
Опис
НАЈПОПУЛАРНИЈИ ЗАШТИТНИ ЗИД И БЕЗБЕДНОСНИ СКЕНЕР ЗА ВОРДПРЕС
Безбедност Вордпреса захтева тим посвећених аналитичара који истражују најновије варијанте злонамерног софтвера и искоришћавања Вордпреса, претварају их у правила заштитног зида и потписе злонамерног софтвера и објављују их купцима у стварном времену.
Изаберите праву заштиту за себе: Wordfence Free, Premium, Care или Response
Wordfence је широко признат као истраживачки тим бр. 1 за безбедност Вордпреса на свету. Наш додатак пружа свеобухватан скуп безбедносних могућности, а истраживање нашег тима покреће наш додатак и обезбеђује ниво безбедности по ком смо познати.
У Wordfence-у безбедност Вордпреса није одељење нашег пословања – безбедност Вордпреса је све чиме се бавимо. Запошљавамо глобални наменски тим за одговор на инциденте који ради 24 сата дневно и нашим приоритетним купцима пружа време одговора од 1 сата за сваки безбедносни инцидент.
Сунце никад не залази нашем глобалном безбедносном тиму, а ми водимо напредну платформу за обавештајне податке о претњама ради прикупљања, анализе и стварања револуционарних безбедносних истраживања о најновијим безбедносним претњама.
Wordfence Security укључује заштитни зид на крајњој тачки, скенер злонамерног софтвера, снажне могућности безбедности пријаве, приказ саобраћаја уживо и друго. Наш Threat Defense Feed снабдева Wordfence најновијим правилима заштитног зида, потписима злонамерног софтвера и злонамерним IP адресама које су му потребне да би ваш веб сајт био безбедан.
Употпуњен приступним кључевима, 2FA и скупом додатних могућности, Wordfence је најсвеобухватније доступно решење за безбедност Вордпреса.
🔥 ЗАШТИТНИ ЗИД ЗА ВОРДПРЕС
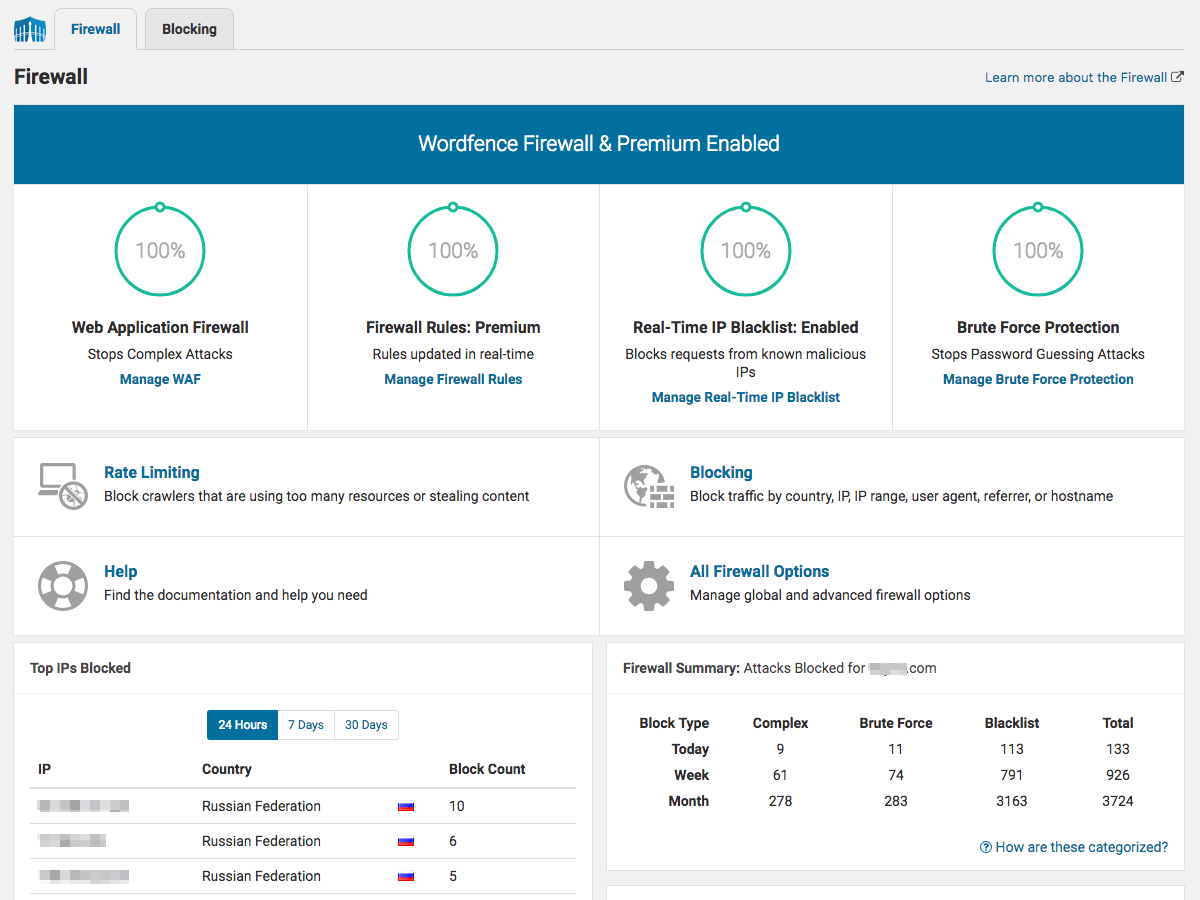
- Web Application Firewall препознаје и блокира злонамерни саобраћај. Направио га је и одржава велики тим 100% усредсређен на безбедност Вордпреса.
- Ажурирања правила заштитног зида и потписа злонамерног софтвера у стварном времену [Premium] преко Threat Defense Feed (бесплатно издање касни 30 дана).
- Списак блокираних IP адреса у стварном времену [Premium] блокира све захтеве са најзлонамернијих IP адреса, штитећи ваш сајт и смањујући оптерећење.
- Штити ваш сајт на крајњој тачки, омогућавајући дубоку уградњу са Вордпресом. За разлику од алтернатива у облаку, не нарушава шифровање, не може да се заобиђе и не може да доведе до цурења података.
- Уграђени скенер злонамерног софтвера блокира захтеве који садрже злонамерни кôд или садржај.
- Заштита од напада грубом силом ограничавањем покушаја пријаве.
📡 БЕЗБЕДНОСНИ СКЕНЕР ЗА ВОРДПРЕС
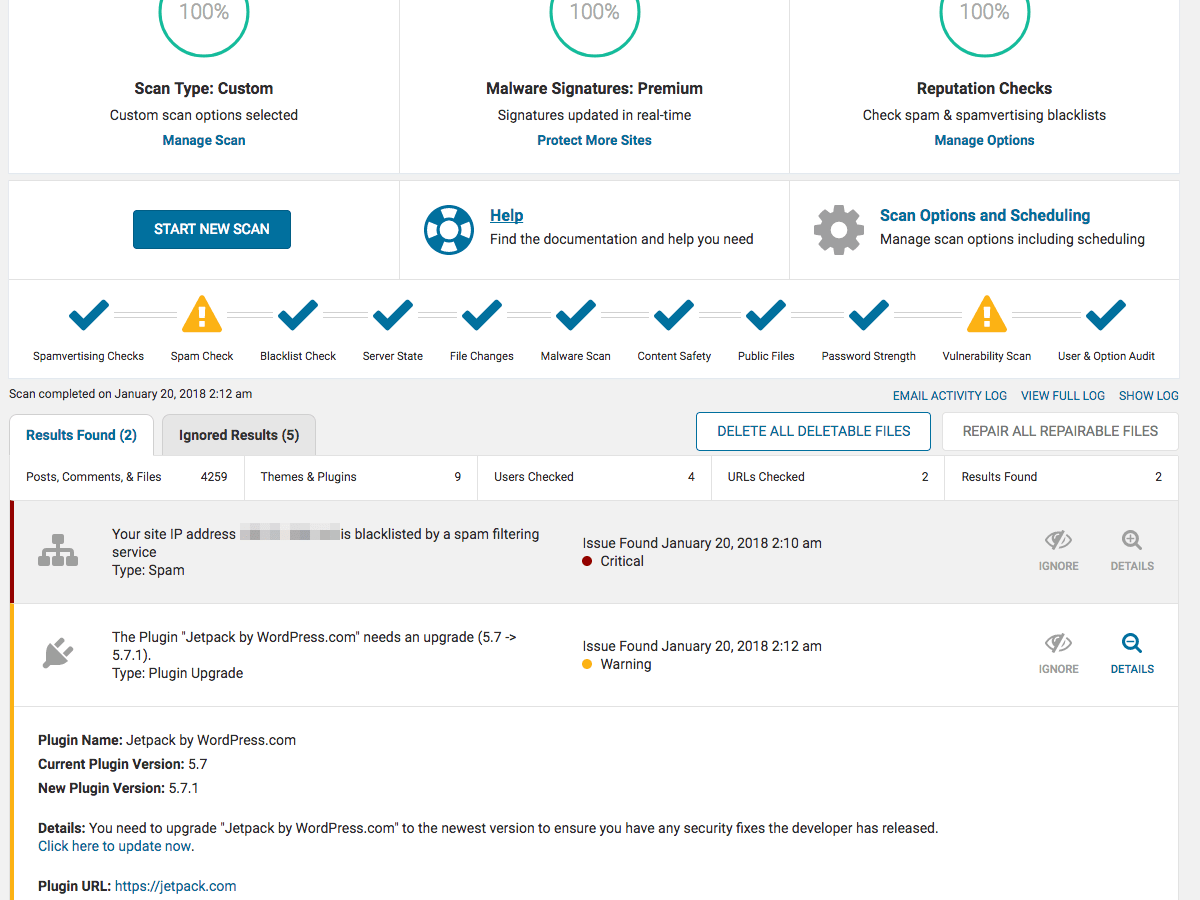
- Скенер злонамерног софтвера проверава датотеке основе, теме и додатке у потрази за злонамерним софтвером, лошим URL-овима, задњим вратима, SEO непожељним садржајем, злонамерним преусмеравањима и убацивањем кода.
- Ажурирања потписа злонамерног софтвера у стварном времену [Premium] преко Threat Defense Feed (бесплатно издање касни 30 дана).
- Пореди са складиштем WordPress.org ваше датотеке основе, теме и додатке, проверава њихову целовитост и пријављује вам све измене.
- Поправља датотеке основе Вордпреса, тема и додатака које су измењене тако што их преписује чистим, изворним издањем. Лако избришите све датотеке које не припадају, директно у Wordfence сучељу.
- Алати за уклањање злонамерног софтвера – могућности „Избриши датотеку“ и „Избриши све датотеке које могу да се избришу“ омогућавају делотворно уклањање злонамерног софтвера. Не заборавите да прво истражите резултате скенирања и направите резервне копије датотека!
- Проверава да ли ваш сајт има познате безбедносне рањивости и упозорава вас на све проблеме. Такође вас упозорава на могуће безбедносне проблеме када је додатак затворен или напуштен.
- Проверава безбедност вашег садржаја скенирањем садржаја датотека, чланака и коментара у потрази за опасним URL-овима и сумњивим садржајем.
- Проверава да ли су ваш сајт или IP адреса на списку блокираних [Premium] због злонамерне активности, слања непожељних порука или других безбедносних проблема.
🔒 БЕЗБЕДНОСТ ПРИЈАВЕ
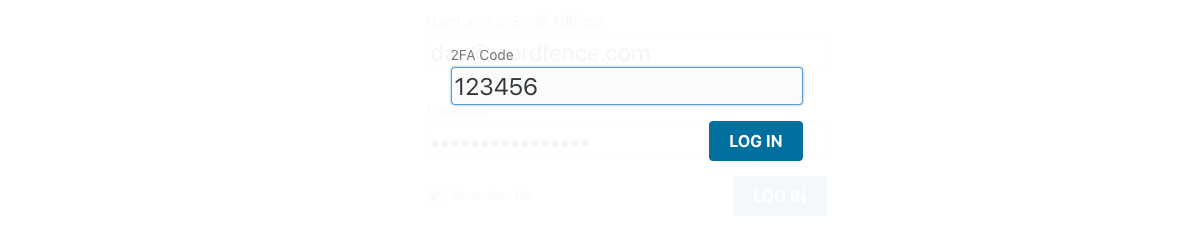
- Приступни кључеви омогућавају корисницима да се пријаве додиром, препознавањем лица, лозинком уређаја или PIN-ом као једноставном и безбедном алтернативом лозинки и двофакторским акредитивима.
- Двофакторска потврда идентитета (2FA), један од најбезбеднијих облика удаљеног потврђивања идентитета, доступна преко било које апликације или услуге за потврђивање идентитета засноване на TOTP-у.
- CAPTCHA на страници за пријаву спречава ботове да се пријаве.
- Управљање приступним кључевима и 2FA за WooCommerce и произвољне уградње омогућава корисницима да управљају акредитивима на произвољним страницама налога.
- XML-RPC могућности, укључујући искључивање или додавање 2FA.
- Безбедност лозинки: блокирајте пријаве администратора који користе познате угрожене лозинке.
📋 БЕЗБЕДНОСНИ ДНЕВНИК ПРОВЕРЕ [Premium]
- Дневник провере прати све измене и радње у безбедносно осетљивим деловима сајта.
- Удаљено складиштење података отпорно на мењање преко Wordfence Central.
- Праћење догађаја и радњи, од прављења и уређивања корисника и постављања и ажурирања додатака/тема до измена чланака и страница.
- Подесиво за бележење свих догађаја или само значајних догађаја, што обухвата све догађаје потврђивања идентитета, подешавања сајта и функционалности сајта.
🌐 WORDFENCE CENTRAL
- Wordfence Central је моћан и делотворан начин управљања безбедношћу више сајтова на једном месту.
- Централизовано управљање: делотворно процените безбедносно стање свих својих веб сајтова у једном приказу. Погледајте детаљне безбедносне налазе без напуштања Wordfence Central.
- Моћни шаблони чине подешавање Wordfence-а веома лаким.
- Веома подесива упозорења могу се слати е-поштом, SMS-ом или преко Slack-а. Побољшајте однос корисних и небитних обавештења помоћу могућности нивоа озбиљности и дневног сажетка.
- Праћење и упозоравање на важне безбедносне догађаје, укључујући пријаве администратора, коришћење процурелих лозинки и нагле поросте активности напада.
- Бесплатно за коришћење на неограниченом броју сајтова.
🛠️ БЕЗБЕДНОСНИ АЛАТИ
- Саобраћај уживо у стварном времену прати посете и покушаје хаковања који се не приказују у другим аналитичким пакетима, укључујући порекло, IP адресу, доба дана и време проведено на вашем сајту.
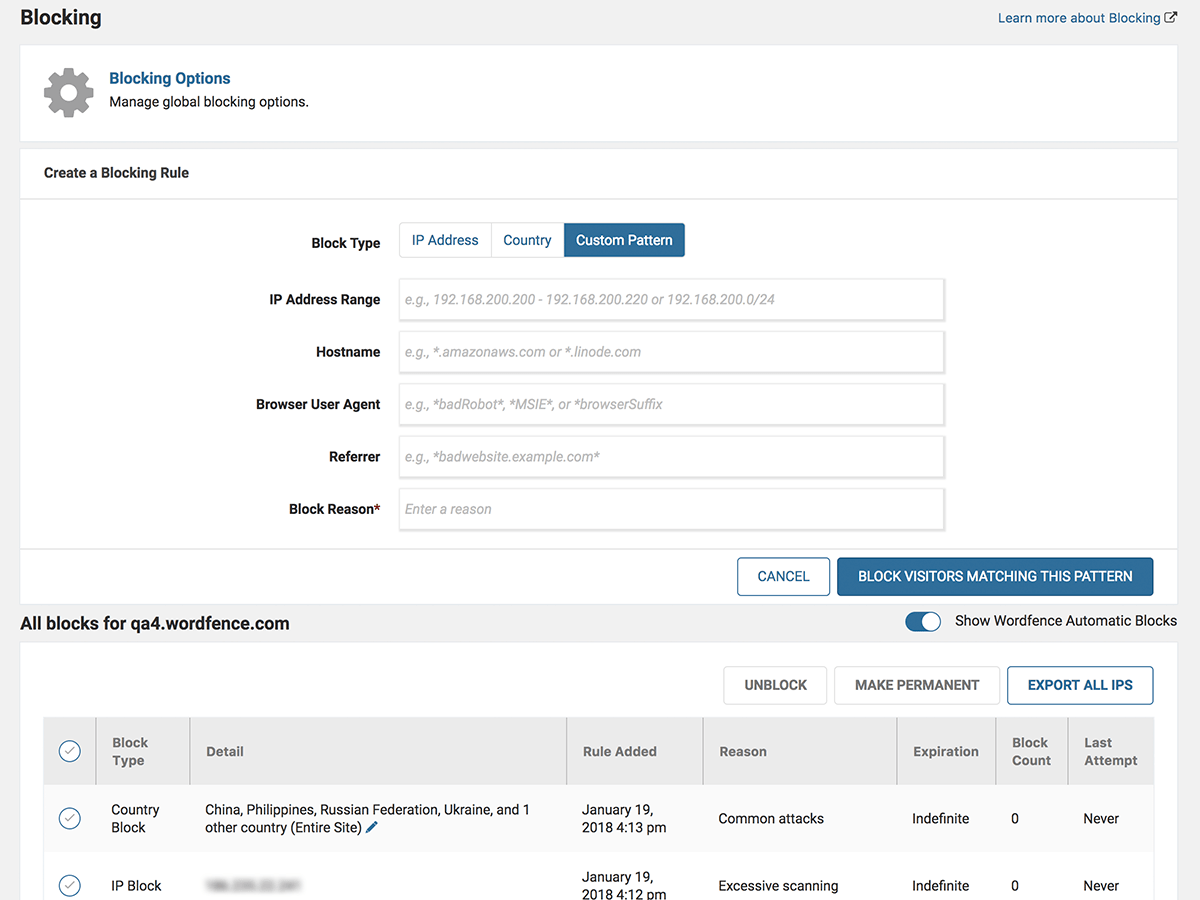
- Блокирајте нападаче по IP адреси или направите напредна правила на основу опсега IP адреса, имена домаћина, корисничког агента и упућивача.
- Блокирање држава доступно је уз Wordfence Premium.
Снимци екрана




Постављање
Заштитите свој веб сајт следећим корацима за постављање Wordfence-а:
- Поставите Wordfence аутоматски или отпремањем ZIP датотеке.
- Укључите Wordfence преко изборника „Додаци“ у Вордпресу. Wordfence је сада укључен.
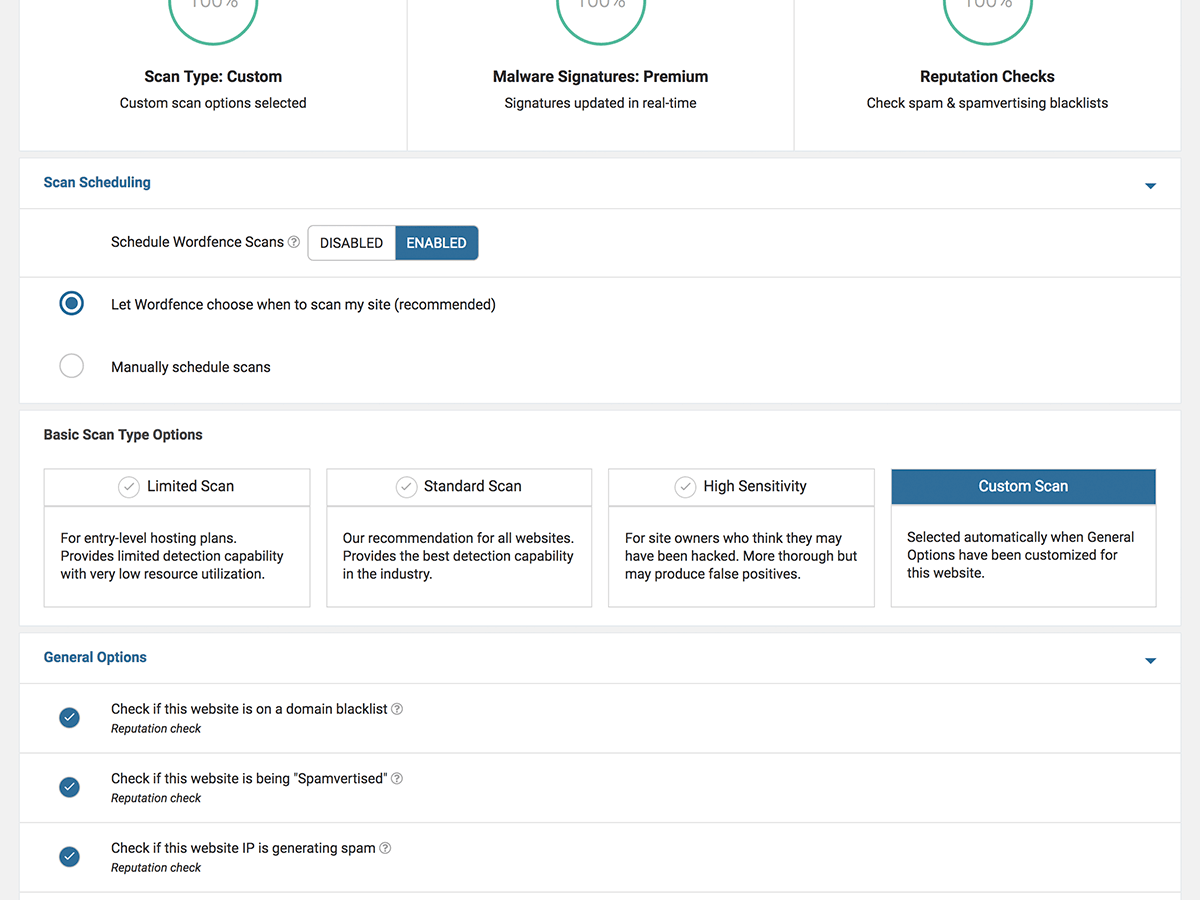
- Идите у изборник скенирања и покрените своје прво скенирање. Биће укључено и заказано скенирање.
- Када се ваш први скен заврши, појавиће се списак безбедносних ризика. Прођите кроз њих, један по један, да бисте обезбедили ваш сајт.
- Посетите страницу Wordfence могућности да бисте унели своју е-адресу и могли да примате безбедносна упозорења е-поштом.
- По жељи промените ниво безбедности или прилагодите напредне могућности да бисте поставили појединачне могућности скенирања и заштите за свој сајт.
- Притисните ставку изборника „Саобраћај уживо“ да бисте пратили активност свог сајта у стварном времену. Свест о стању је важан део безбедности веб сајта.
Да бисте поставили Wordfence на Вордпресове инсталације мреже сајтова:
- Поставите Wordfence преко складишта додатака или отпремањем ZIP датотеке.
- Укључите Wordfence на нивоу мреже. Овај корак је важан јер док га не укључите на нивоу мреже, ваши сајтови ће видети могућност додатка у свом изборнику додатака. Када се укључи, та могућност нестаје.
- Сада када је Wordfence укључен на нивоу мреже, појавиће се у изборнику администрације мреже. Wordfence се неће појавити у изборнику појединачних сајтова.
- Идите у изборник „Скенирање“ и покрените своје прво скенирање.
- Wordfence ће скенирати све датотеке у вашој Вордпресовој инсталацији, укључујући оне у фасцикли blogs.dir ваших појединачних сајтова.
- Саобраћај уживо ће се појавити за СВЕ сајтове у вашој мрежи. Ако имате систем са великим саобраћајем, можда ћете желети да искључите саобраћај уживо, чиме ће престати бележење у базу података.
- Правила заштитног зида и правила пријаве важе за ЦЕО систем. Дакле, ако не успете да се пријавите на site1.example.com и site2.example.com, то се рачуна као 2 неуспеха. Саобраћај пописивача се броји између блогова, па ако посетите три сајта у мрежи, све посете се сабирају и то се рачуна као учесталост вашег приступа систему.
ЧПП
-
Како Wordfence Security штити сајтове од нападача?
-
Овај безбедносни додатак за Вордпрес пружа најбољу доступну заштиту за ваш веб сајт. Покретан стално ажурираним Threat Defense Feed, Wordfence заштитни зид спречава да будете хаковани. Wordfence скенирање користи исти власнички извор података и брзо вас упозорава на безбедносне проблеме или ако је ваш сајт угрожен. Приказ саобраћаја уживо пружа вам увид у саобраћај и покушаје хаковања на вашем веб сајту у стварном времену. Обиман скуп додатних алата употпуњује најсвеобухватније доступно решење за безбедност Вордпреса.
-
Нудимо Premium API кључ који вам пружа ажурирања Threat Defense Feed у стварном времену, што обухвата списак блокираних IP адреса у стварном времену, правила заштитног зида и потписе злонамерног софтвера. Укључени су и премијум подршка, блокирање држава, чешћа скенирања и провере непожељних порука и рекламирања у њима. Притисните овде да бисте се сада пријавили за Wordfence Premium или једноставно поставите бесплатни Wordfence и почните да штитите свој веб сајт.
-
Како Wordfence заштитни зид за Вордпрес штити веб сајтове?
-
- Web Application Firewall спречава да будете хаковани тако што препознаје злонамерни саобраћај и блокира нападаче пре него што приступе вашем веб сајту.
- Threat Defense Feed аутоматски ажурира правила заштитног зида која вас штите од најновијих претњи. Премијум чланови добијају издање у стварном времену.
- Блокирајте честе безбедносне претње за Вордпрес као што су лажни Googlebot-ови, злонамерна скенирања хакера и ботнета.
-
Које провере обавља Wordfence безбедносни скенер?
-
- Проверава основне датотеке, теме и додатке у односу на WordPress.org верзије како би проверио њихов интегритет. Потврдите безбедност свог извора.
- Погледајте како су се датотеке промениле. По жељи поправите измењене датотеке које представљају безбедносне претње.
- Скенира потписе више од 44.000 познатих варијанти злонамерног софтвера које су познате безбедносне претње за Вордпрес.
- Скенирање разних познатих слабости које праве пропусте у безбедности, укључујући C99, R57, RootShell, Crystal Shell, Matamu, Cybershell, W4cking, Sniper, Predator, Jackal, Phantasma, GFS, Dive, Dx и многих других.
- Стално скенира све ваше коментаре, чланке и датотеке у потрази за злонамерним софтвером и URL-овима за пецање, укључујући све URL-ове са Google Safe Browsing списка, који представљају безбедносне претње.
- Хеуристички скенира задња врата, тројанце, сумњив кôд и друге безбедносне проблеме.
-
Које могућности безбедносног праћења укључује Wordfence?
-
- Погледајте сав свој саобраћај у стварном времену, укључујући роботе, људе, грешке 404, пријаве и одјаве и ко троши највише вашег садржаја. Побољшава вашу свест о томе с којим безбедносним претњама се ваш сајт суочава.
- Приказ целокупног саобраћаја у стварном времену, укључујући аутоматизоване ботове који често представљају безбедносне претње, а које вам JavaScript аналитички пакети никада не приказују.
- Саобраћај у стварном времену укључује обрнути DNS и геолокацију на нивоу града. Сазнајте из ког географског подручја потичу безбедносне претње.
- Надгледа простор на диску намењен сигурности због тога што ће већина DDoS напада покушати да заузме сав простор на диску да би постигао онемогућавање функционисања познатијег као DDoS.
-
Које могућности безбедности пријаве су укључене
-
- Погледајте сав свој саобраћај у стварном времену, укључујући роботе, људе, грешке 404, пријаве и одјаве и ко троши највише вашег садржаја. Побољшава вашу свест о томе с којим безбедносним претњама се ваш сајт суочава.
- Приказ целокупног саобраћаја у стварном времену, укључујући аутоматизоване ботове који често представљају безбедносне претње, а које вам JavaScript аналитички пакети никада не приказују.
- Саобраћај у стварном времену укључује обрнути DNS и геолокацију на нивоу града. Сазнајте из ког географског подручја потичу безбедносне претње.
- Надгледа простор на диску намењен сигурности због тога што ће већина DDoS напада покушати да заузме сав простор на диску да би постигао онемогућавање функционисања познатијег као DDoS.
-
Како ћу добити упозорење ако мој сајт има безбедносни проблем?
-
Wordfence шаље безбедносна упозорења е-поштом. Када поставите Wordfence, подесићете списак е-адреса на које ће се слати безбедносна упозорења. Када добијете безбедносно упозорење, одмах га решите да би ваш сајт остао безбедан.
-
Да ли ми је потребан безбедносни додатак као што је Wordfence ако користим заштитни зид у облаку (WAF)?
-
Wordfence пружа праву безбедност на крајњој тачки за ваш Вордпресов веб сајт. За разлику од заштитних зидова у облаку, Wordfence се извршава у Вордпресовом окружењу, што му омогућава да зна да ли је корисник пријављен, ко је и који ниво приступа има. Wordfence користи ниво приступа корисника у више од 80% правила заштитног зида којима штити Вордпресове веб сајтове. Сазнајте више о проблему идентитета код WAF-а у облаку овде. Уз то, заштитни зидови у облаку могу да се заобиђу, остављајући ваш сајт изложеним нападачима. Пошто је Wordfence саставни део крајње тачке (вашег Вордпресовог веб сајта), не може да се заобиђе. Сазнајте више о проблему заобилажења WAF-а у облаку овде. Да бисте у потпуности заштитили улагање у свој веб сајт, морате применити вишеслојни приступ безбедности. Wordfence користи тај приступ.
-
Које могућности блокирања укључује Wordfence?
-
- Блокирање познатих нападача у стварном времену. Ако је други сајт који користи Wordfence нападнут и блокира нападача, ваш сајт је аутоматски заштићен.
- Блокирајте целе злонамерне мреже. Укључује напредни IP и Domain WHOIS за пријаву злонамерних IP адреса или мрежа и блокирање целих мрежа помоћу заштитног зида. Пријавите безбедносне претње за Вордпрес власнику мреже.
- Ограничите учесталост или блокирајте безбедносне претње за Вордпрес као што су агресивни пописивачи, стругачи садржаја и ботови који скенирају рањивости на вашем сајту.
- Изаберите да ли желите да блокирате или успорите кориснике и роботе који крше ваша безбедносна правила за Вордпрес.
- Премијум корисници такође могу блокирати државе и заказати проверу у одређено време и повећати фреквенцију.
-
Шта одваја Wordfence од осталих Вордпрес додатака за безбедност?
-
- Wordfence Security пружа заштитни зид за Вордпрес развијен посебно за Вордпрес и блокира нападаче који траже рањивости на вашем сајту. Заштитни зид покреће наш Threat Defense Feed, који се стално ажурира како се појављују нове претње. Премијум купци добијају ажурирања у стварном времену.
- Wordfence проверава целовитост изворног кода вашег веб сајта у односу на званично Вордпресово складиште и приказује вам измене.
- Wordfence скенирања проверавају све ваше датотеке, коментаре и чланке у потрази за URL-овима на Google-овом списку Safe Browsing. Ми смо једини додатак који нуди ово веома важно безбедносно побољшање.
- Провере које врши Wordfence Security не оптерећују ваш проток у великој количини, јер се све безбедоносне провере дешавају на вашем веб серверу што их чини веома брзим.
- Wordfence Security у потпуности подржава Вордпрес мултисајтове, што значи да можете покренути безбедносну проверу сваког блога ваше мултисајт инсталације једним притиском.
- Wordfence укључује приступне кључеве и двофакторску потврду идентитета да би помогао у заштити Вордпресових налога од пецања и напада грубом силом.
- Wordfence потпуно подржава IPv6, укључујући могућност тражења локације IPv6 адреса, блокирања IPv6 опсега, откривања државе за IPv6 и whois претраге IPv6 адреса и друго.
-
Да ли ће Wordfence успорити мој веб сајт?
-
Не. Wordfence Security је изузетно брз и користи технике као што је чување сопствених података подешавања у остави да би избегао упите бази података и блокирао злонамерне нападе који би успорили ваш сајт.
-
Шта ако је мој сајт већ хакован?
-
Wordfence Security може да поправи датотеке основе, теме и додатке на сајтовима чија је безбедност већ угрожена. Можете пратити овај водич о томе како очистити хаковани веб сајт помоћу Wordfence-а. Ако сами чистите свој сајт после хаковања, имајте на уму да безбедност сајта не може бити загарантована осим ако не урадите потпуно поновно постављање. Препоручујемо да Wordfence Security користите само да бисте сајт вратили у радно стање како бисте повратили податке потребне за потпуно поновно постављање. Ако вам треба помоћ са безбедносним проблемом, погледајте Wordfence Care, који нуди непосредну подршку нашег тима, укључујући решавање хакованог сајта. За сајтове од кључног значаја погледајте Wordfence Response.
-
Да ли Wordfence Security подржава IPv6?
-
Да. Потпуно подржавамо IPv6 уз све безбедносне функције, укључујући блокирање држава, блокирање опсега, претрагу градова, whois претрагу и све остале безбедносне функције. Ако не користите IPv6, Wordfence ће одлично радити и на вашем сајту. Потпуно смо усаглашени и са IPv4 и са IPv6, било да користите обе шеме адресирања или само једну.
-
Да ли Wordfence Security подржава инсталације мреже сајтова?
-
Да. Вордпресова мрежа сајтова је потпуно подржана. Помоћу Wordfence-а можете једним притиском скенирати сваки блог у својој мрежи у потрази за злонамерним софтвером. Ако неки од ваших купаца објави страницу или чланак са познатим URL-ом злонамерног софтвера који прети да Google стави цео ваш домен на списак блокираних, упозорићемо вас при следећем скенирању.
-
Које могућности подршке су доступне Wordfence корисницима?
-
Пружање одличне услуге купцима нам је веома важно. Наши бесплатни корисници добијају подршку на добровољној основи на нашим форумима подршке. Купци Wordfence Premium добијају плаћену подршку засновану на захтевима. Купци Wordfence Care добијају непосредну подршку, укључујући помоћ са безбедносним инцидентима и годишњу безбедносну проверу. Купци Wordfence Response добијају подршку 24/7/365 од нашег тима за одговор на инциденте, уз време одговора од 1 сата и највише 24 сата за решавање безбедносног проблема.
-
Где могу да сазнам више о безбедности Вордпреса?
-
Осмишљен за сваки ниво вештине, WordPress Security Learning Center посвећен је продубљивању разумевања најбољих безбедносних пракси корисника пружањем бесплатног приступа чланцима за почетнике, детаљним чланцима, видео-снимцима, резултатима истраживања у индустрији, графикама и другом.
-
Где могу да пронађем Wordfence услове коришћења и политику приватности?
-
Доступни су на нашем веб сајту: услови коришћења и политика приватности
Рецензије


Сарадници и градитељи
„Wordfence Security – заштитни зид, скенирање злонамерног софтвера и безбедност пријаве“ је софтвер отвореног кода. Следећи људи су допринели овом додатку.
Сарадници


„Wordfence Security – заштитни зид, скенирање злонамерног софтвера и безбедност пријаве“ је преведен на 31 језик. Хвала преводиоцима на њиховим доприносима.
Заинтересовани сте за развој?
Прегледајте кôд, погледајте SVN складиште или се претплатите на дневник развоја преко RSS-а.
Дневник измена
9.0.2 – 30. септембар 2026.
- Измена: резултат IPv6 дијагностике сада је само информативан
- Измена: додата веза за помоћ у е-поруке о повећаној стопи напада
- Побољшање: повећана усаглашеност са WordPress Playground-ом
- Побољшање: ојачана заштита од пописивања корисника преко REST API-ја
- Исправка: надограђена зависност virtualizer ради отклањања пада језичка у Firefox-у на екранима са много DOM елемената (нпр. током скенирања)
- Исправка: боље откривање и руковање означавањем скрипти као „module“ ради избегавања сукоба са преименованим директоријумима додатака
- Исправка: додата пропуштена повратна вредност из филтера дневника провере
upgrader_pre_install - Исправка: исправке обавештења о застаревању у PHP 8.1
- Исправка: исправљена подршка за превод на страници за пријаву
- Исправка: побољшана WAF JSON обрада ради бољег руковања вредностима низова
- Исправка: решени рани позиви превода да би се избегла обавештења
_load_textdomain_just_in_time - Исправка: измењено неколико преведених низова да не би садржали HTML због неисправног CZ превода
- Исправка: уклоњен застарели CSS
- Исправка: исправљена словна грешка у „No alerts will be sent for the remain[d]er…“
9.0.1 – 8. септембар 2026.
- Побољшање: побољшања корисничког искуства за потврђивање идентитета приступним кључем и општу безбедност пријаве
- Побољшање: ажурирана GeoIP база података
- Исправка: побољшано руковање грешкама у руковаоцима WAF захтева и XML-RPC рашчлањивачу
- Исправка: исправљен проблем због ког се преводи нису приказивали на језичку подешавања безбедности пријаве
- Исправка: решено неколико могућих обавештења о застаревању у PHP 8.5+
- Исправка: прерађено коришћење MD5 хеша у MySQL-у да би се избегло застаревање у 9.7+
9.0.0 – 10. август 2026.
- Побољшање: додата подршка за потврђивање идентитета приступним кључем
- Доступно и за бесплатне и за премијум инсталације
- Може да се укључи за било коју корисничку улогу (подршка за мрежу сајтова је тренутно ограничена)
- WooCommerce уградња
- Подршка за произвољне уградње потврђивања идентитета
- Побољшање: ажурирана GeoIP база података
- Побољшање: неколико побољшања стила и распореда за мобилне уређаје на страници безбедности пријаве
- Побољшање: додати дијагностички подаци за куке потврђивања идентитета ради помоћи при решавању проблема са пријавом
- Измена: ојачан 2FA ток када је постављен уз додатке са нестандардним потврђивањем идентитета (заслуге: Austin Ginder из Anchor Hosting)
- Измена: ојачано руковање колачићем за памћење 2FA
- Измена: скенер ће сада приказати проблем када је постављен самостални додатак Wordfence Login Security, јер сву функционалност већ пружа сам Wordfence
- Измена: ажуриране интерне библиотеке које користи Vue сучеље
- Измена: подешавање скривања грешака пријаве сада важи и за функционалност безбедности пријаве
8.2.2 – 13. мај 2026.
- Побољшање: бољи приказ података саобраћаја уживо на широким екранима
- Побољшање: повећана читљивост поља токена
- Побољшање: прерађено разбијање странице „Блокирање“ на странице ради бољег корисничког искуства
- Побољшање: поље токена за блокирање држава сада може да се рашири ради приказа свих уноса
- Побољшање: побољшања учинка дневника активности и боље паузирање при губитку/добијању фокуса прозора
- Побољшање: ажурирана GeoIP база података
- Измена: уклоњена застарела крајња тачка за Central
- Исправка: решен проблем због ког се последњи унос дневника активности могао више пута појављивати
- Исправка: коришћење уграђеног кратког кода за 2FA образац сада исправно ставља у ред основне JavaScript зависности
- Исправка: модални прозори са садржајем који прелази границе на мањим екранима сада могу да се померају
- Исправка: веза ка дневнику измена у проблемима скенирања надоградње додатка сада исправно води
8.2.1 – 6. мај 2026.
- Исправка: исправљен проблем са неким i18n додацима/темама када корисник нема 2FA кодове за опоравак
- Исправка: укључене/искључене могућности са додатним везама помоћи сада исправно отварају везу уместо пребацивања могућности
- Исправка: исправљено уређивање блокирања држава када постоји више страница правила блокирања
- Исправка: додато боље руковање грешкама при почетном учитавању Vue података
- Исправка: обрађена грешка при пријави застарелом 2FA са укљученим засебним упитима
8.2.0 – 29. април 2026.
- Побољшање: све застареле JavaScript библиотеке које се користе пренете су на инфраструктуру засновану на Vue-у
- Побољшање: ажурирање GeoIP базе података
- Побољшање: боља покривеност атрибутима приступачности
aria- - Побољшање: додати коментари
translatorsнискама за превођење где су раније недостајали - Исправка: исправке усаглашености са Вордпресом 7.0
- Напомена: подршка за застарелу двофакторску потврду идентитета помоћу SMS кодова биће укинута око 1. јула 2026. Сајтови који користе ову функционалност треба да пребаце кориснике на двофакторску потврду идентитета засновану на TOTP-у на страници безбедности пријаве у додатку
8.1.4 – 20. децембар 2025.
- Исправка: исправљен проблем са
inet_ptonуведен недавном закрпом за PHP 8.1+ који је могао да изазове кобну грешку ако се позиву проследи неисправна IP адреса
8.1.3 – 3. децембар 2025.
- Побољшање: ажурирана уграђена GeoIP база података
- Напомена: потврђена усаглашеност са Вордпресом 6.9
8.1.2 – 12. новембар 2025.
- Побољшање: ажурирана уграђена GeoIP база података
8.1.1 – 5. новембар 2025.
- Побољшање: побољшана подршка за локализацију разних екрана блокаде и порука
- Побољшање: ажурирана уграђена GeoIP база података
- Побољшање: Wordfence табеле имају предност у дијагностичком алату када постоји велики број табела
- Побољшање: дозвољено је да IP адресе Google пописивача ван САД прођу блокирање држава
- Побољшање: наметање захтева за јачину лозинке сада се примењује и на одговарајуће крајње тачке REST API-ја
- Исправка: исправљено откривање првих пријава и опште слање упозорења о пријави када су одговарајућа подешавања укључена
- Исправка: када WAF користи погон складишта mysql, исправљен је проблем због ког правила изузећа за WAF нису радила исправно
- Исправка: смањено оптерећење упитима базе података по посети при провери стања лиценце за бесплатне инсталације
- Исправка: оптимизовано усклађивање података са WAF-ом ради бољег откривања промене списка познатих IP адреса сервера
8.1.0 – 25. август 2025.
- Побољшање: додата подршка за скенирање лозинки за Вордпрес 6.8 и новије
- Побољшање: упозорења е-поштом подразумевано ограничена на 5 по сату и додато обавештење када се ограничење достигне
- Побољшање: побољшан учинак скенирања URL-ова
- Побољшање: ажурирана GeoIP база података
- Измена: смањена озбиљност резултата скенирања за рањивости са високом сложеношћу напада или потребним правима
- Измена: додате поруке о подршци за WAF када се открије NGINX Unit
- Измена: додати обавештење и резултат скенирања о Wordfence Assistant
- Измена: прилагођени порука и изглед проблема са IPv6 везом
- Исправка: спречено обавештење о застаревању због позивања base64_encode са null параметром
- Исправка: спречена порука о застаревању због позивања preg_match са null параметром
- Исправка: исправљена врста лиценце приказана на контролној табли при истицању
- Исправка: спречено да искључена функција getmyuid изазове кобну грешку
- Исправка: спречено да искључена функција get_current_user изазове кобну грешку
- Исправка: спречено обавештење о нетачном позивању _load_textdomain_just_in_time
8.0.5 – 8. април 2025.
- Исправка: исправке усаглашености за Вордпрес 6.8
8.0.4 – 19. март 2025.
- Побољшање: побољшано руковање грешкама и поруке за неке одговоре наших сервера
- Побољшање: додате поруке када сајт можда користи исту бесплатну лиценцу коју дели више сајтова, јер то може довести до тога да сајтови користе исти распоред скенирања уместо да распореде оптерећење
- Побољшање: ажурирани садржај и облик readme датотеке
8.0.3 – 15. јануар 2025.
- Побољшање: додата подршка за хостинге који премештају WAF auto-prepend датотеку преко константе/променљиве окружења WORDFENCE_WAF_PREPEND_DIRECTORY
- Побољшање: додато откривање додатака и тема ван складишта да скенер не би пријављивао измене када исто кратко име + издање постоји у складишту wordpress.org
- Побољшање: поруке о прекиду везе са Central сада боље одражавају корисника који прави измену
- Побољшање: грешке скенирања због недоступних Wordfence сервера сада ће пружити везу до наше странице стања ради провере прекида
- Побољшање: смањен број мрежних позива за усклађивање проблема скенирања када се ажурирања изводе групно
- Измена: прерађено чување подешавања у остави да би се избегли проблеми са неким оставама објеката
- Измена: прерађена cURL провера да би се избегло коришћење WP_Http_Curl, које је застарело
- Исправка: све wordfence.com везе уједначене на https
- Исправка: исправљена ретка грешка која је могла да се јави на страници дијагностике при приказу списка дневника грешака
- Исправка: уклоњени дугме „назад на врх“ и повезани блок скрипте из дијагностике послате е-поштом
- Исправка: исправљене неке боје сучеља које нису исправно одражавале врсту лиценце која се користи
8.0.2 – 2. јануар 2025.
- Побољшање: општа побољшања усаглашености и боље руковање грешкама за PHP 8+
- Побољшање: додато стање дневника провере на контролну таблу додатка
- Измена: повећана ширина текстуалног извоза дијагностике ради боље читљивости
- Исправка: решена грешка са кукама поште и дневником провере када додаци трећих страна шаљу неочекиване врсте вредности
8.0.1 – 14. новембар 2024.
- Побољшање: ажурирана GeoIP база података
- Измена: прерађени неки текстови помоћи у вези са дневником провере да буду јаснији
- Исправка: побољшана усаглашеност дневника провере са неким додацима који су изазивали превише шума због начина подешавања корисничких улога и способности
- Исправка: исправљено обавештење у дневнику које је могло да се јави при искључивању Wordfence-а док су догађаји дневника провере још на чекању, а веза са Wordfence Central покварена
8.0.0 – 4. новембар 2024.
- Побољшање: уведен Wordfence дневник провере, нова премијум могућност за праћење свих измена и радњи у безбедносно осетљивим деловима сајта уз удаљено складиштење података отпорно на мењање преко Wordfence Central
- Измена: најмање подржано издање Вордпреса повећано је на 4.7
- Измена: најмање подржано издање PHP-а повећано је на 7.0
7.11.7 – 29. јул 2024.
- Побољшање: оптимизован учинак скенирања смањењем упита базе података за приближно 38%, као и потрошње процесора
- Исправка: додата подршка за превођење ниске „Page not found“ при прегледу недавног саобраћаја
7.11.6 – 6. јун 2024.
- Побољшање: прерађено обавештење о захтевима за јаку лозинку да буде читљивије
- Побољшање: уклоњени непотребни позиви за провере рањивости додатака и тема
- Побољшање: смањена учесталост позива ка Wordfence Central током неких радњи у којима вредности не морају да се усклађују
- Побољшање: преуређени неки упити да би се избегли аутоматски упити SHOW FULL COLUMNS које Вордпрес изводи ради провере кодирања базе података
- Побољшање: ретко коришћене вредности подешавања више се не учитавају аутоматски у меморију, већ само на захтев
- Исправка: исправљен проблем због ког су инсталације мреже сајтова које користе WAF погон складишта mysqli могле више пута да покушавају ажурирање WAF правила када нису у оптимизованом режиму
- Побољшање: ажурирана уграђена GeoIP база података
- Измена: прерађен облик URL-ова TOTP апликација тако да URL самог сајта има предност ради бољег редоследа и приказа
- Исправка: исправљена колона последње captcha-е на страници корисника тако да више не приказује „(није обавезно)“ за 2FA кориснике, јер то више не важи
- Исправка: додата провера у wflogs/rules.php да се покреће само у фази покретања WAF-а када је хостован иза nginx-а
7.11.5 – 3. април 2024.
- Исправка: прерађено понашање reCAPTCHA провере тако да користи документовани рок истека токена и одговора, да се захтеви за проверу не би слали пречесто, што је у неким околностима могло вештачки да снизи оцене
- Исправка: решена обавештења о застаревању у PHP 8 у алату за поређење датотека који користе резултати скенирања измењених датотека
- Исправка: смањена учесталост повратних позива за ажурирање стања ка Wordfence Central у деловима скенирања који се брзо смењују
7.11.4 – 11. март 2024.
- Измена: CAPTCHA провера, када је укључена, сада се примењује и на 2FA пријаве (може послати проверу е-поштом при ниским оценама) и више не открива да ли корисник постоји за послате акредитиве налога (заслуге: Raxis)
- Исправка: решено могуће PHP 8 обавештење у AJAX позиву за откривање човека/бота
- Исправка: решено могуће PHP 8 обавештење при захтеву е-поруке за проверу откључавања
- Исправка: исправљено да приказ дијагностике послат е-поштом није приказивао податке о недостајућим табелама када је то било потребно
- Исправка: побољшана логика брзог скенирања тако да време заснива на редовним скенирањима ради равномернијег распореда
7.11.3 – 15. фебруар 2024.
- Исправка: исправљен проблем са сајтовима који садрже неисправне податке о сајту за Wordfence Central, због ког су могли да избаце грешку при прегледу Wordfence страница
7.11.2 – 14. фебруар 2024.
- Побољшање: побољшано скенирање рањивости тако да проверава и упозорава на рањивости основе Вордпреса и прилагођава озбиљност резултата скенирања на основу налаза или доступних ажурирања
- Побољшање: ажурирана уграђена GeoIP база података
- Побољшање: повећана усаглашеност заштите од напада грубом силом са додацима који замењују уобичајени ток пријаве и изостављају традиционалне куке
- Измена: прилагођено понашање аутоматских брзих скенирања тако да се заказују даље од пуних скенирања
- Исправка: додато откривање када је сајт повезан са записом Wordfence Central који не одговара (нпр. при умножавању базе података на пробни сајт)
- Исправка: поједностављен ток постављања лиценце и услова коришћења да би се избегли непотребни упити
- Исправка: исправљен проблем због ког су кориснички профили са изабраним језиком различитим од језика сајта могли да учитају језик сајта
7.11.1 – 2. јануар 2024.
- Побољшање: додато „.env“ у датотеке које се проверавају за „Скенирај јавно доступне датотеке подешавања, резервне копије или дневнике“
- Побољшање: пружен бољи описни текст за могућност „Блокирај IP адресе које шаљу POST захтеве са празним User-Agent и Referer“
- Побољшање: страница дијагностике сада приказује садржај сваког
auto_prepend_file.htaccess/.user.ini блока ради решавања проблема - Исправка: исправљен проблем због ког је закључавање пријаве на WooCommerce обрасцу за пријаву могло тихо да не успе
- Исправка: резултат скенирања за напуштене додатке више не наводи да је додатак уклоњен са wordpress.org ако је и даље на списку
- Исправка: решен изузетак при рашчлањивању података о датуму у додацима ван складишта који имају лошу вредност
last_updated - Исправка: URL скенер више не бележи упозорење у дневник при поклапању могућег дела URL-а који на крају није исправан URL
7.11.0 – 28. новембар 2023.
- Побољшање: додата нова функционалност предодређених подешавања поузданих проксија ради подршке проксијима као што су Amazon CloudFront, Ezoic и Quic.cloud
- Побољшање: ажурирања WAF правила и потписа злонамерног софтвера сада се потписују и са SHA-256 за хостинге који више не укључују подршку за SHA1
- Побољшање: ажурирани уграђени поуздани CA сертификати
- Измена: WAF више неће покушавати да преузме ажурирања правила или списка блокираних када се покреће преко WP-CLI
- Исправка: уклоњена употреба SQL_CALC_FOUND_ROWS, што је застарело од MySQL 8.0.17
- Исправка: исправљен проблем због ког у неким случајевима завршни бројеви сажетка скенирања нису слати на Central
- Исправка: исправљено обавештење о застаревању за get_class у PHP 8.3.0
- Исправка: исправљена грешка излаза у одељку повезаности дијагностике у текстуалном режиму
7.10.7 – 6. новембар 2023.
- Исправка: исправка усаглашености са Вордпресом 6.4 за стил странице за пријаву
7.10.6 – 30. октобар 2023.
- Исправка: решен проблем са инсталацијама мреже сајтова када су табеле wp_options имале различита кодирања/поређења
7.10.5 – 23. октобар 2023.
- Побољшање: ажурирана уграђена GeoIP база података
- Побољшање: додато откривање Cloudflare обрнутих проксија који блокирају повратне позиве ка сајту
- Измена: датотеке се више не изостављају из будућих скенирања ако се претходно скенирање зауставило током њихове обраде
- Исправка: додато руковање предстојећом изменом у Вордпресу 6.4 која уклања $wpdb->use_mysqli
- Исправка: WAF погон складишта MySQLi сада ће исправно радити када DB_COLLATE или DB_CHARSET нису дефинисани
- Исправка: додато додатно руковање грешкама у позивима ка Central ради бољег руковања неуспесима захтева или сукобима
- Исправка: решено упозорење које би се јавило ако кука за ажурирање додатка ван складишта није пружила датум последњег ажурирања
- Исправка: исправљена грешка у PHP 8 која је могла да се јави ако помак исправке времена није био број
- Исправка: 2FA AJAX позиви сада користе апсолутну путању уместо пуног URL-а да би се избегли CORS проблеми на сајтовима који не уједначавају захтеве са www и без www
- Исправка: решено стање трке у ком је више истовремених посета у мрежи сајтова могло да покрене преклапајуће задатке усклађивања улога
- Исправка: побољшан учинак при прегледу списка корисника на великим мрежама сајтова
- Исправка: исправљена грешка сучеља због које је неисправан кôд при укључивању 2FA остављао дугме за укључивање искљученим
- Исправка: поништена измена модалних прозора грешака да би се вратило додатно дугме за затварање ради боље приступачности
7.10.4 – 25. септембар 2023.
- Побољшање: резултати скенирања „Администратор направљен ван Вордпреса“ сада могу да се прегледају и одобре
- Побољшање: погон складишта WAF-а сада може да се одреди постављањем променљиве окружења „WFWAF_STORAGE_ENGINE“
- Побољшање: откривање када је додатак или тема са произвољним руковаоцем ажурирања покварен и блокира провере издања за ажурирање
- Измена: укинута подршка за издања Вордпреса старија од 4.7.0
- Измена: грешке рашчлањивања оштећене датотеке преведених правила изузете су из пријављивања
- Исправка: пригушена PHP обавештења у вези са учитавањем правила при покретању WP-CLI
- Исправка: исправљен проблем са cron-ом за праћење скенирања који је могао да остане покренут без потребе
7.10.3 – 31. јул 2023.
- Побољшање: ажурирана GeoIP база података
- Исправка: додат недостајући домен текста у позив функције превођења
- Исправка: исправљен недоследан стил контрола прекидача
- Измена: погон складишта MySQLi постављен је као подразумевани за сајтове на Flywheel хостингу
7.10.2 – 17. јул 2023.
- Исправка: спречено да се уграђена библиотека sodium_compat сукобљава са издањима укљученим у старија издања Вордпреса
7.10.1 – 12. јул 2023.
- Побољшање: додата подршка за обраду низова датотека у WAF-у
- Побољшање: преуређена обрада безбедносних догађаја ради групног слања догађаја
- Побољшање: ажуриране уграђене библиотеке sodium_compat и random_compat
- Исправка: спречено упозорење о застаревању изазвано динамичким прављењем својстава
- Исправка: додата подршка за превођење додатних ниски
- Измена: прилагођено сучеље Wordfence регистрације
7.10.0 – 21. јун 2023.
- Побољшање: додата подршка за превођење ниски из додатка за безбедност пријаве
- Побољшање: додате напомене за преводиоце о редоследу речи и скривеном тексту
- Побољшање: додата подршка за превођење додатних ниски
- Побољшање: спречен неуспех скенирања ако се наиђе на нечитљиве фасцикле
- Побољшање: додата веза помоћи уз могућност скенирања за IPv4
- Побољшање: ажуриран текст резултата скенирања да би се појаснило значење додатака уклоњених са wordpress.org
- Побољшање: е-поруке „Повећана стопа напада“ сада нуде могуће радње
- Побољшање: ажурирана GeoIP база података
- Побољшање: ажуриране JavaScript библиотеке
- Исправка: исправљено проширивање IPv6 адреса
- Исправка: обезбеђено да се дуги садржаји злонамерних захтева бележе у саобраћају уживо
- Исправка: спречене поруке о грешци базе података „commands out of sync“ када веза са базом података не успе
- Исправка: спречено да ретки проблеми са JSON кодирањем покваре регистрацију бесплатне лиценце
- Исправка: спречено бележење PHP обавештења када недостаје параметар захтева
- Исправка: спречено упозорење о застаревању у PHP 8.1
- Измена: откривање старих TimThumb датотека премештено у потпис злонамерног софтвера
- Измена: датотека превода премештена са .po на .pot
- Измена: „Macedonia“ преименовано у „North Macedonia, Republic of“
7.9.3 – 31. мај 2023.
- Побољшање: додато руковање изузецима да WAF грешке не би биле кобне
- Исправка: исправљена грешка изазвана позивом методе над null у WAF-у
- Измена: застарела подршка за PHP 5.5 и 5.6, окончана подршка за PHP 5.3 и 5.4
- Измена: наведен параметар издања WAF-а при захтеву правила заштитног зида
7.9.2 – 27. март 2023.
- Побољшање: оцена озбиљности рањивости (CVSS) сада се приказује уз сваки налаз рањивости из скенера
- Побољшање: неколико веза током почетног подешавања сада се отвара у новом прозору/језичку да не би прекидале постављање
- Измена: уклоњен повратни тест без https ка Wordfence серверима
- Исправка: исправљена грешка на PHP 8 која је могла да се јави при провери ажурирања додатака када други додатак има покварену куку
- Исправка: додата провера искључених функција при прављењу дијагностике за подршку да би се избегла грешка на PHP 8
- Исправка: спречен двоструки притисак при укључивању 2FA да би се избегла грешка „већ је подешено“
7.9.1 – 1. март 2023.
- Побољшање: додатно побољшан учинак при прегледу 2FA подешавања и подразумевано сакривени бројеви корисника на сајтовима са много корисника
- Исправка: прилагођено укључивање и коришћење стилова да би се спречиле недостајуће иконице
- Исправка: избегнуто коришћење проширења ctype јер можда није укључено
- Исправка: спречене кобне грешке изазване неисправним Central кључевима
7.9.0 – 14. фебруар 2023.
- Побољшање: додати кратки кôд за управљање 2FA и уградња у WooCommerce налог
- Побољшање: побољшан учинак при прегледу 2FA подешавања на сајтовима са много корисника
- Побољшање: ажурирана GeoIP база података
- Исправка: обезбеђено учитавање Captcha и 2FA скрипти у WooCommerce-у када је укључен на подсајту у мрежи сајтова
- Исправка: спречено да неке теме заклоне reCAPTCHA логотип
- Исправка: укључена подршка за филтер wfls_registration_blocked_message за WooCommerce уградњу
7.8.2 – 13. децембар 2022.
- Исправка: поново објављене исте измене као у 7.8.1, због грешке на wordpress.org
7.8.1 – 13. децембар 2022.
- Побољшање: додате детаљније могућности брисања података у упит при искључивању
- Побољшање: омогућен приступ дијагностици пре довршетка регистрације
- Исправка: спречен приказ упита за постављање када је лиценцни кључ већ постављен, а е-адреса за упозорења уклоњена
7.8.0 – 28. новембар 2022.
- Побољшање: додата повратна информација када се образац за пријаву пошаље са 2FA
- Исправка: враћена подршка за притисак на дугме за пријаву при коришћењу 2FA са WooCommerce-ом
- Исправка: исправљен проблем приказа графикона историје reCAPTCHA оцена
- Исправка: спречене грешке на PHP-у изазване оштећеним временским ознакама пријаве
- Исправка: спречена обавештења о застаревању на PHP 8.2 у вези са динамичким својствима
- Измена: ажуриран ток Wordfence регистрације
7.7.1 – 4. октобар 2022.
- Исправка: спречено бесконачно понављање покушаја настављања скенирања када почетна фаза скенирања не успе
7.7.0 – 3. октобар 2022.
- Побољшање: додата подесива функционалност настављања скенирања ради спречавања неуспеха скенирања на сајтовима са повременим проблемима повезаности
- Побољшање: додат нови резултат скенирања за рањивости пронађене у додацима који немају исправљена издања доступна на WordPress.org
- Побољшање: уведен самостални MMDB читач за тражење IP адреса ради спречавања сукоба додатака и подршке додатним издањима PHP-а
- Побољшање: додата могућност искључивања тражења локација IP адреса преко Wordfence API-ја
- Побољшање: спречено да успешне пријаве поништавају бројаче напада грубом силом
- Побољшање: појашњена IPv6 дијагностика
- Побољшање: највећи број дана укључен у текст могућности саобраћаја уживо
- Исправка: уједначене временске зоне на страници заштитног зида
- Исправка: могућност „Користи само IPv4 за покретање скенирања“ додата у претрагу
- Исправка: спречена обавештења о застаревању на PHP 8.1 при слању дневника активности е-поштом
- Исправка: спречено упозорење на PHP 8 у вези са дијагностиком власника процеса
- Исправка: спречена лажна узбуна PHP Code Sniffer-а у вези са T_BAD_CHARACTER
- Исправка: уклоњена неподржана могућност бета извора података
7.6.2 – 19. септембар 2022.
- Побољшање: ојачан ток 2FA пријаве ради смањења изложености у случајевима када нападач може да дође до привилегованих података из базе података
7.6.1 – 6. септембар 2022.
- Исправка: спречен XSS за чије би искоришћавање била потребна администраторска права (CVE-2022-3144)
7.6.0 – 28. јул 2022.
- Побољшање: додата могућност покретања скенирања само преко IPv4
- Побољшање: додата дијагностика унутрашње IPv6 повезаности са сајтом
- Побољшање: додата дијагностика AUTOMATIC_UPDATER_DISABLED
- Побољшање: ажурирана провера јачине лозинке
- Побољшање: додата подршка за скенирање датотека додатака/тема при коришћењу константи WP_CONTENT_DIR/WP_PLUGIN_DIR
- Побољшање: ажурирана GeoIP база података
- Побољшање: дијагностика DISABLE_WP_CRON учињена је јаснијом
- Побољшање: додато „Име домаћина“ у поруку саобраћаја уживо која се приказује за блокирање имена домаћина
- Побољшање: побољшана усаглашеност са Flywheel хостингом
- Побољшање: усвојено семантичко обележавање издања
- Побољшање: додата подршка за динамичке обрасце скривања колачића при бележењу захтева
- Исправка: спречено да се скениране путање у ретким случајевима приказују као прескочене
- Исправка: исправљен број индексираних датотека у порукама скенирања
- Исправка: спречени преклапајући AJAX захтеви при прегледу саобраћаја уживо на споријим серверима
- Исправка: исправљена дијагностика WP_DEBUG_DISPLAY
- Исправка: спречена сувишна упозорења изазвана неуспесима DNS разрешавања
- Исправка: исправљен проблем приказа дугмади „Сачувај/Откажи“ на страници свих могућности
- Исправка: спречене грешке изазване WHOIS претрагама неисправних вредности
7.5.11 – 14. јун 2022.
- Побољшање: додата могућност укључивања/искључивања приказа колоне последње пријаве на страници WP корисника
- Побољшање: побољшана подршка за аутоматско попуњавање 2FA кода на Apple уређајима
- Побољшање: спречено да Batcache чува странице блокаде у остави
- Побољшање: ажурирана GeoIP база података
- Исправка: спречени сувишни резултати скенирања када су непостојеће путање подешене помоћу UPLOADS и повезаних константи
- Исправка: исправљен проблем који је спречавао бележење reCAPTCHA оцена
- Исправка: спречено да неисправне JSON вредности подешавања изазову кобне грешке
- Исправка: уједначени домени текста ради подршке за превођење
- Исправка: појашњено да IP адресе са списка дозвољених заобилазе и reCAPTCHA
7.5.10 – 17. мај 2022.
- Побољшање: побољшана подршка скенирања за сајтове са нестандардном структуром фасцикли
- Побољшање: повећана тачност откривања отпремања извршних PHP датотека
- Побољшање: решена разна обавештења о застаревању у PHP 8.1
- Побољшање: побољшано руковање поништеним лиценцним кључевима
- Исправка: исправљен URL за преусмеравање код изгубљене лозинке при коришћењу са WooCommerce-ом
- Исправка: спречене грешке када подаци саобраћаја уживо премаше дужину колоне базе података
- Исправка: спречено да групне промене лозинки закључају администраторе
- Исправка: исправљен проблем који је у одређеним случајевима спречавао чување подешавања блокирања држава
- Измена: ажурирани подаци о ауторским правима
7.5.9 – 22. март 2022.
- Побољшање: ажурирана GeoIP база података
- Побољшање: уклоњена логика ажурирања података која блокира ради смањења истека времена
- Побољшање: повећана вредност истека времена за API позиве ради смањења истека
- Побољшање: појашњен број обавештења у Wordfence изборнику
- Побољшање: побољшана усаглашеност скенирања са WooCommerce-ом
- Побољшање: додате поруке када су лозинке апликације искључене
- Исправка: спречена упозорења и грешке када су константе дефинисане на основу вредности других константи у wp-config.php
- Исправка: исправљено сувишно заштићивање знакова које је спречавало преглед или поправку датотека у резултатима скенирања
7.5.8 – 1. фебруар 2022.
- Покретање Wordfence Care и Wordfence Response
7.5.7 – 22. новембар 2021.
- Побољшање: направљене прелиминарне измене ради усаглашености са PHP 8.1
- Измена: додата лиценца GPLv3 и ажуриран EULA
7.5.6 – 18. октобар 2021.
- Исправка: спречене грешке пријаве са WooCommerce уградњом када је на WooCommerce обрасцу за регистрацију укључен ручни унос корисничког имена
- Исправка: исправљене неусаглашености тема са WooCommerce уградњом
Потпун дневник измена можете пронаћи на нашем сајту са документацијом.