
Опис
Додатак Two-Factor додаје додатни слој безбедности пријави у Вордпрес тако што од корисника захтева други облик потврде идентитета поред лозинке. Ово помаже у заштити од неовлашћеног приступа чак и ако су лозинке угрожене.
Упутства за подешавање
Важно: сваки корисник мора појединачно да подеси своју двофакторску потврду идентитета.
За појединачне кориснике
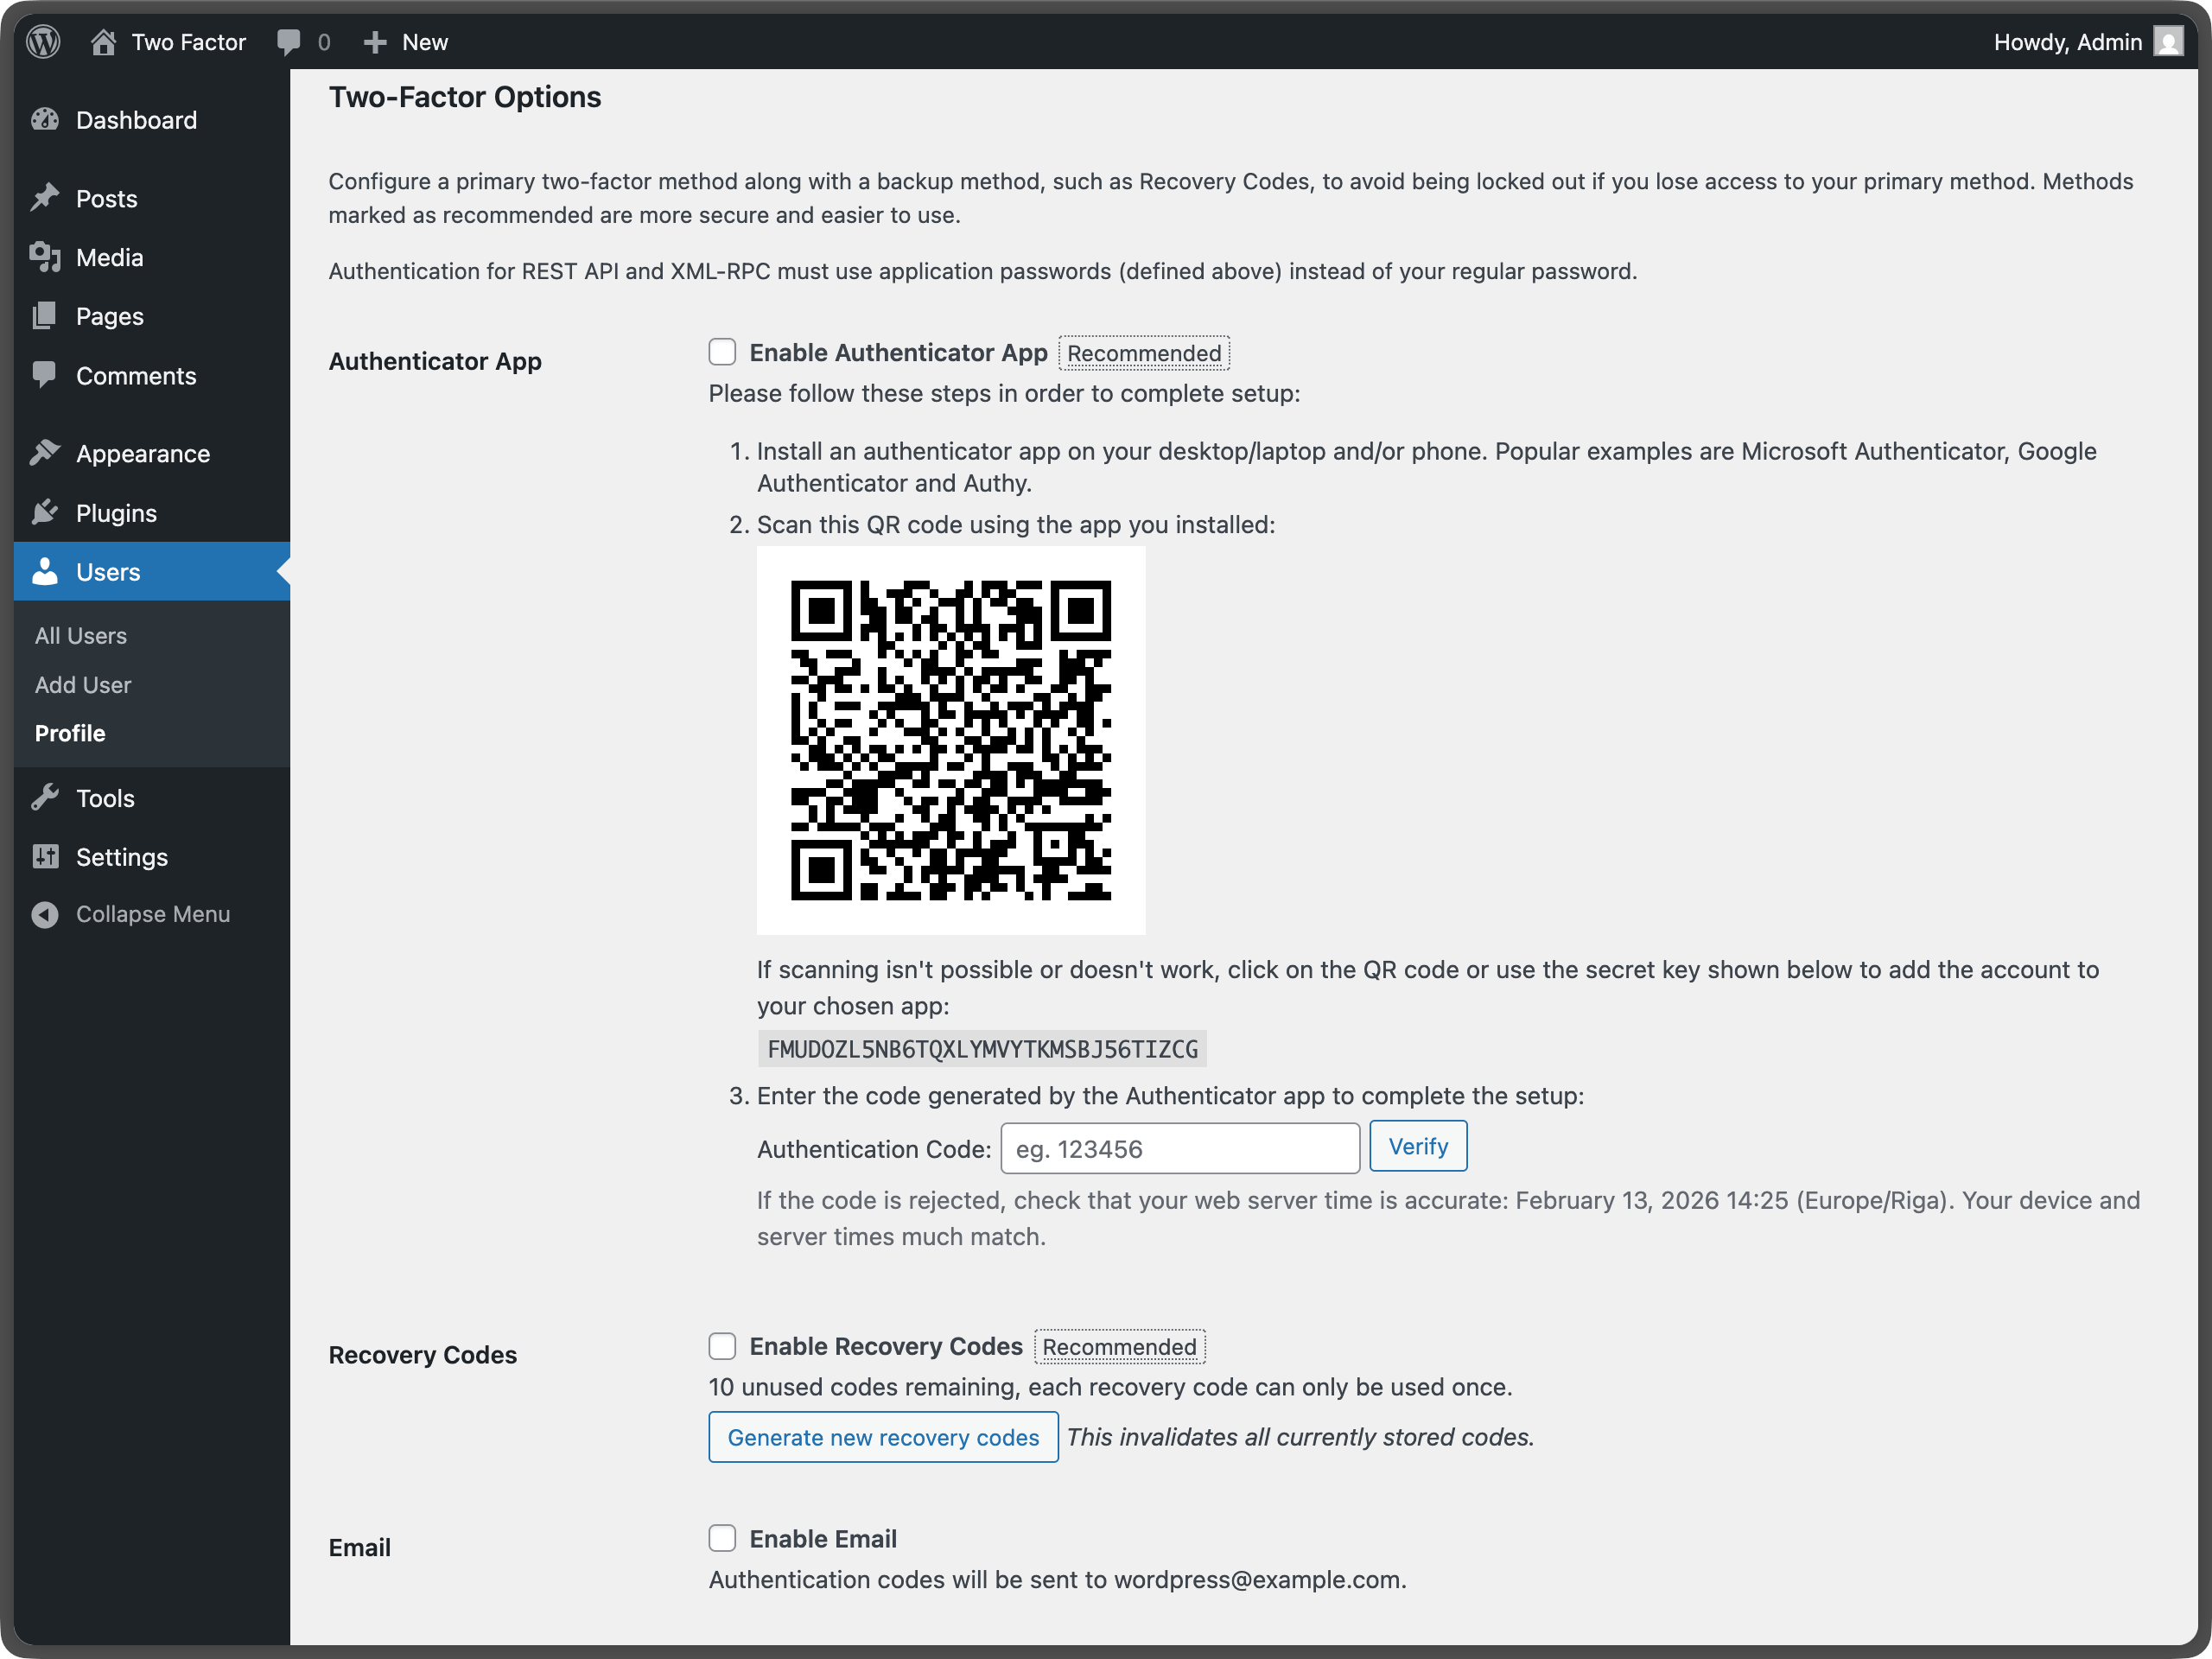
- Идите на свој профил: идите на „Корисници“ „Ваш профил“ у администрацији Вордпреса
- Пронађите могућности двофакторске потврде: померите се до одељка „Могућности двофакторске потврде“
- Изаберите методе: укључите једног или више пружалаца потврде идентитета (имајте у виду да је администратор сајта можда сакрио неке, па доступни избор може да се разликује):
- Апликација за потврду идентитета (TOTP) – користите апликације као што су Google Authenticator, Authy или 1Password
- Кодови е-поштом – примајте једнократне кодове е-поштом
- Резервни кодови – направите једнократне резервне кодове за хитне случајеве
- Лажна метода – само за испробавање (захтева WP_DEBUG)
- Подесите сваку методу: пратите упутства за подешавање сваког укљученог пружаоца
- Подесите главну методу: изаберите коју методу ћете користити као подразумевану потврду идентитета
- Сачувајте измене: притисните „Ажурирај профил“ да сачувате подешавања
За администраторе сајта
- Подешавања додатка: додатак пружа страницу подешавања под „Подешавања Two-Factor“ за одређивање који пружаоци треба да буду искључени на целом сајту.
- Управљање корисницима: администратори могу подесити 2FA за друге кориснике уређивањем њихових профила
- Безбедносне препоруке: подстакните кориснике да укључе резервне методе да не би остали закључани ван налога
Доступне методе потврде идентитета
Апликација за потврду идентитета (TOTP) – препоручено
- Безбедност: висока – временски ограничене једнократне лозинке
- Подешавање: скенирајте QR кôд апликацијом за потврду идентитета
- Усаглашеност: ради са Google Authenticator, Authy, 1Password и другим TOTP апликацијама
- Најбоље за: већину корисника, пружа одличну безбедност уз добру употребљивост
Резервни кодови – препоручено
- Безбедност: средња – једнократни кодови
- Подешавање: направите 10 резервних кодова за хитан приступ
- Усаглашеност: ради свуда, није потребан посебан хардвер
- Најбоље за: хитан приступ када друге методе нису доступне
Кодови е-поштом
- Безбедност: средња – једнократни кодови се шаљу е-поштом
- Подешавање: аутоматско – користи вашу е-адресу из Вордпреса
- Усаглашеност: ради са сваким уређајем који подржава е-пошту
- Најбоље за: кориснике који више воле потврду идентитета путем е-поште
FIDO U2F безбедносни кључеви
- Застарело и уклоњено због престанка подршке у прегледачима.
Лажна метода
- Безбедност: никаква – увек успева
- Подешавање: доступно само када је WP_DEBUG укључен
- Намена: само за испробавање и развој
- Најбоље за: програмере који испробавају додатак
Важне напомене
Захтев за HTTPS
- Све методе раде и на HTTP и на HTTPS сајтовима
Усаглашеност са прегледачима
- TOTP и е-пошта раде на свим уређајима и прегледачима
Опоравак налога
- Увек укључите резервне кодове да не бисте остали закључани ван налога
- Ако изгубите приступ свим методама потврде идентитета, обратите се администратору сајта
Најбоље безбедносне праксе
- Када је могуће, користите више метода потврде идентитета
- Чувајте резервне кодове на безбедном месту
- Редовно прегледајте и ажурирајте подешавања потврде идентитета
За више података о двофакторској потврди идентитета у Вордпресу погледајте WordPress Advanced Administration Security Guide.
За више историје погледајте овај чланак.
Радње и филтери
Ево списка кука за радње и филтере које пружа додатак:
- Филтер
two_factor_providersмења доступне пружаоце двофакторске потврде као што су е-пошта и временски ограничене једнократне лозинке. Вредности низа су PHP називи класа пружалаца двофакторске потврде. - Филтер
two_factor_providers_for_userмења доступне пружаоце двофакторске потврде за одређеног корисника. Вредности низа су примерци класа пружалаца, а објекат корисникаWP_Userје доступан као други аргумент. - Филтер
two_factor_enabled_providers_for_userмења списак пружалаца двофакторске потврде укључених за корисника. Први аргумент је низ назива класа укључених пружалаца, други је ИБ корисника. - Филтер
two_factor_is_required_for_userодређује да ли је двофакторска потврда идентитета обавезна за корисника. Вратитеfalseда заобиђете двофакторски ток (нпр. за поуздане IP адресе). Први аргумент је логичка вредност (да ли корисник има подешеног главног пружаоца), други је објекатWP_User. - Филтер
two_factor_fallback_provider_for_userмења пружаоца који се принудно укључује када ниједан од сачуваних пружалаца корисника више није регистрован (нпр. након искључивања додатка пружаоца). ПодразумеваноTwo_Factor_Email. Први аргумент је назив класе пружаоца, други ИБ корисника, а трећи низ назива класа пружалаца који су сачувани за корисника, али више нису регистровани. Враћени пружалац мора бити регистрован и доступан кориснику (is_available_for_user()), иначе се кориснику приказује грешка уместо да буде пропуштен уз резервног пружаоца. - Радња
two_factor_user_authenticatedкоја као први аргумент прима објекат пријављеног корисникаWP_Userради утврђивања пријављеног корисника одмах након тока потврде идентитета. - Филтер
two_factor_user_api_login_enableограничава потврду идентитета за REST API и XML-RPC само на лозинке апликације. Као други аргумент прослеђује ИБ корисника. - Филтер
two_factor_email_token_ttlмења временски интервал у секундама током кога се жетон из е-поште сматра важећим након прављења. Као први аргумент прихвата време у секундама, а затим ИБ објектаWP_Userчији се идентитет потврђује. - Филтер
two_factor_email_token_lengthмења подразумевану дужину жетона из е-поште од 8 знакова. - Филтер
two_factor_backup_code_lengthмења подразумевану дужину резервних кодова од 8 знакова. Као други аргумент прослеђујеWP_Userповезаног корисника. - Филтер
two_factor_rest_api_can_edit_userодређује да ли се подешавања двофакторске потврде корисника могу уређивати преко REST API-ја. Први аргумент је тренутна логичка вредност$can_edit, други је ИБ корисника. - Радња
two_factor_before_authentication_promptкоја прима објекат пружаоца и покреће се пре упита приказаног у обрасцу за потврду идентитета. - Радња
two_factor_after_authentication_promptкоја прима објекат пружаоца и покреће се после упита приказаног у обрасцу за потврду идентитета. - Радња
two_factor_after_authentication_inputкоја прима објекат пружаоца и покреће се после поља за унос у обрасцу за потврду идентитета (ако образац нема поље за унос, радња се покреће одмах послеtwo_factor_after_authentication_prompt). two_factor_login_backup_linksфилтрира резервне везе приказане у обрасцу за двофакторску пријаву.- Радња
two_factor_login_nonce_failedкоја се покреће када провера једнократног кода за пријаву не успе. Као први аргумент прослеђује ИБ корисника за кога је кôд поднет, а као други разлог:no_nonce_stored,expiredилиmismatch. - Филтер
two_factor_log_login_nonce_failuresодређује да ли се неуспела провера једнократног кода за пријаву уписује у PHP дневник грешака. Подразумевано је true заexpiredиmismatch, а false заno_nonce_stored, до чега може доћи сваки захтев без потврде идентитета. Као други аргумент прослеђује ИБ корисника, а као трећи разлог.
WP-CLI наредбе
Додатак садржи WP-CLI именски простор wp two-factor за управљање двофакторском потврдом идентитета из командне линије. Све наредбе прихватају корисника по ИБ-у, корисничком имену или е-адреси.
wp two-factor status <user>– приказује тренутно стање 2FA корисника (само за читање). Подржава--format=json.wp two-factor list-providers– приказује све регистроване пружаоце двофакторске потврде.wp two-factor enable <user> <provider>– укључује пружаоца за корисника. Пружаоци који захтевају дељену тајну (као TOTP) не могу се укључити на овај начин и упутиће вас на страницу профила.wp two-factor disable <user> [<provider>]– искључује једног пружаоца или потпуно враћа на почетно сву 2FA за корисника када пружалац није наведен. Оба облика траже потврду осим ако се не проследи--yes.wp two-factor backup-codes generate <user> [--count=<n>]– прави нови скуп резервних кодова за корисника и замењује постојеће. Подразумевано 10 кодова.wp two-factor unlock <user>– уклања ограничење пријава корисника без промене његовог 2FA подешавања.
Покрените wp help two-factor за цео списак или wp help two-factor <command> за могућности и примере за одређену наредбу.
Преусмеравање након двофакторске провере
Да бисте преусмерили кориснике на одређени URL након двофакторске провере, користите уграђени филтер login_redirect из основе Вордпреса. Филтер ради исто као у стандардном току пријаве у Вордпрес:
add_filter( 'login_redirect', function( $redirect_to, $requested_redirect_to, $user ) {
    return home_url( '/dashboard/' );
}, 10, 3 );
Снимци екрана
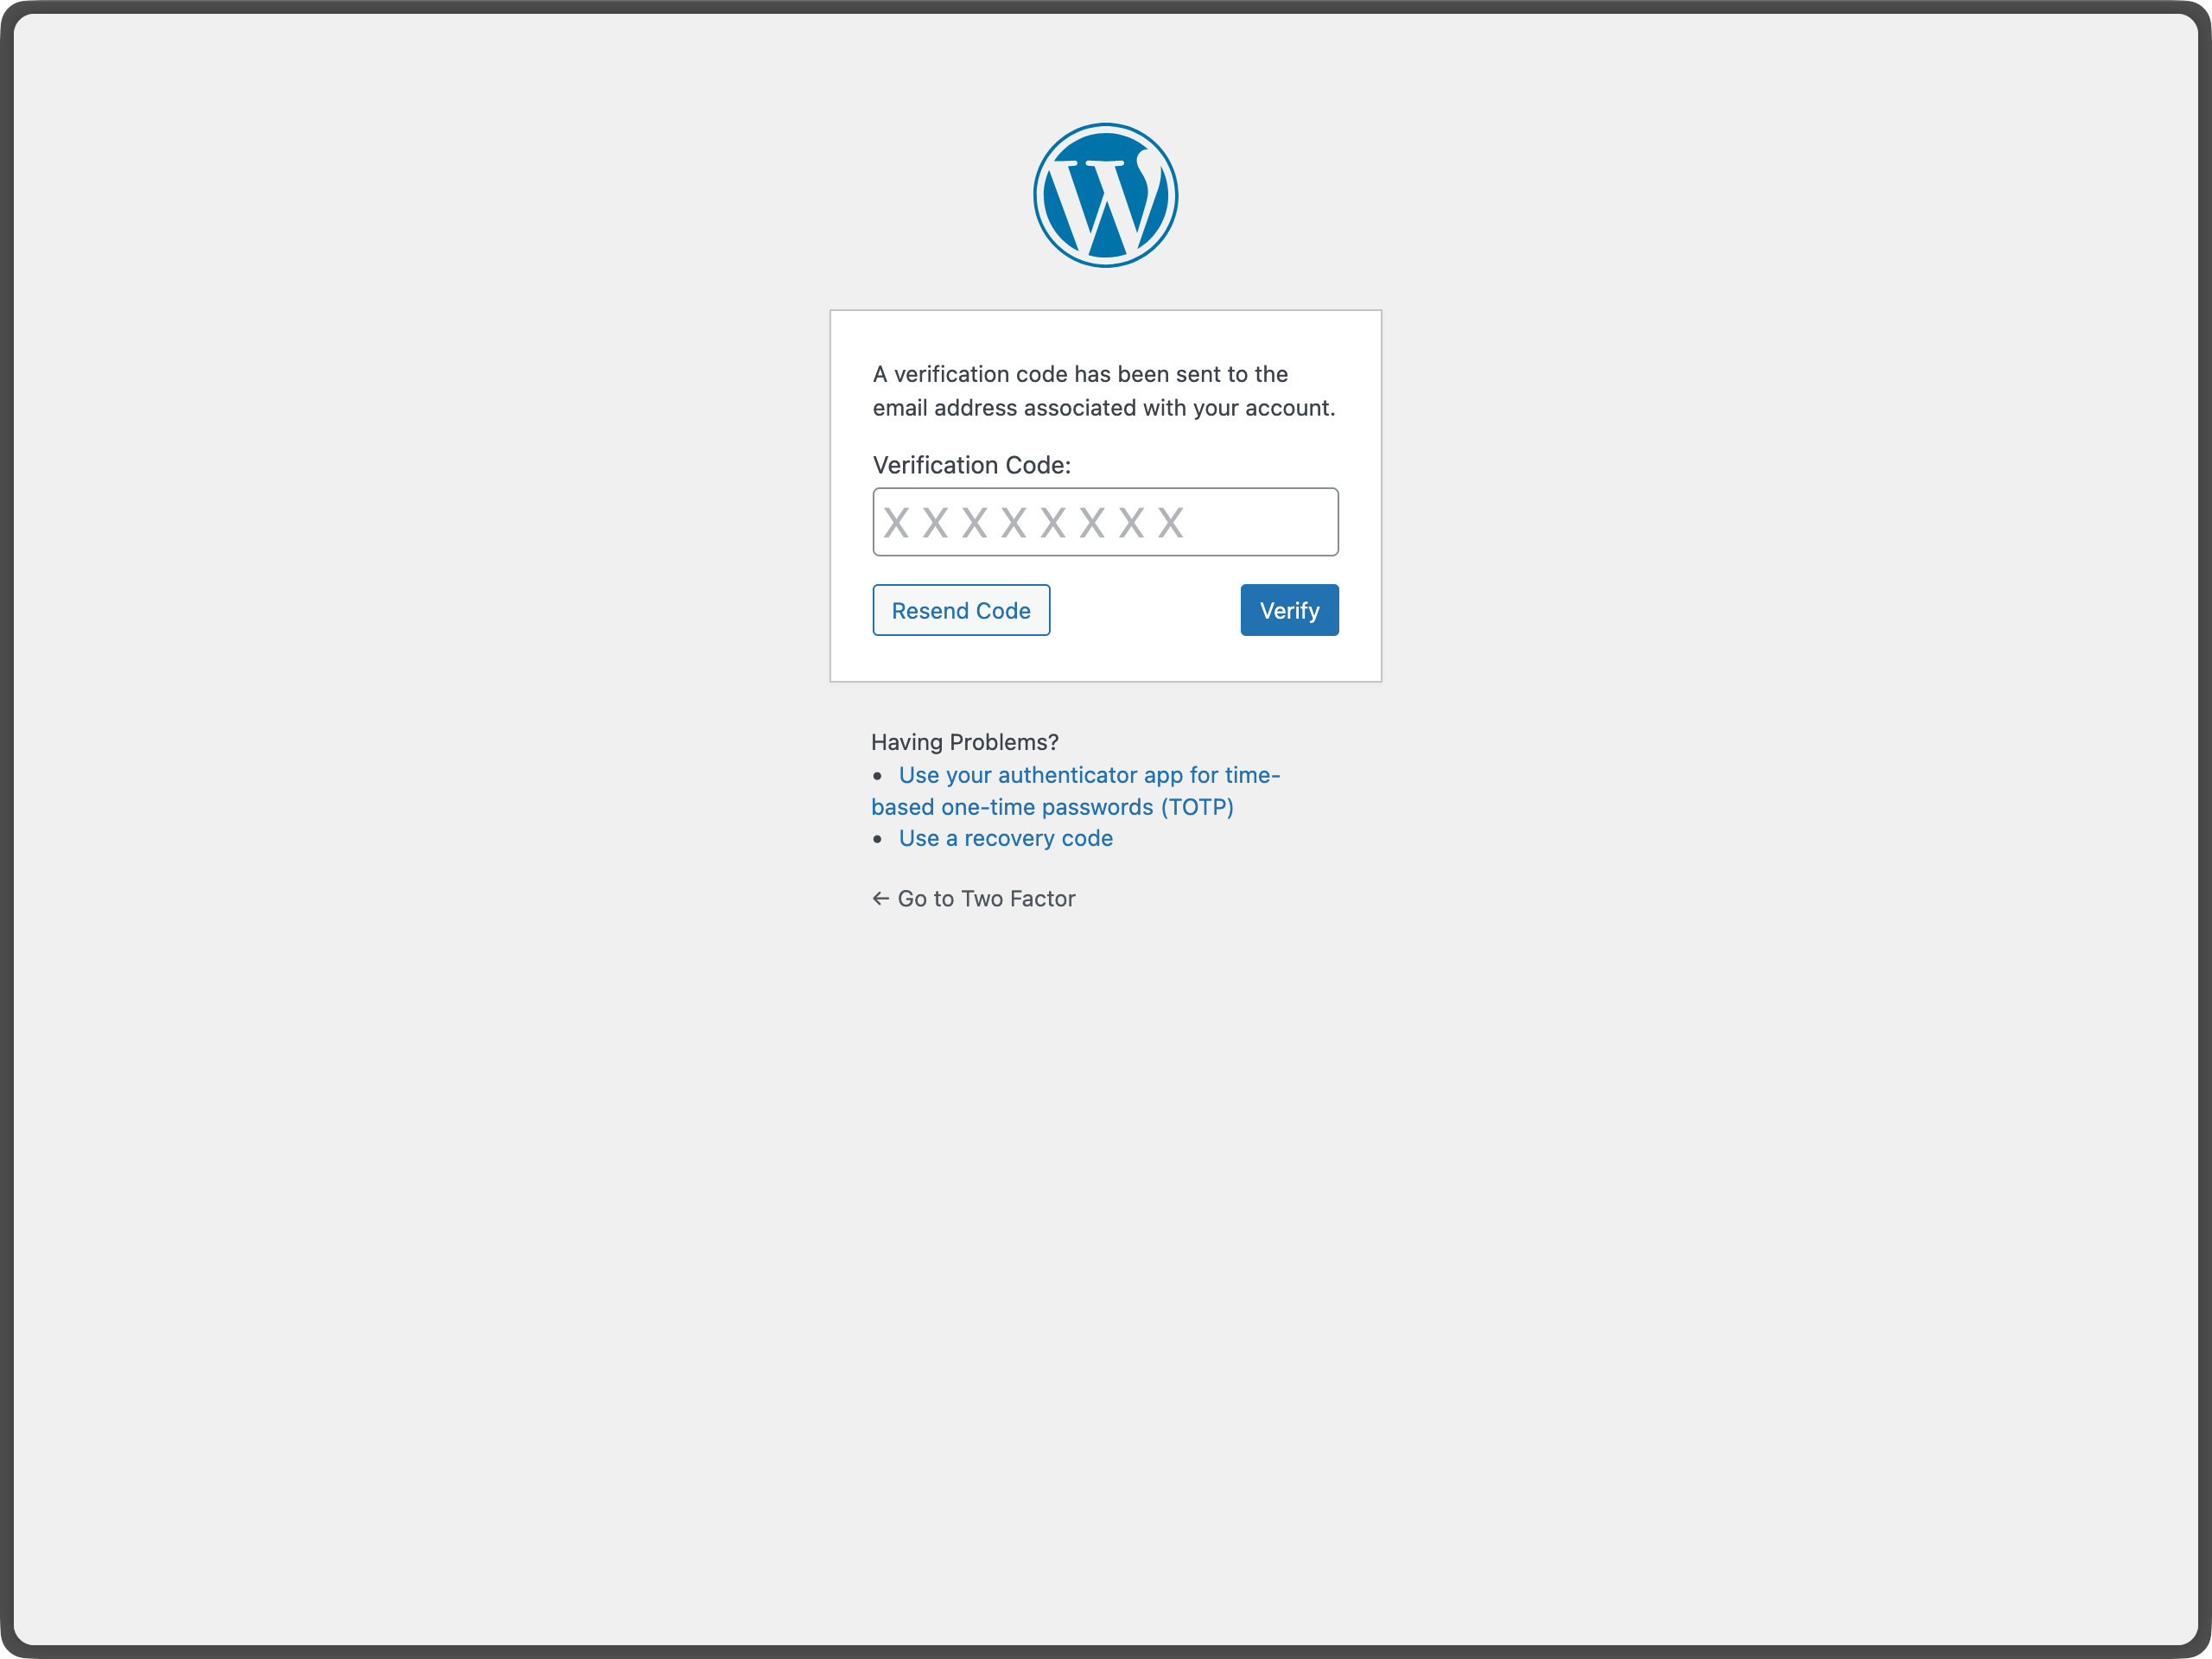
ЧПП
Која издања PHP-а и Вордпреса подржава додатак Two-Factor?
Овај додатак подржава последња два главна издања Вордпреса и најниже издање PHP-а које та издања Вордпреса подржавају.
Како могу да пошаљем повратне информације или добијем помоћ у вези са грешком?
Најбоље место за пријаву грешака, предлоге функција или било које друге (небезбедносне) повратне информације је страница GitHub захтева за Two Factor. Пре слања новог захтева, претражите постојеће да проверите да ли је неко већ пријавио исто.
Где могу да пријавим безбедносне грешке?
Сарадници на додатку и Вордпрес заједница озбиљно схватају безбедносне грешке. Ценимо ваш труд да одговорно откријете своје налазе и учинићемо све да признамо ваш допринос.
Да бисте пријавили безбедносни проблем, посетите програм WordPress HackerOne.
Шта ако изгубим приступ свим методама потврде идентитета?
Ако имате укључене резервне кодове, можете употребити један од њих да повратите приступ. Ако немате резервне кодове или сте их све искористили, мораћете да се обратите администратору сајта да врати ваш налог на почетно. Зато је важно да увек укључите резервне кодове и чувате их на безбедном месту.
Могу ли да користим овај додатак са WebAuthn?
Додатак је раније подржавао FIDO U2F, претходника WebAuthn-а. Постоји отворен захтев за додавање подршке за WebAuthn овде.
Постоји ли препоручени начин за коришћење приступних кључева или хардверских безбедносних кључева са Two-Factor?
Да. За приступне кључеве и хардверске безбедносне кључеве можете поставити додатак Two-Factor Provider: WebAuthn. Он се директно повезује са Two-Factor и додаје потврду идентитета засновану на WebAuthn као додатну двофакторску могућност за кориснике.
Да ли овај додатак ради на Вордпресовој мрежи сајтова?
Да. Додатак Two-Factor је усаглашен са Вордпресовом мрежом сајтова (Multisite). Сваки корисник подешава своју 2FA кроз свој профил, а пошто се кодови за потврду чувају у метаподацима корисника Вордпреса, подешавање је везано за кориснички налог и важи на свим сајтовима у мрежи. Међутим, не постоје подешавања на нивоу мреже – суперадминистратор не може глобално да наметне или подеси 2FA из контролне табле администрације мреже. Да бисте управљали 2FA за одређеног корисника, уредите његов профил на било ком сајту на коме има налог.
Како да искључим 2FA за корисника који је закључан ван налога?
Као администратор, идите на Корисници Сви корисници у администрацији Вордпреса, притисните Уреди на профилу корисника о коме је реч, померите се до одељка Могућности двофакторске потврде и уклоните ознаку са свих укључених метода, а затим притисните Ажурирај корисника. Ово ће уклонити 2FA за тог корисника и омогућити пријаву само лозинком. То можете урадити и преко WP-CLI командом wp two-factor disable –yes, која потпуно враћа на почетно (погледајте одељак WP-CLI наредбе изнад). Када корисник поново приступи, подстакните га да поново укључи 2FA и направи нове резервне кодове.
Могу ли да захтевам 2FA за све кориснике или одређене улоге?
Не кроз сучеље додатка – не постоје уграђена подешавања за обавезну примену. Међутим, програмери могу користити филтер
two_factor_providers_for_userда одреде који су пружаоци доступни по кориснику или улози и комбиновати га са произвољном логиком за преусмеравање корисника који нису подесили 2FA. Изворна подршка за обавезну примену је познат и праћен захтев за функцију – пратите расправу на GitHub issue #255.
Рецензије


Сарадници и градитељи
„Two Factor“ је софтвер отвореног кода. Следећи људи су допринели овом додатку.
Сарадници


„Two Factor“ је преведен на 43 језика. Хвала преводиоцима на њиховим доприносима.
Преведите „Two Factor“ на свој језик.
Заинтересовани сте за развој?
Прегледајте кôд, погледајте SVN складиште или се претплатите на дневник развоја преко RSS-а.
Дневник измена
0.17.0 – 25. септембар 2026.
- Безбедносне исправке: Осигурано је да обичне лозинке не могу да заобиђу двофакторски захтев за REST API и XML-RPC захтеве – @faisalahammad, #989. Хвала mqrble на одговорном пријављивању проблема.
- Безбедносне исправке: Додата дијагностика за неуспелу проверу једнократног кода за пријаву – @georgestephanis, #973. Хвала Ananda Dhakal (Patchstack) на одговорном пријављивању проблема.
- Нове функције: Додата WP-CLI подршка са наредбама
wp two-factor– @masteradhoc, #905 - Нове функције: Поштовање намерног заобилажења преко филтера
two_factor_is_required_for_user– @masteradhoc, #882 - Нове функције: Додат филтер
two_factor_fallback_provider_for_userза случај када сачувани пружаоци корисника више нису регистровани – @masteradhoc, #882 - Нове функције: Додато рано обавештење о кодовима за опоравак који се ускоро троше – @masteradhoc, #907
- Нове функције: Додата регистрација садржаја правила о приватности – @masteradhoc, #869
- Исправке грешака: Безбедан отказ када CSPRNG није доступан током прављења једнократног кода – @dknauss, #877
- Исправке грешака: Једнократни кôд за пријаву брише се тек када истекне – @georgestephanis, #980
- Исправке грешака: Исправљено упозорење о
REMOTE_ADDRбез уклањања косих црта у пружаоцу е-поште – @masteradhoc, #975 - Исправке грешака: Исправљено TOTP дугме за потврду након враћања апликације за потврду идентитета на почетно – @lakrisgubben, #979
- Исправке грешака: Уклањање могућности
two_factor_enabled_providersпри уклањању додатка – @faisalahammad, #903 - Исправке грешака: Исправљено обавештење које доводи у заблуду – @masteradhoc, #858
- Исправке грешака: Преформулисано обавештење о неуспешној пријави за мешовиту публику да буде информативно – @dknauss, #922
- Исправке грешака: Прерађен механизам заштите од отказа – @masteradhoc, #927
- Исправке грешака: Додата покривеност провера за обавештења о резервним пружаоцима – @dknauss, #923
- Исправке грешака: Исправљени проблеми HTML5 провере исправности – @masteradhoc, #910
- Исправке грешака: Исправљене фаталне грешке у табели списка корисника (
wp_die) када се 2FA пружалац корисника одјави – @masteradhoc, #933 - Ажурирања развоја: Припрема за објављивање Вордпреса 7.0 – @masteradhoc, #834
- Ажурирања развоја: Припрема за објављивање Вордпреса 7.1 – @masteradhoc, #900
- Ажурирања развоја:
login_header()иlogin_footer()усклађени са WP 7.1 – @masteradhoc, #963 - Ажурирања развоја: PHPStan ажуриран на 2.x и
includes/искључен из анализе – @masteradhoc, #972 - Ажурирања развоја: Провера са PHPStan издањима 3, 4 и 5 – @masteradhoc, #948
- Ажурирања развоја:
wp-coding-standards/wpcsажуриран на 3.4.1 – @obenland, #947 - Ажурирања развоја: Исправљени PHPCS и PHPStan проблеми у више датотека – @aslamdoctor, #818
- Ажурирања развоја: Уклоњени позиви
ReflectionProperty::setAccessible()иReflectionMethod::setAccessible()из скупа провера – @masteradhoc, #942 - Ажурирања развоја: Исправљена Codecov значка додавањем OIDC дозволе за отпремање без жетона – @nimesh-xecurify, #856
- Ажурирања развоја: Ажурирани токови рада GitHub Actions – @johnbillion, #892
- Ажурирања развоја: Радња за преглед PR-а у Playground-у ажурирана на v4 – @obenland, #985
- Ажурирања развоја: Додати ЧПП уноси за мрежу сајтова, закључане кориснике и обавезну примену по улогама – @masteradhoc, #881
- Ажурирања развоја: Ажуриране
.mdдатотеке најновијим изменама и захтевима за two-factor – @masteradhoc, #929 - Ажурирања развоја: Ажуриран предложак за PR – @masteradhoc, #870
- Ажурирања развоја: Поправљен CI: лажно упозорење PHPStan-а и fail-fast у матрици – @georgestephanis, #974
- Ажурирања зависности: Подигнута зависност
qrcode-generatorза извршавање – @kasparsd - Ажурирања зависности: Подигнути
qsиexpress– @dependabot[bot], #895 - Ажурирања зависности: Подигнути adm-zip и
@wordpress/scripts– @dependabot[bot], #988
0.16.0 – 27. март 2026.
- Измене које нарушавају усаглашеност: Уклоњена подршка за застарелог FIDO U2F пружаоца – #439.
- Нове функције: Додата посебна страница подешавања за подешавање додатка у wp-admin – #764.
- Нове функције: Додат филтер за везе подршке да би корисници могли да прилагоде контекстне везе за опоравак/помоћ – #615.
- Нове функције: Освежен изглед и понашање сучеља резервних кодова – #804.
- Исправке грешака: Брисање сачуваних TOTP тајни када се TOTP пружалац искључи – #802.
- Исправке грешака: Ојачано руковање пружаоцима тако да провере пријаве/подешавања не пропуштају приступ када очекивани пружаоци нестану – #586.
- Исправке грешака: Осигурано је да се у подешавањима корисника чувају и укључују само подешени пружаоци – #798.
- Исправке грешака: Побољшана приступачност странице подешавања и исправљено понашање везе за подешавања профила – #828 и #830.
- Исправке грешака: Решена PHPCS кршења у датотекама пружалаца – #851.
- Ажурирања развоја: Стилови пријаве и скрипте пружалаца премештени из уграђеног излаза у ставке у реду/спољне ресурсе – #807 и #814.
- Ажурирања развоја: Побољшана уграђена документација и усаглашеност са статичком анализом (WPCS/phpstan) – #810, #815 и #817.
- Ажурирања развоја: Побољшана поузданост провера јединица и уведено извештавање о покривености кода у CI – #825, #841 и #842.
- Ажурирања развоја: Ажурирана readme документација и модернизована инфраструктура CI тока рада – #835, #837, #843 и #849.
- Ажурирања зависности:
qsподигнут са 6.14.1 на 6.14.2 – #794. - Ажурирања зависности:
basic-ftpподигнут са 5.0.5 на 5.2.0 – #816. - Ажурирања зависности: Примењена аутоматска ажурирања провере стила/форматирања и пратеће освежавање Composer пакета – #799.
0.15.0 – 13. фебруар 2026.
- Измене које нарушавају усаглашеност: Двофакторски ток се покреће само када се очекује – @kasparsd, #660 и #793.
- Нове функције: IP адреса корисника и контекстно упозорење укључени у е-поруке са двофакторским кодом – @todeveni, #728
- Нове функције: Оптимизован текст е-поруке за TOTP – @masteradhoc, #789
- Нове функције: Додата веза радње „Подешавања“ у списак додатака за брз приступ профилу – @hardikRathi, #740
- Нове функције: Додатне куке обрасца – @eric-michel, #742
- Нове функције: Потпуна усаглашеност са RFC6238 – @ericmann, #656
- Нове функције: Уједначено корисничко искуство при подешавању TOTP-а – @kasparsd, #792
- Документација: Документација
@since– @masteradhoc, #781 - Документација: Ажурирана документација за кориснике и администраторе, припрема за више снимака екрана – @jeffpaul, #701
- Документација: Додати дневник измена & заслуге, ажуриране белешке о издању – @jeffpaul, #696
- Документација: Очишћен readme.txt – @masteradhoc, #785
- Документација: Додати подаци о датуму и времену изнад упутстава за подешавање TOTP-а – @masteradhoc, #772
- Документација: Појашњена упутства за подешавање TOTP-а – @masteradhoc, #763
- Документација: Ажуриран RELEASING.md – @jeffpaul, #787
- Ажурирања развоја: Паузирано постављање у SVN trunk при спајању у
master– @kasparsd, #738 - Ажурирања развоја: Исправљене CI провере усаглашености са PHP-ом – @kasparsd, #739
- Ажурирања развоја: Исправљене Playground референце – @kasparsd, #744
- Ажурирања развоја: Задржавање постојећих превода при увођењу новог помоћног текста у е-порукама – @kasparsd, #745
- Ажурирања развоја: Исправљено
missing_direct_file_access_protection– @masteradhoc, #760 - Ажурирања развоја: Исправљено
mismatched_plugin_name– @masteradhoc, #754 - Ажурирања развоја: Уведен ток рада Props Bot – @jeffpaul, #749
- Ажурирања развоја: Plugin Check: исправљен недостајући параметар $domain – @masteradhoc, #753
- Ажурирања развоја: Провере: ажурирано на подржано WP издање 6.8 – @masteradhoc, #770
- Ажурирања развоја: Исправљена порука о застаревању у PHP 8.5 – @masteradhoc, #762
- Ажурирања развоја: Искључене провере 7.2 и 7.3 над trunk-ом – @masteradhoc, #769
- Ажурирања развоја: Исправљене грешке Plugin Check-а:
MissingTranslatorsComment&MissingSingularPlaceholder– @masteradhoc, #758 - Ажурирања развоја: Додате PHP 8.5 провере за најновије и trunk издање WP-а – @masteradhoc, #771
- Ажурирања развоја: Додат
phpcs:ignoreза лажна упозорења – @masteradhoc, #777 - Ажурирања развоја: Исправка (totp): веза
otpauthу URL-у QR кода – @sjinks, #784 - Ажурирања развоја: Ажуриран deploy.yml – @masteradhoc, #773
- Ажурирања развоја: Ажурирано захтевано издање Вордпреса – @masteradhoc, #765
- Ажурирања развоја: Исправка: осигурано је да се извршавање зауставља након преусмеравања – @sjinks, #786
- Ажурирања развоја: Исправљене грешке
WordPress.Security.EscapeOutput.OutputNotEscaped– @masteradhoc, #776 - Ажурирања зависности: Подигнути qs и express – @dependabot[bot], #746
- Ажурирања зависности: lodash подигнут са 4.17.21 на 4.17.23 – @dependabot[bot], #750
- Ажурирања зависности: lodash-es подигнут са 4.17.21 на 4.17.23 – @dependabot[bot], #748
- Ажурирања зависности: phpunit/phpunit подигнут са 8.5.44 на 8.5.52 – @dependabot[bot], #755
- Ажурирања зависности: symfony/process подигнут са 5.4.47 на 5.4.51 – @dependabot[bot], #756
- Ажурирања зависности: Подигнути qs и body-parser – @dependabot[bot], #782
- Ажурирања зависности: webpack подигнут са 5.101.3 на 5.105.0 – @dependabot[bot], #780
0.14.2 – 11. децембар 2025.
- Нове функције: Додат филтер за rest_api_can_edit_user_and_update_two_factor_options – @gutobenn, #689
- Ажурирања развоја: Уклоњене Coveralls алатке и додат уграђени извештај о покривености – @kasparsd, #717
- Ажурирања развоја: Путања blueprint-а ажурирана да повлачи из главне гране уместо из избрисане… – @georgestephanis, #719
- Ажурирања развоја: Исправљено постављање blueprint-а и wporg ресурса – @kasparsd, #734
- Ажурирања развоја: Отпремање издања само при објављивању ознака – @kasparsd, #735
- Ажурирања развоја: Подигнути playwright и @playwright/test – @dependabot[bot], #721
- Ажурирања развоја: tar-fs подигнут са 3.1.0 на 3.1.1 – @dependabot[bot], #720
- Ажурирања развоја: node-forge подигнут са 1.3.1 на 1.3.2 – @dependabot[bot], #724
- Ажурирања развоја: Подигнут js-yaml – @dependabot[bot], #725
- Ажурирања развоја: Означено као проверено са најновијим издањем основе WP-а – @kasparsd, #730
0.14.1 – 5. септембар 2025.
- TOTP URL се више не кодира за приказ. – @dd32, #711
- Уклоњена удвојена датотека Security.md – @slvignesh05, #712
- Исправљени проблеми провере стила – @sudar, #707
- Ажуриране развојне зависности и исправљена неуспешна QR провера јединица – @kasparsd, #714
- Покретање js догађаја промене поља за потврду – @gedeminas, #688
0.14.0 – 3. јул 2025.
- Функције: Лозинке апликације укључене за потврду идентитета у REST API и XML-RPC (подразумевано) – @joostdekeijzer, #697 и #698. Раније је за ово филтер two_factor_user_api_login_enable морао бити постављен на true, што је сада подразумевано током потврде идентитета лозинком апликације. XML-RPC пријава је и даље искључена за обичне корисничке лозинке.
- Функције: Препоручене методе означене ради лакшег подешавања – @kasparsd, #676 и #675
- Документација: Додат демо додатка на WP.org – @kasparsd, #667
- Документација: Документована подржана издања основе WP-а и PHP-а – @jeffpaul, #695
- Документација: Документован поступак објављивања – @jeffpaul, #684
- Алати: Уклоњени удвојени WP.org снимци екрана и графике из SVN trunk-а – @jeffpaul, #683