Опис
Loginizer је Вордпрес додатак који вам помаже у борби против напада грубом силом тако што блокира пријаву за IP адресу након што достигне највећи дозвољени број покушаја. Помоћу Loginizer-а можете IP адресе за пријаву додати на списак блокираних или дозвољених. Можете користити и разне друге функције као што су двофакторска потврда идентитета, reCAPTCHA, пријава без лозинке итд. да бисте побољшали безбедност свог веб сајта.
Loginizer активно користи више од 1000000+ Вордпрес веб сајтова.
Нашу званичну документацију можете пронаћи на https://loginizer.com/docs. Активни смо и на форумима подршке заједнице на wordpress.org ако сте бесплатни корисник. Наш систем премијум захтева за подршку налази се на https://loginizer.deskuss.com
Бесплатне функције:
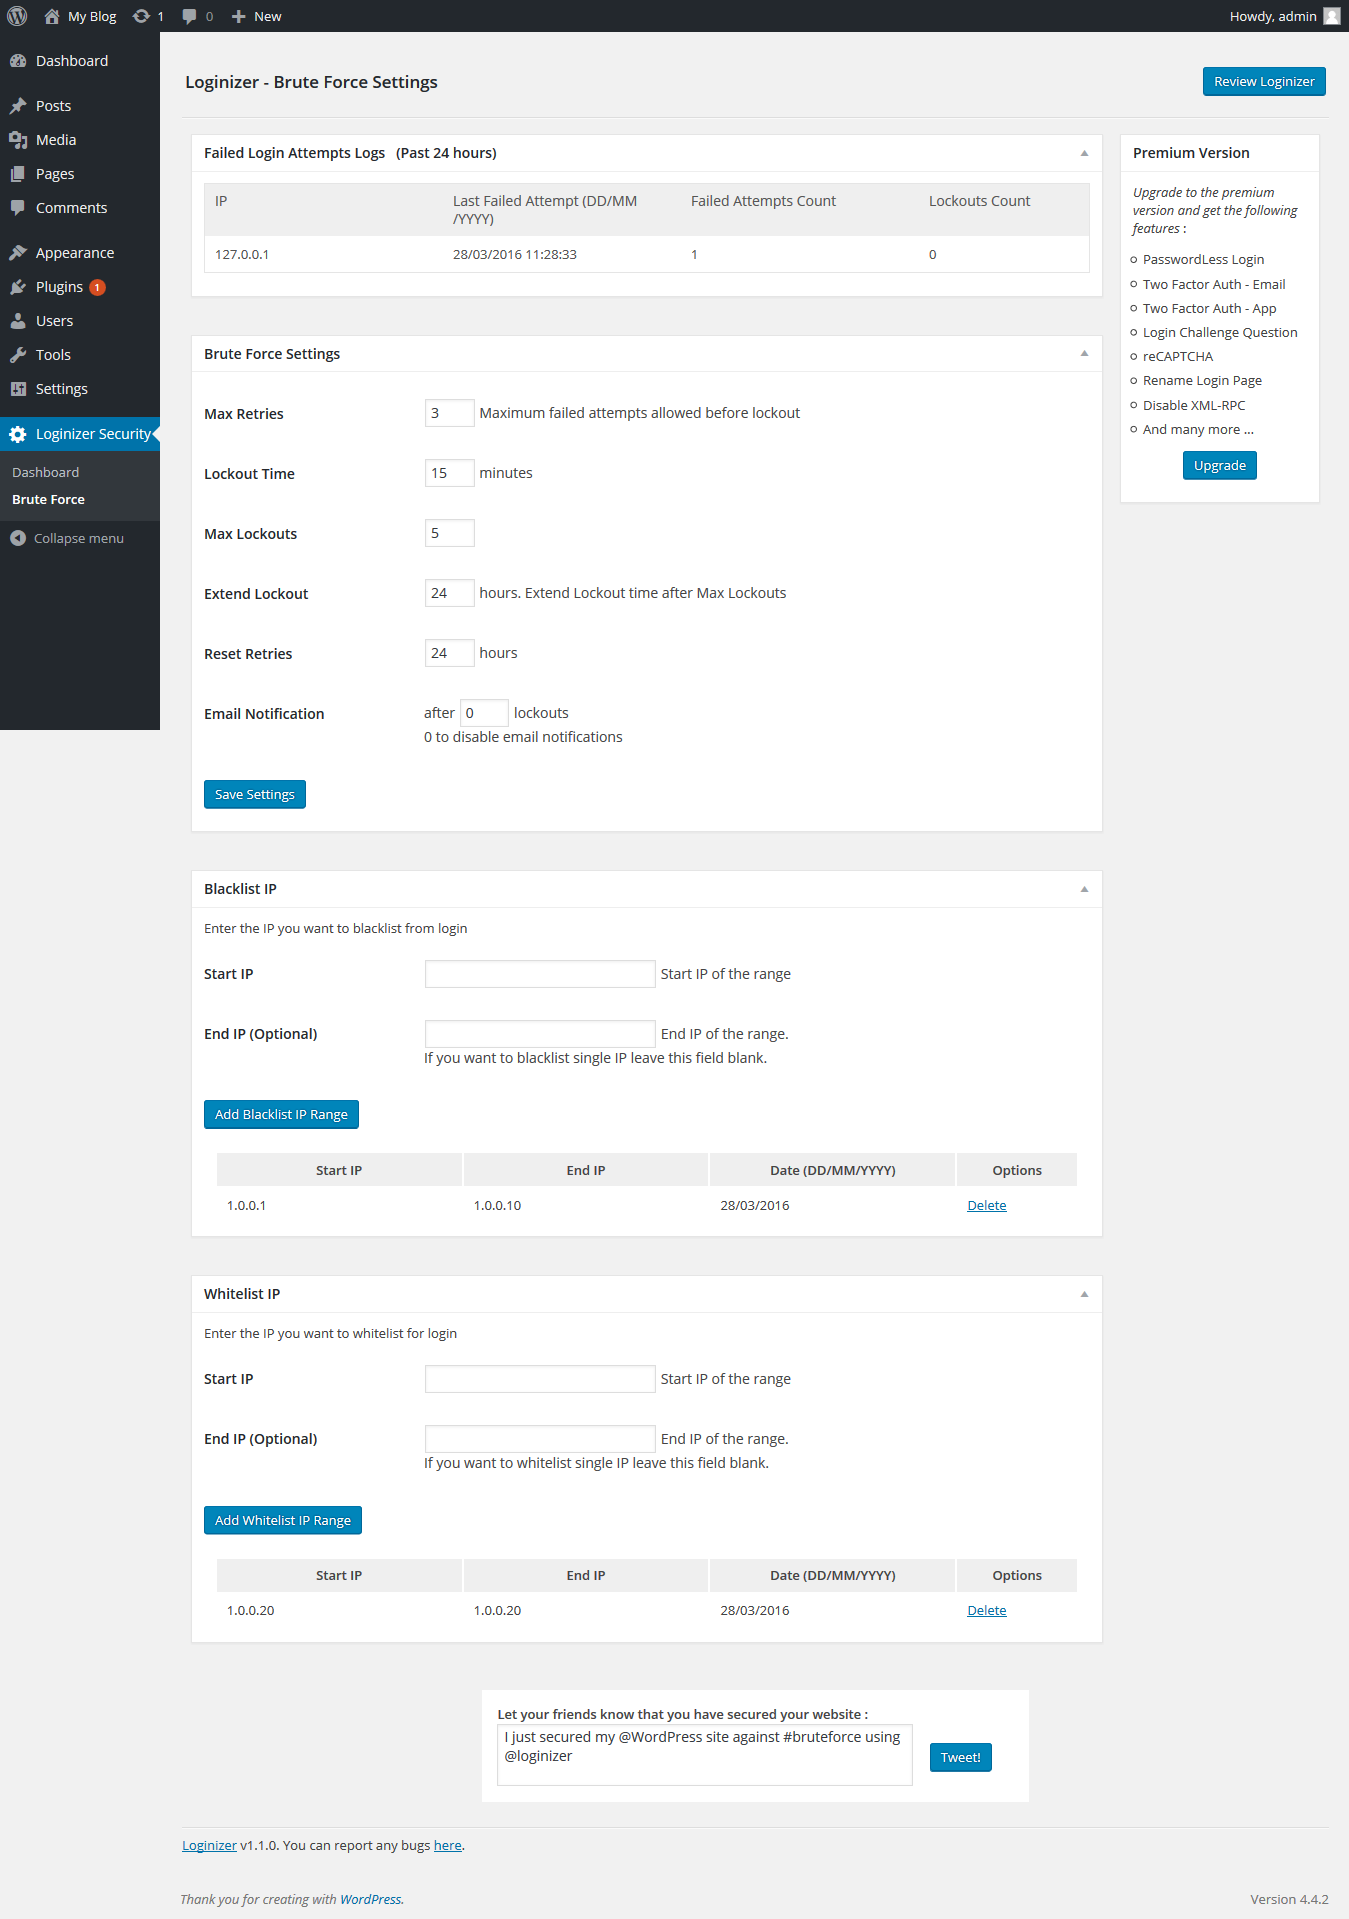
- Заштита од грубе силе. IP адресе које покушавају да нападну ваш веб сајт грубом силом биће блокиране на 15 минута након 3 неуспела покушаја пријаве. Након више закључавања, IP адреса се блокира на 24 сата. Ово је подразумевано подешавање и може се променити на страници Loginizer -> Brute force у Вордпрес администрацији.
- Дневници неуспелих покушаја пријаве.
- Списак блокираних IP адреса
- Списак дозвољених IP адреса
- Произвољне поруке о грешкама при неуспелој пријави.
- Провера дозвола за важне датотеке и фасцикле.
- Дозволи само поуздане IP адресе.
- Екран блокирања уместо странице за пријаву.
- Обавештење путем е-поште о успешној пријави.
- Омогућите корисницима пријаву помоћу LinkedIn-а
Добијте подршку и Pro функције
Добијте професионалну подршку наших стручњака и pro функције да подигнете безбедност свог сајта на виши ниво уз Loginizer-Security.
Pro функције:
- MD5 контролна сума – основних Вордпрес датотека. Администратор може проверавати и занемаривати датотеке.
- Пријава без лозинке – при пријави ће бити затражено корисничко име/е-адреса, а на е-адресу тог налога биће послата е-порука са привременом везом за пријаву.
- Двофакторска потврда идентитета путем е-поште – при пријави ће на е-адресу тог налога бити послата е-порука са привременим шестоцифреним кодом за довршавање пријаве.
- Двофакторска потврда идентитета преко апликације – корисник може подесити налог помоћу 2FA апликације као што су Google Authenticator, Authy итд.
- Изазовно питање при пријави – корисник може поставити изазовно питање и одговор као додатни слој безбедности. Након пријаве, корисник ће морати да одговори на питање да би довршио пријаву.
- reCAPTCHA – Гуглова reCAPTCHA v3/v2, Cloudflare Turnstile, hCAPTCHA могу се подесити за екран за пријаву, одељак коментара, образац за регистрацију итд. ради спречавања аутоматизованих напада грубом силом. Подржава и WooCommerce.
- Преименовање странице за пријаву – администратор може преименовати URL за пријаву (подложку) у нешто друго од wp-login.php да би спречио аутоматизоване нападе грубом силом.
- Преименовање WP-Admin URL-а – администраторском делу Вордпреса приступа се преко wp-admin-а. Помоћу loginizer-а можете га променити у било шта, нпр. site-admin
- CSRF заштита – помаже у спречавању CSRF напада јер ажурира администраторски URL ниском сесије, због чега нападачу постаје тешко и готово немогуће да погоди URL.
- Тајно преименовање пријаве – ако је постављено, сви URL-ови за пријаву и даље ће упућивати на wp-login.php, а корисници ће морати да приступе новој подложци за пријаву уписивањем у прегледач.
- Искључивање XML-RPC-а – могућност једноставног искључивања XML-RPC-а у Вордпресу. Већини корисника Вордпреса XML-RPC није потребан и могу га искључити да би спречили аутоматизоване нападе грубом силом.
- Преименовање XML-RPC-а – администратор може преименовати XML-RPC у нешто друго од xmlrpc.php да би спречио аутоматизоване нападе грубом силом.
- Аутоматско блокирање по корисничком имену – нападачи обично користе уобичајена корисничка имена као што су admin, administrator или варијације назива вашег домена / предузећа. Таква корисничка имена можете навести овде и Loginizer ће аутоматски додати на списак блокираних IP адресе клијената који покушају да их користе.
- Списак блокираних домена за нове регистрације – ако желите да забраните нове регистрације са одређеног домена, можете користити овај алат.
- Промена корисничког имена администратора – администратор може преименовати корисничко име администратора у нешто теже.
- Аутоматско блокирање IP адреса – IP адресе ће аутоматски бити додате на списак блокираних ако злонамерни ботови/корисници покушају да се пријаве одређеним корисничким именима која је сачувао администратор.
- Искључивање пинговања – једноставан начин за искључивање пинговања.
- SSO – јединствена пријава, омогућите било ком кориснику приступ Вордпрес управљачкој табли без потребе да делите корисничко име или лозинку.
- Ограничење истовремених пријава – спречава кориснике да се истовремено пријаве са различитих уређаја; можете одредити колико уређаја желите да дозволите и како желите да ограничите корисника када се достигне ограничење.
- Друштвена пријава – корисници могу да се пријаве или региструју помоћу Google, Github, Facebook, X (Twitter), Discord, Twitch, LinkedIn, Microsoft налога, уз подршку за WooCommerce и Ultimate Member.
- Друштвена пријава без кључева – користите Loginizer Social Auth за лако подешавање друштвене пријаве без кључева; сада подржава Google, GitHub, X, LinkedIn, а још ће бити додато касније
- Блокирање земаља – блокирајте IP адресе из одређених земаља да бисте ограничили приступ свом веб сајту.
- Набрајање корисника – помаже да се нападачи спрече да сазнају корисничка имена, блокирањем приступа без потврде идентитета уобичајеним списковима/путањама приступа корисничким именима.
Функције Loginizer-а обухватају:
- Блокира IP адресу након највећег дозвољеног броја покушаја
- Продужено закључавање након највећег дозвољеног броја закључавања
- Обавештење путем е-поште администратору након највећег броја закључавања
- Додавање IP адресе/опсега на списак блокираних
- Додавање IP адресе/опсега на списак дозвољених
- Провера дневника неуспелих покушаја
- Прављење опсега IP адреса
- Брисање опсега IP адреса
- Лиценцирано под LGPLv2.1
- Безбедно и сигурно
Снимци екрана

Постављање
Отпремите додатак Loginizer на свој блог и укључите га. То је то. Готови сте!
Прегледи


Сарадници и градитељи
„Loginizer“ је софтвер отвореног кода. Следећи људи су допринели овом додатку.
Сарадници


„Loginizer“ је преведен на 12 језика. Хвала преводиоцима за њихове доприносе.
Преведите „Loginizer“ на свој језик.
Заинтересовани сте за градњу?
Прегледајте код, проверите SVN складиште или се пријавите на белешку градње преко RSS-а.
Белешка о изменама
2.1.1
- [Improvement Pro] Added Code Signing: Every update now verifies the code signature to ensure secure updates.
- [Bug-Fix Pro] There was an issue in 2FA when WP Slug access secretly only option was enabled that has been fixed.
2.1.0
- [Pro функција] Заштита од набрајања корисника, сакривање приступа списковима корисничких имена без потврде идентитета.
- [Побољшање Pro] Пријава без лозинке сада има могућност искључивања пријаве корисничким именом и дозвољавања пријаве само преко е-адресе.
- [Побољшање Pro] Додатак сада долази са италијанским преводом (it_IT).
- [Исправка Pro] Пријава без лозинке није поштовала „Запамти ме“ при пријави, што је исправљено.
- [Исправка] Дошло је до стања трке у заштити од грубе силе, што је исправљено.
2.0.9
- [Исправка Pro] Постојао је проблем у ограничењу истовремених покушаја где је сесија уништавана, што је исправљено.
- [Исправка] Друштвена пријава Microsoft Graph имала је неке проблеме, који су исправљени.
- [Исправка] Функција провере списка блокираних стварала је упозорења, што је исправљено.
- [Исправка] Постојали су неки проблеми са корисничким сучељем дугмади у вези са Вордпресом 7.0, што је исправљено.
2.0.8
- [Побољшање Pro] Правило htaccess за администраторску подложку сада обрађује нову подложку без / на крају URL-а.
- [Побољшање] Када је 2FA омогућена, обавештења путем е-поште биће слата тек након успешне 2FA провере, и за Loginizer и за Really Simple Security.
2.0.7
- [Побољшање Pro] Двофакторска потврда идентитета: додата могућност наметнуте 2FA за све кориснике.
- [Побољшање Pro] Блокирање земаља: администратори сада могу да виде детаље блокираних IP адреса.
- [Побољшање Pro] Блокирање земаља: IP адреса крајњег корисника додата на блокирану страницу.
- [Побољшање Pro] Побољшано је откривање странице за пријаву.
- [Исправка Pro] Блокирање земаља: блокирана страница се чувала у остави, што је исправљено.
- [Задатак] Тестирано са Вордпресом 7.0.
2.0.6
- [Исправка] Постојао је проблем са декодирањем URL-а, што је исправљено.
2.0.5
- [Функција Pro] Блокирање земаља: блокирајте IP адресе из одређених земаља да бисте ограничили приступ свом веб сајту.
- [Побољшање Pro] Усаглашеност Captcha-е: додата подршка за Captcha у Contact Form 7 и WPForms.
- [Побољшање] Оптимизација грубе силе: побољшано руковање списковима блокираних/дозвољених за до 50% боље перформансе.
- [Исправка] Постојао је проблем са Captcha-ом за WooCommerce плаћање засновано на блоковима, што је исправљено.
2.0.4
- [Побољшање] Loginizer сада подржава Captcha за WooCommerce плаћање засновано на блоковима.
- [Побољшање] Регистрација преко друштвене пријаве сада шаље е-поруку о регистрацији, пратећи Вордпресов ток регистрације.
- [Задатак] Пријава без лозинке усаглашена са случајем коришћења где CLI захтев покушава пријаву.
- [Задатак] Тестирано са Вордпресом 6.9.
- [Исправка] Постојао је мањи проблем са провером IP адреса, што је исправљено.
2.0.3
- [Побољшање Pro] 2FA путем е-поште сада подржава HTML врсту садржаја за садржај е-поруке.
- [Побољшање Pro] Додата могућност избора локације Captcha-е на страници WooCommerce плаћања.
- [Побољшање Pro] Turnstile captcha сада подржава флексибилну величину.
- [Исправка Pro] Постојао је проблем са друштвеном пријавом преко TwitchTV-а, што је исправљено.
- [Исправка] Постојао је проблем са преусмерењем ако је redirect_to постављен при пријави, што је исправљено.
- [Исправка] Постојало је обавештење уз промотивно обавештење, што је исправљено.
2.0.2
- [Побољшање Pro] reCAPTCHA v3 сада подржава праг заснован на оцени, што reCAPTCHA v3 чини још делотворнијом у блокирању ботова.
- [Задатак Pro] Ограничење истовремених покушаја сада је усаглашено са додатком за друштвену пријаву miniOrange.
- [Исправка Pro] Друштвена пријава сада ради са ограничењем истовремених покушаја.
- [Исправка] Постојао је проблем са друштвеном пријавом где је у неким случајевима, након провере друштвене пријаве, заштитни зид сервера блокирао преусмерење назад на сајт домаћина, што је исправљено.
2.0.1
- [Функција Pro] Ultimate Member је сада усаглашен са Loginizer-овом заштитом од грубе силе, друштвеном пријавом, Captcha-ом и двофакторском потврдом идентитета.
- [Функција Pro] Друштвена пријава помоћу Loginizer кључева за пријаву, чиме се друштвена пријава подешава једним притиском.
- [Функција Pro] Подршка за Microsoft друштвену пријаву.
- [Исправка] [Pro] Постојао је проблем са сакривањем WP-Admin-а при преименовању пријаве, што је исправљено.
- [Исправка] [Pro] Постојао је проблем са дугметом за освежавање QR кода 2FA апликације када се приказује на страници која није WP-Admin, што је исправљено.
- [Исправка] [Pro] Обавештење о пријави није радило са 2FA пријавом, што је исправљено.
- [Задатак] Друштвена пријава преуређена и преписана.
2.0.0
- [Задатак] Тестирано са Вордпресом 6.8.
- [Исправка] Исправљен је мањи проблем који је пријавио HedgeByte Security.
1.9.9
- [Задатак] Постојало је упозорење на PHP 8.2, што је исправљено.
- [Исправка] У неким случајевима сесија у друштвеној пријави се прекидала, што је исправљено.
- [Исправка Pro] Код неких градитеља страница, промена подложке за пријаву изазивала је да страница грешке 404 за wp-login.php не учитава исправно кратке кодове. Овај проблем је сада исправљен.
1.9.8
- [Функција Pro] Сада можете потпуно сакрити wp-admin од корисника који нису пријављени.
- [Побољшање Pro] Могућност искључивања пријаве без лозинке за одређену страницу за пријаву.
- [Задатак] Исправљена је словна грешка у дугмету за X друштвену пријаву, а X дугмад више неће имати текст „Formerly Twitter“.
- [Исправка Pro] Постојао је проблем са пријавом без лозинке на WooCommerce страници за пријаву, што је исправљено.
1.9.7
- [Задатак] Дорађено је једно обавештење да би се спречила забуна међу корисницима.
1.9.6
- [Задатак] Уклоњена wpCentral промоција из Loginizer-а.
1.9.5
- [Задатак] Исправљено је неколико словних грешака у опису функција.
1.9.4
- [Задатак] Тестирано са Вордпресом 6.7, исправљено обавештење о преводу.
- [Исправка] HOTP и Base32 изазивали су сукоб са неким додацима, што је исправљено.
1.9.3
- [Безбедност] У Pro издању додатка постојао је безбедносни проблем, који је исправљен; пријавио га је wesley (wcraft)[Wordfence]
- [Задатак] Побољшана усаглашеност са додатком Softaculous.
1.9.2
- [Задатак] Побољшано руковање лиценцом.
1.9.1
- [Исправка] Друштвена пријава није радила на WooCommerce страници или страници за регистрацију, што је исправљено.
- [Исправка] Исправљено је једно PHP упозорење.
1.9.0
- [Исправка] Код неких корисника постојао је проблем при ажурирању, што је исправљено.
1.8.9
- [Задатак] Структурне измене.
- [Задатак] Тестирано са Вордпресом 6.6.
1.8.8
- [Исправка] Издање у једној датотеци није било ажурирано, што је исправљено.
1.8.7
- [Функција] Друштвена пријава: сада можете омогућити корисницима пријаву преко LinkedIn-а.
- [Функција] Слање обавештења о пријави као HTML е-поруке.
- [Pro функција] Подржава друштвену пријаву помоћу Google, GitHub, Facebook, X (раније Twitter) и других пружалаца пријаве.
1.8.6
- [Исправка] Постојао је проблем са телом и насловом обавештења о пријави: додавао је (косе црте) ако су коришћени „(двоструки наводници). Ово је исправљено.
- [Задатак] Уклањање непотребног кода.
1.8.5
- [Функција] Додата могућност искључивања обавештења о пријави за IP адресе са списка дозвољених.
- [Побољшање] Додали смо променљиве за произвољни наслов у обавештењу о пријави.
- [Исправка] Време приказано у е-поруци са обавештењем о пријави сада поштује временску зону постављену у Вордпрес подешавањима.
- [Исправка] Обавештење о грешци при неуспелој 2FA имало је CSS проблем, који је исправљен.
- [Задатак] Уклонили смо непотребан кôд у reCAPTCHA.
1.8.4
- [Функција] Страница блокирања: уместо приказивања грешке на страници за пријаву за корисника на списку блокираних, сада можете приказати само страницу са грешком, чиме се смањују ресурси потребни за приказ грешке.
- [Функција] Обавештење путем е-поште о успешној пријави, које можете наметнути и својим корисницима.
- [Pro функција] Додати Cloudflare Turnstile и hCaptcha.
- [Задатак] Тестирано са Вордпресом 6.5.
1.8.3
- [Задатак] Уклонили смо непотребан кôд.
1.8.2
- [Задатак] Тестирано на Вордпресу 6.4.
- [Побољшање] SSO сада може трајати за више покушаја пријаве, подразумевано 1, а највише 15 приступа.
- [Побољшање] SSO сада може трајати до 2 дана.
- [Исправке] Исправљено је неколико упозорења у вези са PHP 8.2
1.8.1
*[Исправка] Постојао је проблем при провери контролних сума: ако је Вордпрес постављен на en_US, а језик у подешавањима постављен на неки други, контролна сума је поређена са контролним сумама језика изабраног у Вордпрес подешавањима, а сада се увек користи језик поставке; ово је исправљено.
1.8.0
- [Функција][Pro] Додали смо јединствену пријаву да бисте могли да направите привремену пријаву коју делите како бисте другима омогућили пријаву на ваш налог без дељења лозинке.
- [Преуређење] Смањили смо количину кода која се учитавала при покушају пријаве за око 150KB.
- [Преуређење] Снимци екрана Loginizer-а били су укључени у додатак; преместили смо их у ресурсе на WordPress.org, чиме је укупна величина додатка смањена за више од 100KB.
1.7.9
- [Исправка] Корисници су добијали PHP обавештење у датотеци init.php, што је исправљено.
- [Исправка] Математички колачић сада је постављен као безбедан.
- [Безбедност] Излаз смо чистили уместо да га заштитимо, што је исправљено [пријавио Erwan Le Rousseau из WPScan-а]
1.7.8
- [Задатак] Тестирано са Вордпресом 6.2
- [Функција] [Pro] Ограничење истовремених пријава корисника: можете блокирати покушај пријаве или опозвати сесије када се достигне ограничење истовремених корисника.
- [Функција] Графикон статистике покушаја пријаве на Loginizer управљачкој табли.
1.7.7
- [Функција] Могућност да се пријаве дозволе само IP адресама са списка дозвољених помоћу поузданих IP адреса.
- [Функција] [Pro] Могућност додавања произвољног преусмерења при 2FA пријави на основу корисничке улоге.
- [Исправка] [Pro] Корисници су преусмеравани на WP Admin при пријави са странице плаћања у могућностима пријаве без лозинке и 2FA, што је исправљено.
- [Исправка] Неки корисници добијали су PHP упозорења, што је исправљено.
1.7.6
- [Безбедност] Мањи безбедносни проблеми које је пријавио patchstack исправљени су у року од 24 сата од пријаве.
- [Исправка] Код неких тема поље за математичку captcha-у било је невидљиво, што је исправљено.
1.7.5
- [Задатак] Тестирана усаглашеност са Вордпресом 6.1
- [Исправка] Постојао је проблем са чишћењем URL-а, што је исправљено.
1.7.4
- [Функција] CSRF заштита додаје јединствени кључ сесије у ваш администраторски URL при пријави, што вашем Вордпрес веб сајту додаје још један слој безбедности јер отежава погађање URL-а, чиме CSRF напади на Вордпрес администраторску таблу постају тешки и готово немогући.
- [Задатак] 2FA подршка за MasterStudy Custom Login
- [Исправка] Неки корисници добијали су грешку при провери преко 2FA апликације, што је исправљено.
1.7.3
- [Исправка] Додата провера која не дозвољава вредности мање од 0 за сва администраторска подешавања грубе силе.
1.7.2
- [Побољшање] [Pro] Дозвољени HTML знакови у е-поруци за пријаву без лозинке.
- [Исправка] Побољшане перформансе на сајтовима на којима Loginizer ради са WooCommerce-ом.
- [Исправка] Додата провера која не дозвољава вредности мање од 0 у администраторским подешавањима грубе силе.
- [Исправка] Неке језичке ниске биле су чврсто уписане на енглеском и нису могле да се преведу. Ово је исправљено и све ниске сада могу да се преведу.
- [Исправка] Решена PHP упозорења и обавештења на најновијим PHP издањима.
1.7.1
- [Побољшање] [Pro] Додата порука о грешци која не дозвољава коришћење исте подложке за wp-login.php и wp-admin јер то изазива сукоб.
- [Побољшање] [Pro] Додат изузетак за readme.html, license.txt и wp-config-sample.php при провери контролних сума да би се избегла лажна упозорења о неподударању.
- [Исправка] [Pro] На Вордпрес мрежи више сајтова, при промени корисничког имена администратора, списак супер администратора није ажуриран. Ово је сада исправљено.
- [Задатак] Усаглашеност са Вордпресом 6.0
1.7.0
- Усаглашено са Вордпресом 5.9
- [Функција] [Pro] Додата могућност избора recaptcha.net уместо google.com за земље које не подржавају google
- [Исправка] [Pro] Исправка да се е-поштом шаље тачно време одблокирања када је IP адреса блокирана на продужени број сати.
1.6.9
- [Исправка] [Pro] Исправка да се Loginizer 2FA безбедносна подешавања не приказују на страници за уређивање налога у WooCommerce делу за купце. Уместо тога, биће приказана у језичку „Security“ (који региструје Loginizer).
1.6.8
- [Функција] Додата могућност извоза неуспелих покушаја пријаве у CSV датотеку.
- [Побољшање] Додата могућност слања обавештења о неуспелим пријавама на произвољну е-адресу.
- [Побољшање] [Pro] Додата 2FA подршка за WooCommerce купце
- [Исправка] [Pro] На WooCommerce страници за пријаву купаца поље за лозинку није било сакривено када је у Loginizer-у омогућена пријава без лозинке.
- [Исправка] [Pro] Омогућено аутоматско попуњавање у прегледачу изазивало је да OTP поље при 2FA пријави буде унапред попуњено.
1.6.7
- [Функција] Додат групни извоз/увоз IP адреса са списка блокираних и дозвољених преко CSV-а.
- [Побољшање] Додата могућност додавања изабраних IP адреса на списак блокираних из дневника неуспелих покушаја пријаве.
- [Побољшање] Додата спољна веза у дневницима грубе силе за податке о IP адресама које покушавају напад грубом силом.
- [Побољшање] [Pro] Додата колона Loginizer 2FA стања на страници списка корисника која приказује 2FA поставке које су корисници изабрали.
- [Побољшање] [Pro] Додато дугме „Прикажи/Сакриј“ за OTP поље на страници за 2FA пријаву.
- [Исправка] [Pro] Двофакторска потврда идентитета доводила је до грешке 502 Bad Gateway на WP Engine инстанцама. Ово је сада решено.
1.6.6
- [Побољшање] За нове поставке, табела loginizer_logs сада ће користити подразумевани MySQL погон сервера.
- [Побољшање] За покушаје пријаве које је блокирао Loginizer, неки други додаци за дневнике активности и даље су такав блокирани покушај пријављивали као неуспели покушај пријаве.
- [Исправка] У ретким случајевима када је корисничко име примљено при неуспелом покушају пријаве било празно, Loginizer није успевао да сачува такве захтеве у табели дневника неуспелих пријава. Ово је сада исправљено.
1.6.5
- [Исправка] Након привремене пријаве због истека сесије, искачући прозор за пријаву није се затварао. Ово је сада исправљено.
- [Исправка] reCAPTCHA није радила на страници за регистрацију са додатком BuddyPress. Ово је сада исправљено.
1.6.4
Ово издање садржи безбедносну исправку и препоручујемо свим корисницима да одмах надограде на 1.6.4 или новије.
-
[Безбедносна исправка]: посебно направљено корисничко име коришћено за пријаву могло је да доведе до SQL убацивања. Ово је исправљено коришћењем функције prepare у PHP-у, која припрема SQL упит за безбедно извршавање.
-
[Безбедносна исправка]: ако би IP HTTP заглавље било измењено тако да садржи null бајт, могло је да доведе до stored XSS. Ово је исправљено одговарајућим чишћењем IP HTTP заглавља пре његовог коришћења.
1.6.3
- [Исправка] Исправљено PHP обавештење изазвано изменом објављеном јуче.
1.6.2
- [Функција] Додата могућност слања е-поруке за пријаву без лозинке као HTML.
- [Исправка] Када је reCAPTCHA била искључена на Woocommerce страници плаћања, Loginizer је пријављивао грешку captcha-е ако је корисник покушао да се региструје на страници плаћања. Ово је сада исправљено.
- [Исправка] Е-порука која се шаље администратору о покушајима пријаве грубом силом сада ће садржати и url сајта.
- [Исправка] Исправљено PHP обавештење на страници двофакторске потврде идентитета.
1.6.1
- [Исправка] Captcha у обрасцу за регистрацију при коришћењу WooCommerce-а није се приказивала ако је подешавање captcha-е „WooCommerce Checkout“ било искључено у Loginizer-у. Ово је сада исправљено и ова captcha се може искључити подешавањем captcha-е „Registration Form“ у Loginizer-у.
- [Исправка] Мања исправка корисничког сучеља за унапред попуњавање кућица за потврду на страници двофакторске потврде идентитета.
1.6.0
- [Функција] Администратор може додати IP адресу или опсег IP адреса на списак дозвољених за двофакторску потврду идентитета.
- [Исправка] Ако додаци или теме укључени у подразумевани Вордпрес пакет нису били ажурирани, провера контролних сума пријављивала је да се датотеке тих додатака и тема не поклапају. Ово је сада исправљено.
1.5.9
- [Задатак] Администратори сада могу да прилагоде шаблон е-поруке за 2FA OTP путем е-поште.
- [Задатак] Администратори сада могу да прилагоде 2FA поруке на екрану за пријаву.
- [Исправка] Поље за OTP преко апликације на страници за пријаву промењено је у врсту password.
1.5.8
- [Задатак] Дозвола за фасциклу / била је предложена као 0755, а безбедна дозвола 0750 пријављивана је као небезбедна. Ово је сада исправљено.
- [Исправка] Спречено PHP упозорење о застарелости на страници за надоградњу додатака на серверима са PHP 7.3+
1.5.7
- [Исправка] Спречено PHP обавештење при првом неуспелом покушају пријаве са неке IP адресе.
1.5.6
- [Задатак] Администратори сада могу да се пријаве на наш билтен ако то желе.
1.5.5
- [Исправка] „Запамти ме“ при пријави није радило са 2FA функцијама. Ово је исправљено.
- [Задатак] Loginizer сада подржава превођење преко Вордпреса.
- [Задатак] Додата могућност потпуног прилагођавања поруке о грешци закључавања.
1.5.4
- [Задатак] Додата могућност прилагођавања поруке о грешци закључавања.
1.5.3
- [Задатак] Усаглашено са Вордпресом 5.5
- [Исправка] Због сукоба са неким додатком, надоградња на Loginizer Premium издање није радила. Ово је исправљено.
1.5.2
- [Задатак] Неке ниске нису биле доступне за превођење. Сада могу да се преведу.
1.5.1
- [Задатак] Дозвољена промена корисничког имена било ког администраторског налога. Раније је то било подржано само за корисника са id 1
- [Исправка] Исправљени неки редови који су стварали PHP обавештење
1.5.0
- [Задатак] Администратори сада могу да прилагоде поруку о грешци „преосталих покушаја“.
1.4.9
- [Исправка] Спречена груба сила на 2FA страницама.
1.4.8
- [Премијум функција] Додате Google reCAPTCHA v3 и v2 invisible.
1.4.7
- [Безбедносна исправка] Наш тим је интерно спровео безбедносну проверу и исправио неколико безбедносних проблема. Препоручујемо свим корисницима да што пре надограде на најновије издање.
1.4.6
- [Задатак] Додат помак временске зоне у списак покушаја грубом силом да би се добило тачно време неуспелог покушаја пријаве.
- [Исправка] За HTTP_X_FORWARDED_FOR, ако је вредност садржала више IP адреса, укључујући прокси IP адресе, откривање IP адресе корисника није успевало. Ово је исправљено.
- [Исправка] У наслову на страници управљачке табле коришћена је недефинисана променљива. Ово је исправљено.
1.4.5
- [Најава] Loginizer је удружио снаге са тимом Softaculous.
- [Задатак] Додато време важења OTP-а у е-поруку која се шаље са OTP-ом за пријаву.
- [Исправка] У премијум издању математичка Captcha понекад није успевала. Ово је исправљено.
1.4.4
- [Задатак] Loginizer усаглашен са PHP 7.4
- [Исправка] Поље за лозинку није било сакривено у неким темама за пријаву без лозинке. Ово је исправљено.
1.4.3
- [Исправка] Ако је при пријави била омогућена recaptcha или 2FA помоћу OTP-а и ако означите „Запамти ме“, пријава је одлазила на неисправан URL преусмерења и ништа није учитавала. Ово је сада исправљено.
1.4.2
- [Задатак] Тестирано до: Вордпрес 5.2.0
- [Исправка] Исправљено место Captcha-е за WooCommerce при плаћању за крајње кориснике.
- [Исправка] Провера контролних сума сада ће прескакати датотеке које постоје у подразумеваном Вордпрес пакету, а не постоје у поставци, као што су избрисане теме/додаци.
- [Исправка] Граматичка исправка
1.4.1
- [Задатак] Тестирано до: Вордпрес 5.0.2
- [Задатак] Освежавање лиценце избациће грешку ако је одговор примљен са нашег сервера неисправан
- [Исправка] Поље за унос OTP-а (у вези са 2FA путем SMS-а) било је празно ако је корисник био тек регистрован и уопште се није пријавио. Ово је исправљено.
1.4.0
- [Функција] Списак блокираних домена за нове регистрације – ако желите да забраните нове регистрације са одређеног домена, можете користити овај алат.
- [Функција] Loginizer Security усаглашен са BuddyPress-ом.
- [Задатак] Додат начин за враћање подешавања преименовања wp-admin-а ако сте закључани.
- [Исправка] Постоји XSS грешка уведена у издању 1.3.8. Ово је исправљено. Надоградите што пре.
- [Исправка] У чаробњаку за 2FA безбедност корисника погрешно је приказивана подразумевано изабрана могућност када корисник није поставио ниједну поставку за 2FA. Ово је исправљено.
1.3.9
- [Функција] Додата могућност омогућавања/искључивања провера грубе силе.
- [Функција] Додата функција бележења URL-а странице са које се врши покушај напада грубом силом.
- [Исправка] Брисање подложке за пријаву приказивало је вредност након слања. Ово је исправљено.
- [Исправка] Дозвољени HTML знакови у wp_admin_msg за преименовање WP-ADMIN-а.
1.3.8
- [Функција] Додат избор улога за двофакторску потврду идентитета. Администратор сада може омогућити 2FA за одређене улоге.
- [Функција] Додат тестер за функцију преименовања WP-Admin подложке. Сада можете тестирати нову подложку пре чувања.
- [Функција] Додата могућност прилагођавања е-поруке за пријаву без лозинке која се шаље кориснику.
- [Функција] Додата произвољна порука о ограничењу WP-Admin-а ако је wp-admin ограничен.
- [Функција] Додата могућност брисања свих опсега IP адреса са списка блокираних/дозвољених.
- [Функција] Произвољно IP заглавље додато као могућност за откривање IP адресе у складу са прокси подешавањима сервера.
- [Задатак] Додата могућност чишћења reCAPTCHA подешавања.
- [Задатак] Додат алат за отклањање грешака у ажурирач
- [Задатак] Ажурирач ће приказивати „Install License Key to check for Updates“
- [Исправка] У WooCommerce-у није приказиван број преосталих покушаја пријаве. Ово је исправљено.
1.3.7
- [Исправка] IP адресе са списка блокираних и дозвољених нису се брисале. Ово је исправљено.
1.3.6
- [Функција] Додато страничење за IP адресе са списка блокираних и дозвољених
- [Исправка] Постојао је проблем са пријавом преко SSL-а када је wp-admin преименован. Ово је исправљено.
- [Исправка] Исправка SQL убацивања за X-Forwarded-For. Ово је исправљено. Рањивост је пронашао Jonas Lejon из WPScans.com
- [Исправка] Недостајала је провера упућивача у чаробњаку за IP адресе са списка блокираних и дозвољених. Ово је исправљено.
1.3.5
- [Функција] Додата једноставна математичка Captcha која приказује математичка питања, ако неко не жели да користи Google Captcha
- [Функција] Додат чаробњак за администраторе за постављање сопствених језичких ниски за поруке о грубој сили
- [Исправка] У WooCommerce-у провера captcha-е за заборављену лозинку, поновно постављање лозинке и образац за коментаре није успевала. Ово је исправљено.
- [Исправка] Сакривање Captcha-е за пријављене кориснике није радило. Ово је исправљено.
- [Исправка] Twitter кутији приказаној у Loginizer-у није се приступало преко HTTPS-а.
1.3.4
- [Исправка] Исправљена класа BigInteger ради усаглашености са PHP 7.
1.3.3
- [Функција] Додата подршка за IPv6.
- [Функција] Последње покушано корисничко име сада ће бити приказано у дневницима пријава.
- [Исправка] Ако је страница за пријаву преименована, а wp-login.php приступљено преко HTTPS-а, приказивао се екран за пријаву уместо 404 not found. Ово је сада исправљено.
- [Исправка] Ако је корисник користио „/“ у преименованој подложци за пријаву, нова подложка није радила без „/“ у URL-у. Ово је сада исправљено.
- [Исправка] Кључ лиценце је у неким случајевима могао да се врати на почетно. То је изазивало и неуспех ажурирања додатка. Ово је сада исправљено.
- [Исправка] Џокер знаци „*“ у аутоматском блокирању по корисничком имену нису радили. Ово је сада исправљено.
- [Исправка] Документација у додатку упућивала је на погрешну везу. Ово је сада исправљено.
1.3.2
- [Функција] Преименовање URL-а за приступ wp-admin-у сада је могуће помоћу Loginizer-а
- [Функција] Побољшана WooCommerce подршка за reCAPTCHA
- [Функција] Loginizer ће сада крајњем кориснику приказивати обавештење да подеси жељена 2FA подешавања
- [Функција] Додата могућност избора између REMOTE_ADDR, HTTP_CLIENT_IP и HTTP_X_FORWARDED за веб сајтове иза проксија
- [Задатак] Сада је подржано више reCAPTCHA на једној страници
- [Задатак] Додата веза ка Гугловом reCAPTCHA веб сајту ради лаког приступа у нашем reCAPTCHA чаробњаку
1.3.1
- [Функција] Администратори сада по потреби могу уклонити двофакторску потврду идентитета корисника
- [Функција] Додата могућност промене корисничког имена администратора
- [Функција] Аутоматско додавање IP адреса на списак блокираних ако злонамерни ботови/корисници покушају да се пријаве одређеним корисничким именима која је сачувао администратор
- [Функција] Дневници покушаја пријаве сада ће бити приказани према ВРЕМЕНУ последњег покушаја и у опадајућем редоследу
- [Функција] Додата могућност враћања покушаја пријаве на почетно за све или одређене IP адресе
1.3.0
- [Функција] Додата функција MD5 контролних сума датотека. Ако се било која основна датотека промени, Loginizer ће забележити разлике и обавестити администратора
- [Функција] Додата могућност да OTP путем е-поште буде подразумевана двофакторска потврда идентитета када корисник није поставио OTP начин по свом избору
- [Функција] Додата WooCommerce подршка за Captcha обрасце
- [Функција] Додато страничење у чаробњаку дневника грубе силе
- [Исправка] Искључивање и поновно укључивање Loginizer-а изазивало је SQL грешку
1.2.0
- [Функција] Тајно преименовање пријаве: ако је постављено, сви URL-ови за пријаву и даље ће упућивати на wp-login.php, а корисници ће морати да приступе новој подложци за пријаву уписивањем у прегледач.
- [Задатак] Дневници грубе силе сада ће бити поређани према времену неуспелих покушаја пријаве
- [Исправка] Управљачка табла приказивала је погрешне дозволе ако је путања wp-content промењена
- [Исправка] Додата путања директоријума за укључивање датотека која је изазивала проблеме са неким додацима
1.1.1
- [Исправка] Додат ABSPATH уместо get_home_path()
1.1.0
- [Функција] Пријава без лозинке
- [Функција] Двофакторска потврда идентитета – е-пошта
- [Функција] Двофакторска потврда идентитета – апликација
- [Функција] Изазовно питање при пријави
- [Функција] reCAPTCHA
- [Функција] Преименовање странице за пријаву
- [Функција] Искључивање XML-RPC-а
- [Функција] Преименовање XML-RPC-а
- [Функција] Искључивање пинговања
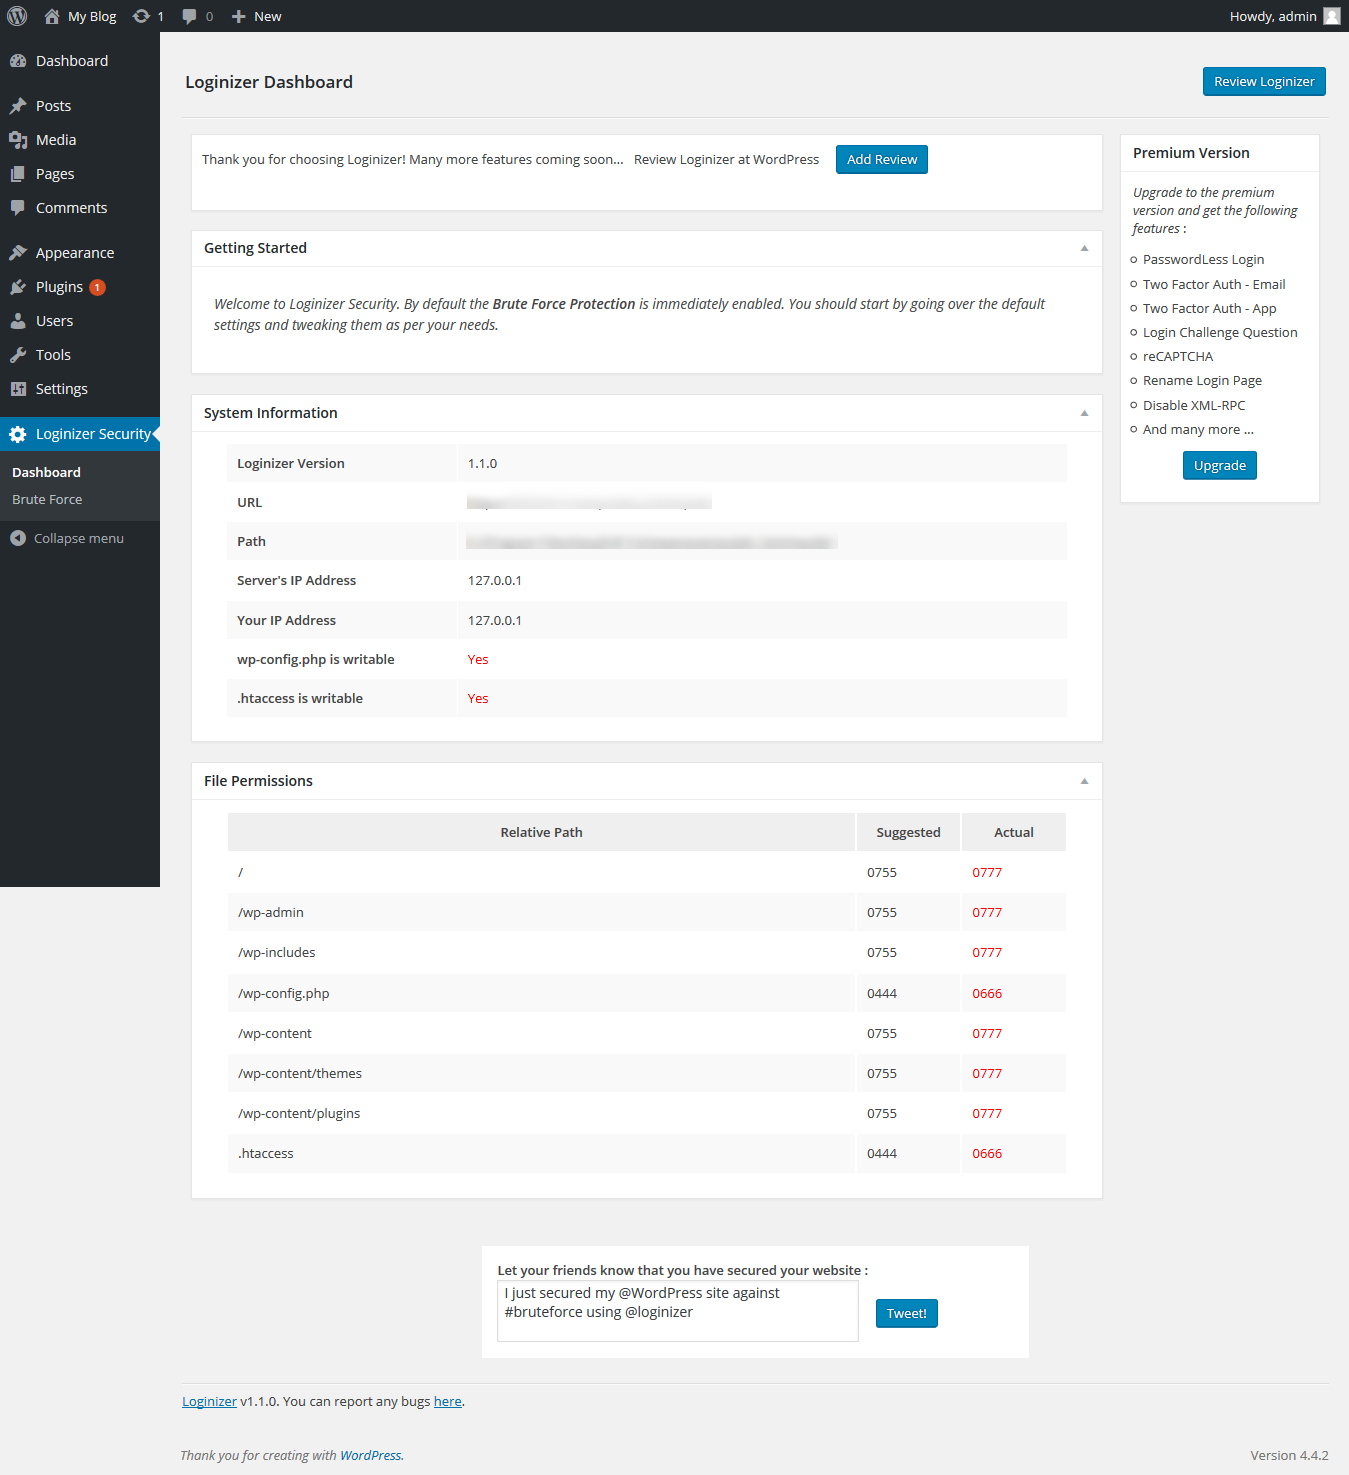
- [Функција] Нова управљачка табла
- [Функција] Подаци о систему додати на нову управљачку таблу
- [Функција] Дозволе датотека додате на нову управљачку таблу
- [Функција] Ново корисничко сучеље
- [Исправка] Исправљена грешка при додавању опсега IP адреса од 0.0.0.1 – 255.255.255.255
- [Исправка] Уклоњен /e из preg_replace који је изазивао упозорења у PHP-у
1.0.2
- Исправљена грешка продуженог закључавања
- Исправљена грешка закључавања
- Руковање покушајима пријаве преко XML-RPC-а
1.0.1
- Измене структуре базе података да би додатак радио брже
- Мање исправке
1.0
- Блокира IP адресу након највећег дозвољеног броја покушаја
- Продужено закључавање након највећег дозвољеног броја закључавања
- Обавештење путем е-поште администратору након највећег броја закључавања
- Додавање IP адресе/опсега на списак блокираних
- Додавање IP адресе/опсега на списак дозвољених
- Провера дневника неуспелих покушаја
- Прављење опсега IP адреса
- Брисање опсега IP адреса
- Лиценцирано под LGPLv2.1
- Безбедно и сигурно