
Опис
WP Ghost (раније Hide My WP Ghost) је професионално, свеобухватно безбедносно решење за спречавање хаковања за Вордпрес. Направљено за брзину и највећу одбрану, пружа вишеслојну безбедносну архитектуру која блокира хакерске ботове, неутралише аутоматизоване скенере и зауставља хаковање пре него што извиђање и почне.
Док се традиционалне безбедносне алатке усредсређују на откривање (скенирање злонамерног софтвера након провале) или филтрирање по потписима (блокирање познатих искоришћавања), WP Ghost се усредсређује на архитектуру. Примењује безбедност путања и ојачавање сајта да би уклонио дигиталне трагове због којих ваш сајт постаје мета аутоматизованих ботнета. Тако се пружа активна основа за обезбеђивање сајта пре него што може бити препознат као мета.
WP Ghost глобална статистика:
- Више од 10 милиона покушаја напада грубом силом блокирано месечно
- Више од 100 милиона безбедносних претњи спречено месечно
Званични веб сајтови:
WP Ghost (wpghost.com)
Hide My WP Ghost (hidemywpghost.com)
Сакријте Вордпрес безбедношћу путања и смањите површину за напад
Сакријте Вордпресове путање које нападачи обично скенирају, укључујући wp-admin, wp-login.php, wp-content, wp-includes, путање додатака и путање тема.
Већина напада на Вордпрес је аутоматизована. Ботови скенирају милионе сајтова на сат тражећи подразумеване путање као што су /wp-admin или /wp-login.php да би потврдили да сајт покреће Вордпрес. Када то потврде, покрећу циљана искоришћавања познатих рањивости додатака или тема.
WP Ghost прекида овај круг. Променом и обезбеђивањем уобичајених путања смањујете површину за напад до 90%. Ово није „прикривање“; то је ојачавање сајта. Преуређујемо видљиву структуру вашег сајта тако да више није лак плен за глобалне ботнете.
НОВО: ВИ објашњења безбедности – ваш извештај, објашњен за ваш веб сајт
Сваки безбедносни додатак вам даје списак црвених упозорења. Скоро ниједан вам не каже шта та упозорења значе за ваш веб сајт.
WP Ghost то сада ради. Једним кликом шаљете своје налазе на анализу на основу стварног подешавања сајта: врсте сервера, стања правила преписивања, могућности уписа у датотеку подешавања и безбедносног режима. Затим враћа безбедносни извештај написан посебно за вас, а не за Вордпрес уопште.
Захтева WP Ghost претплату, која укључује месечну квоту ВИ провера. Све остало на страници провере безбедности – скенирање, оцена, списак по приоритетима, опсези озбиљности и све појединости задатака – бесплатно је и ради самостално.
Шта добијате:
- Сажетак целог вашег веб сајта једноставним језиком. Један пасус који коначно одговара на питање „да ли сам заправо на сигурном?“
- Наслов који можете да разумете. Технички назив задатка замењујемо оним што је заиста у питању.
- Једна одређена радња по налазу. Не опис проблема – већ упутство шта да урадите.
- Безбедносно објашњење на захтев. Отворите „Појединости“ на било ком налазу и добијате образложење: зашто је то важно на вашем серверу, шта би нападач урадио с тим и зашто је рангирано баш тако. То је део који вас учи безбедности Вордпреса, уместо да вам само указује на проблем.
- Приоритет заснован на стварној изложености. Налази се поново рангирају на основу вашег стварног подешавања, тако да је на врху ставка која вас стварно излаже ризику – а не она која има највишу оцену у општој табели.
Направљено са ограничењима која можете да проверите. Шаљу се само ваши налази и кратак опис подешавања – без садржаја страница, корисничких података и акредитива. Ваш безбедносни списак, оцена, опсези озбиљности и све појединости задатака стварају се локално и настављају да раде без обзира на то да ли је ВИ доступна.
НОВО: Ghost Doctor – сам проналази и поправља неисправан сајт
Промена Вордпресових путања зависи од тога да ли ваш сервер поштује нова правила. Када то не ради – Nginx никада не чита .htaccess, Apache га занемарује без AllowOverride, хостинг закључа датотеку подешавања – ваш сајт може да се поквари, а ништа вам не говори зашто.
Ghost Doctor дијагностикује проблеме и поправља оно што додатак може. Проверава вашу почетну страницу, датотеке теме, захтеве уређивача и REST API онако како би то учинио посетилац. Затим примењује поправке од најбезбеднијих до најзахтевнијих. Свака поправка се одмах тестира и аутоматски опозива ако не помаже, тако да се ниједно подешавање не мења без потребе. Све што захтева измену на серверу јасно је наведено уз водич, тако да не морате да нагађате.
Прочитајте Ghost Doctor водиче за решавање проблема.
Укључене кључне заштите
WP Ghost је препун напредних одбрамбених механизама који штите ваш сајт од:
- Напади грубом силом: блокира аутоматизовано погађање лозинки на самом извору.
- SQL убацивање и XSS: неутралише злонамерне ниске упита и убацивања скрипти.
- Искоришћавања нултог дана: обезбеђује путање додатака и пре него што се објаве закрпе.
- Напади на XML-RPC и REST API: затвара уобичајене улазне тачке за удаљени приступ.
- Извиђање ботова: спречава „узимање отисака“ које хакери користе за мапирање вашег сајта.
- Нежељена пошта и прикупљачи садржаја: филтрира злонамерни саобраћај и штеди пропусни опсег и оптерећење сервера.
Укључено више од 115 бесплатних безбедносних могућности
Верујемо да професионална безбедност треба да буде доступна свима. Бесплатно издање WP Ghost-а садржи велику збирку алатки за ојачавање архитектуре вашег Вордпреса.
1. Промена и обезбеђивање путања (безбедност путања)
- Промените wp-admin и wp-login.php: преместите пријаву на јединствени URL и прикажите уљезима грешку 404.
- Промените URL-ове за заборављену лозинку и регистрацију: обезбедите све улазне тачке за потврду идентитета.
- Промените wp-content и wp-includes: заштитите основне системске фасцикле од директног приступа.
- Анонимизујте додатке и теме: промените видљиве путање додатака/тема да хакери не би могли да препознају издање вашег софтвера.
- Безбедни admin-ajax.php и REST API: промените путању
/wp-jsonда бисте спречили прикупљање података. - Предодређена безбедност: укључивање једним кликом уз три предодређена нивоа, од минималне до потпуне заштите, укључујући заштитни зид, грубу силу, дневнике и 2FA; пре потврде подешавања проверава се да ли се ваш сајт исправно учитава након промене путања.
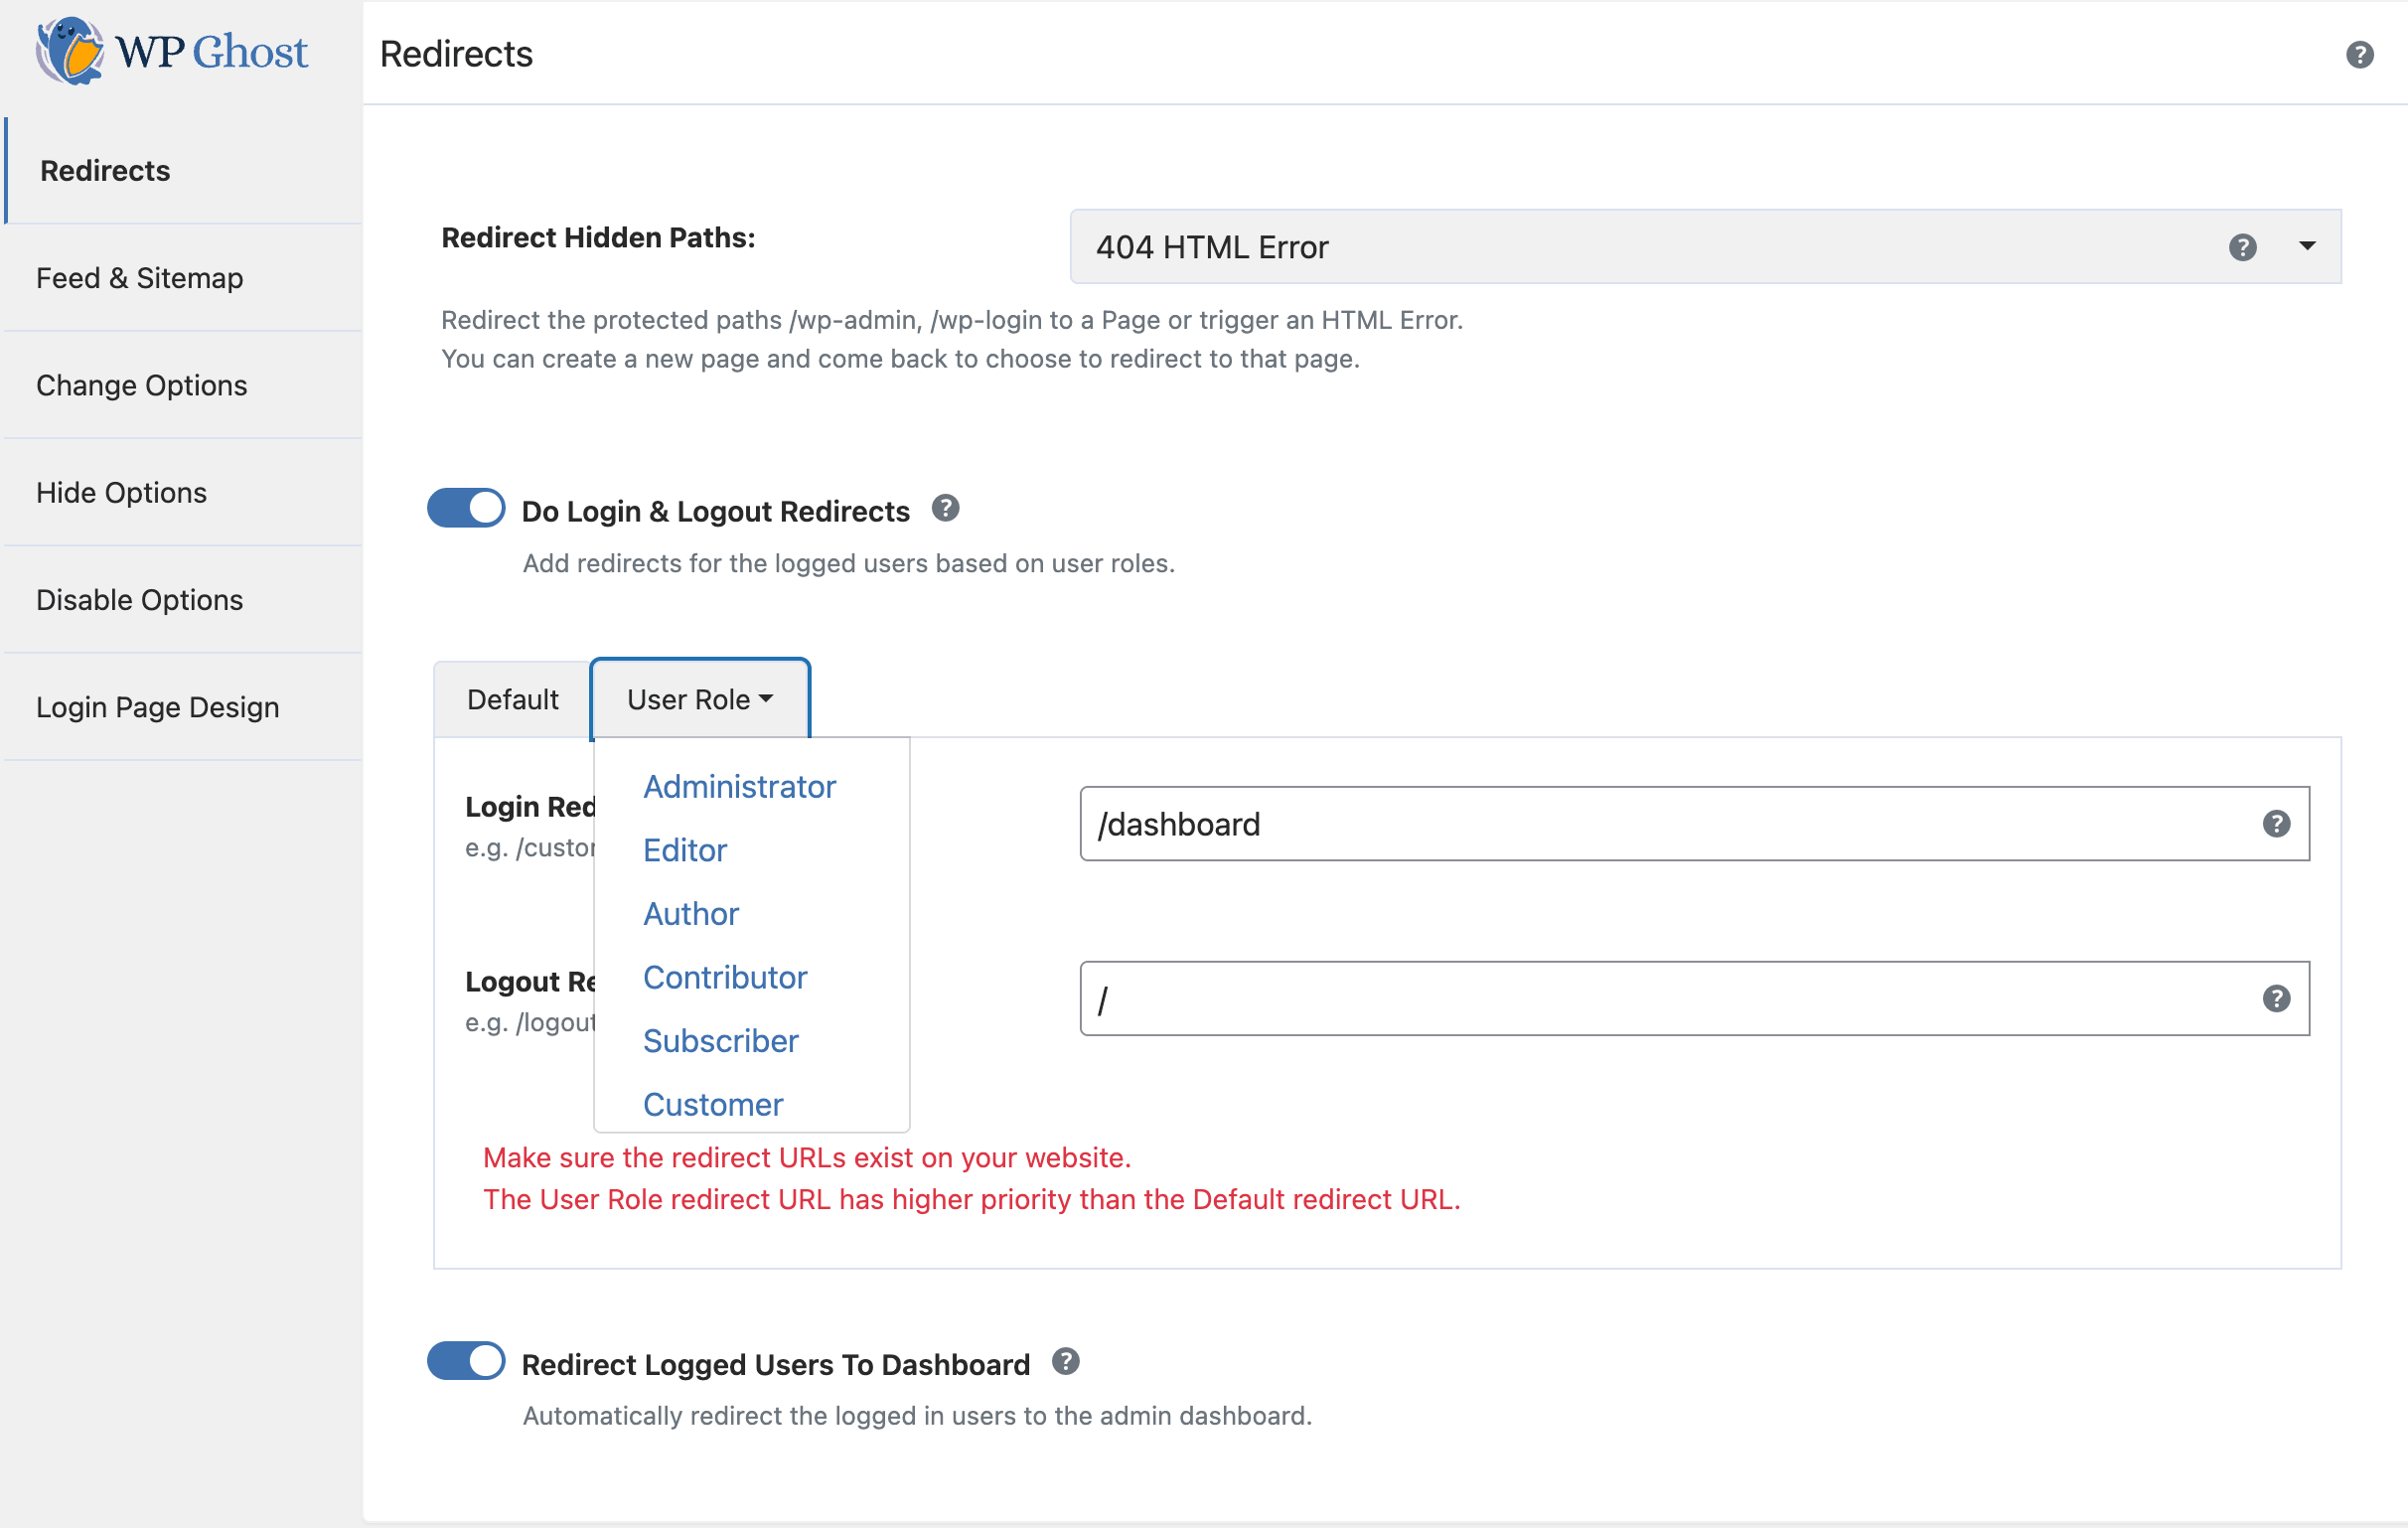
- Произвољна преусмеравања: подесите јединствена преусмеравања при пријави/одјави на основу корисничких улога.
- Дизајнер странице за пријаву: прилагодите безбедну страницу за пријаву својим логотипом, бојама, позадином и помоћу 10 шема боја.
2. Заштита Вордпреса заштитним зидом и безбедност пријаве на Вордпрес
- Филтери 8G и 7G заштитног зида: брзо, лагано филтрирање на ивици сервера за блокирање лоших ботова.
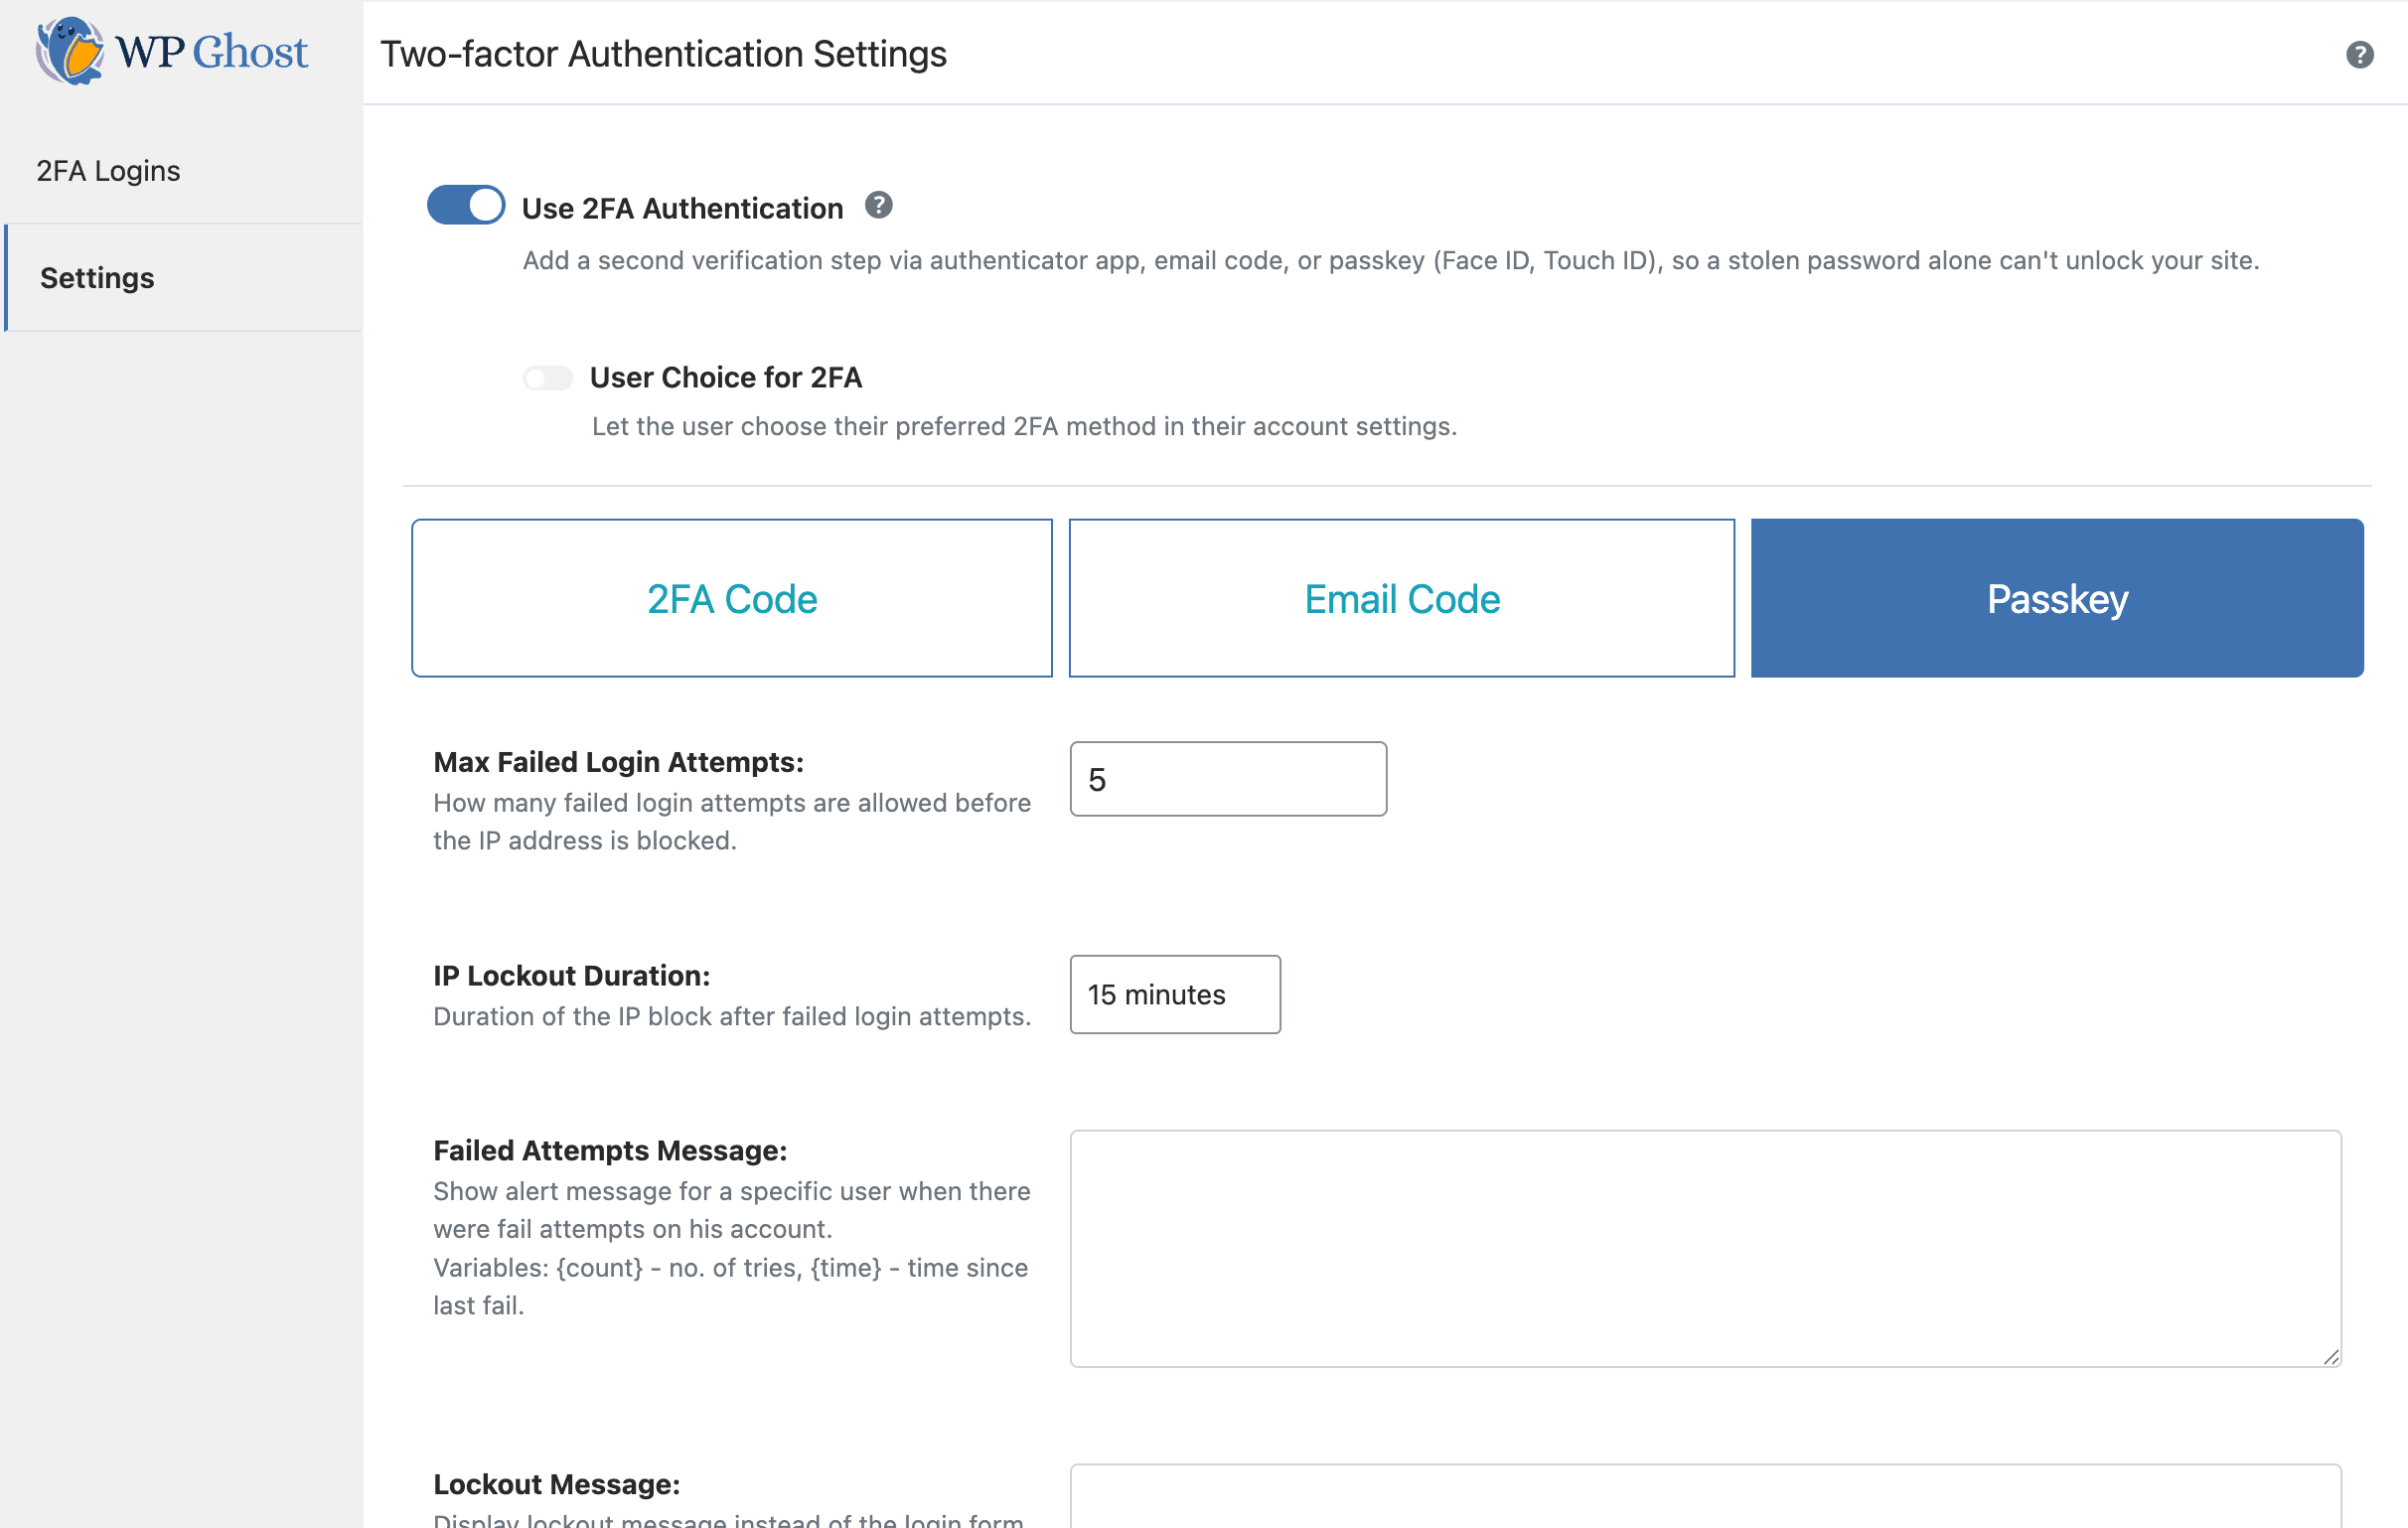
- Потврда идентитета приступним кључем (2FA без лозинке): користите Face ID, Touch ID или Windows Hello за пријаве засноване на уређају, отпорне на пецање.
- Стандардна 2FA (кôд и е-пошта): додајте додатни слој провере свим корисничким налозима.
- Безбедносна заглавља: аутоматски примените CSP, HSTS, X-Frame-Options и друго.
- Блокирање IP адреса и корисничких агената: ручно блокирајте сумњив саобраћај или упућиваче.
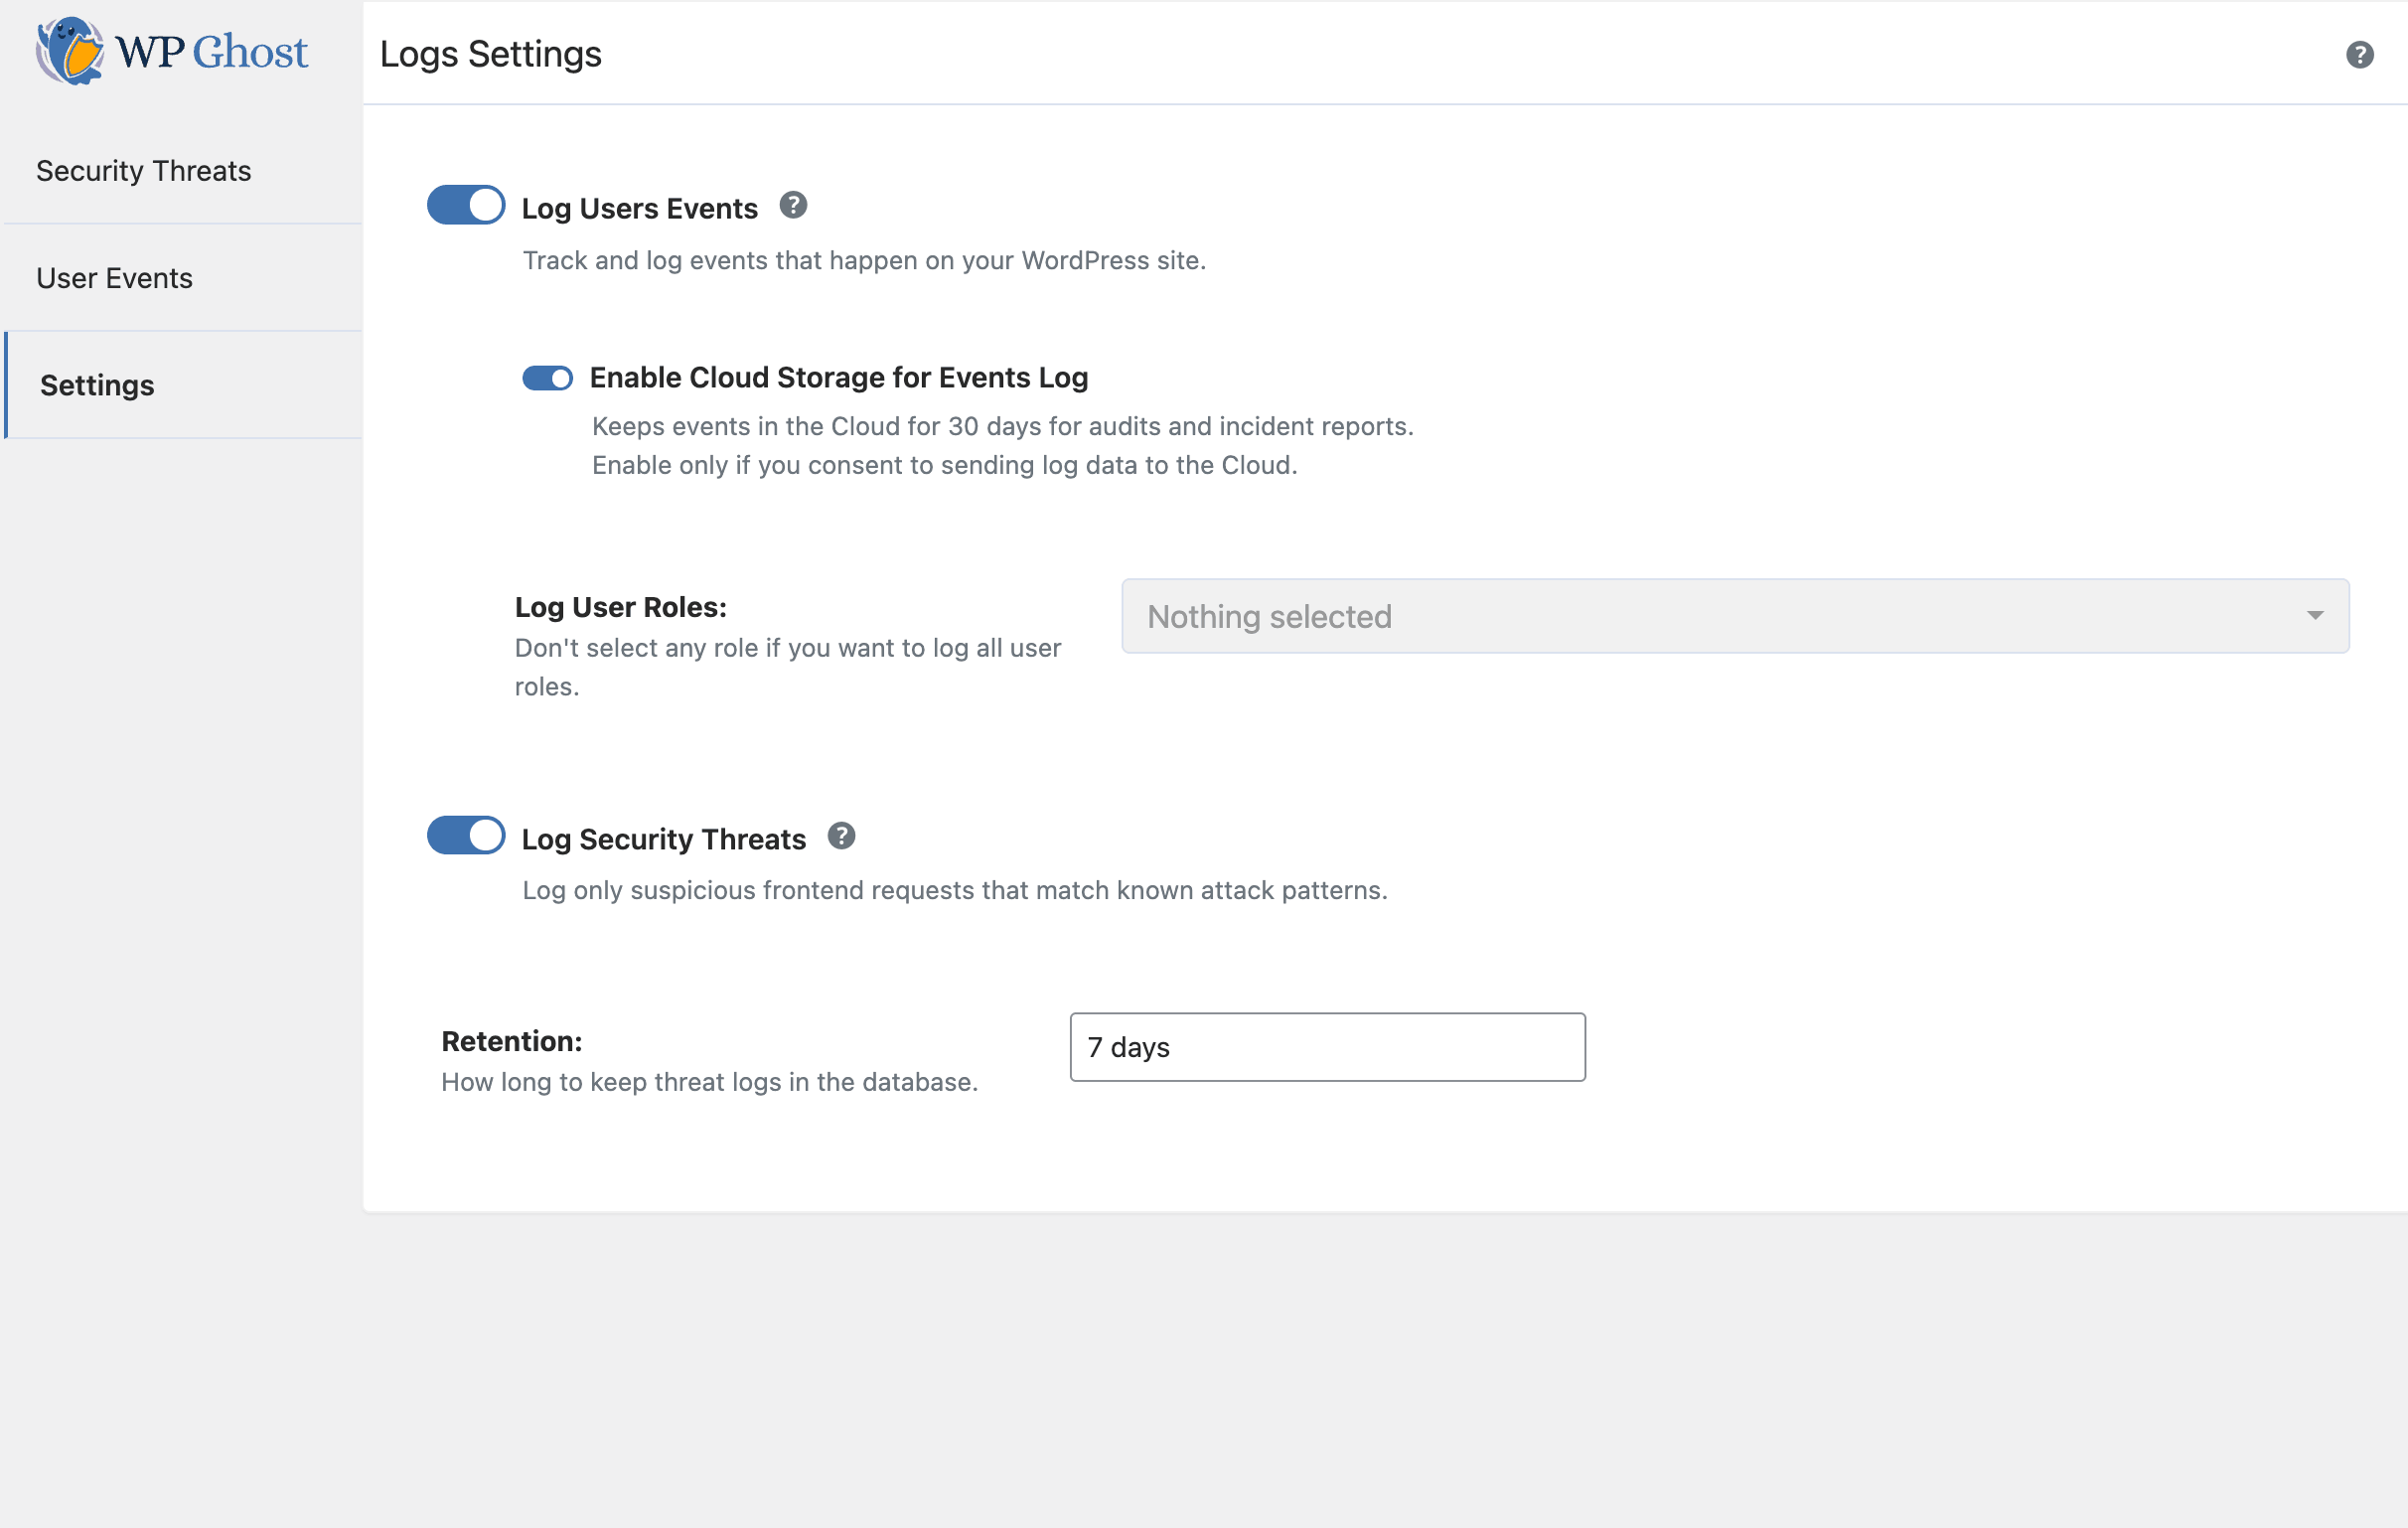
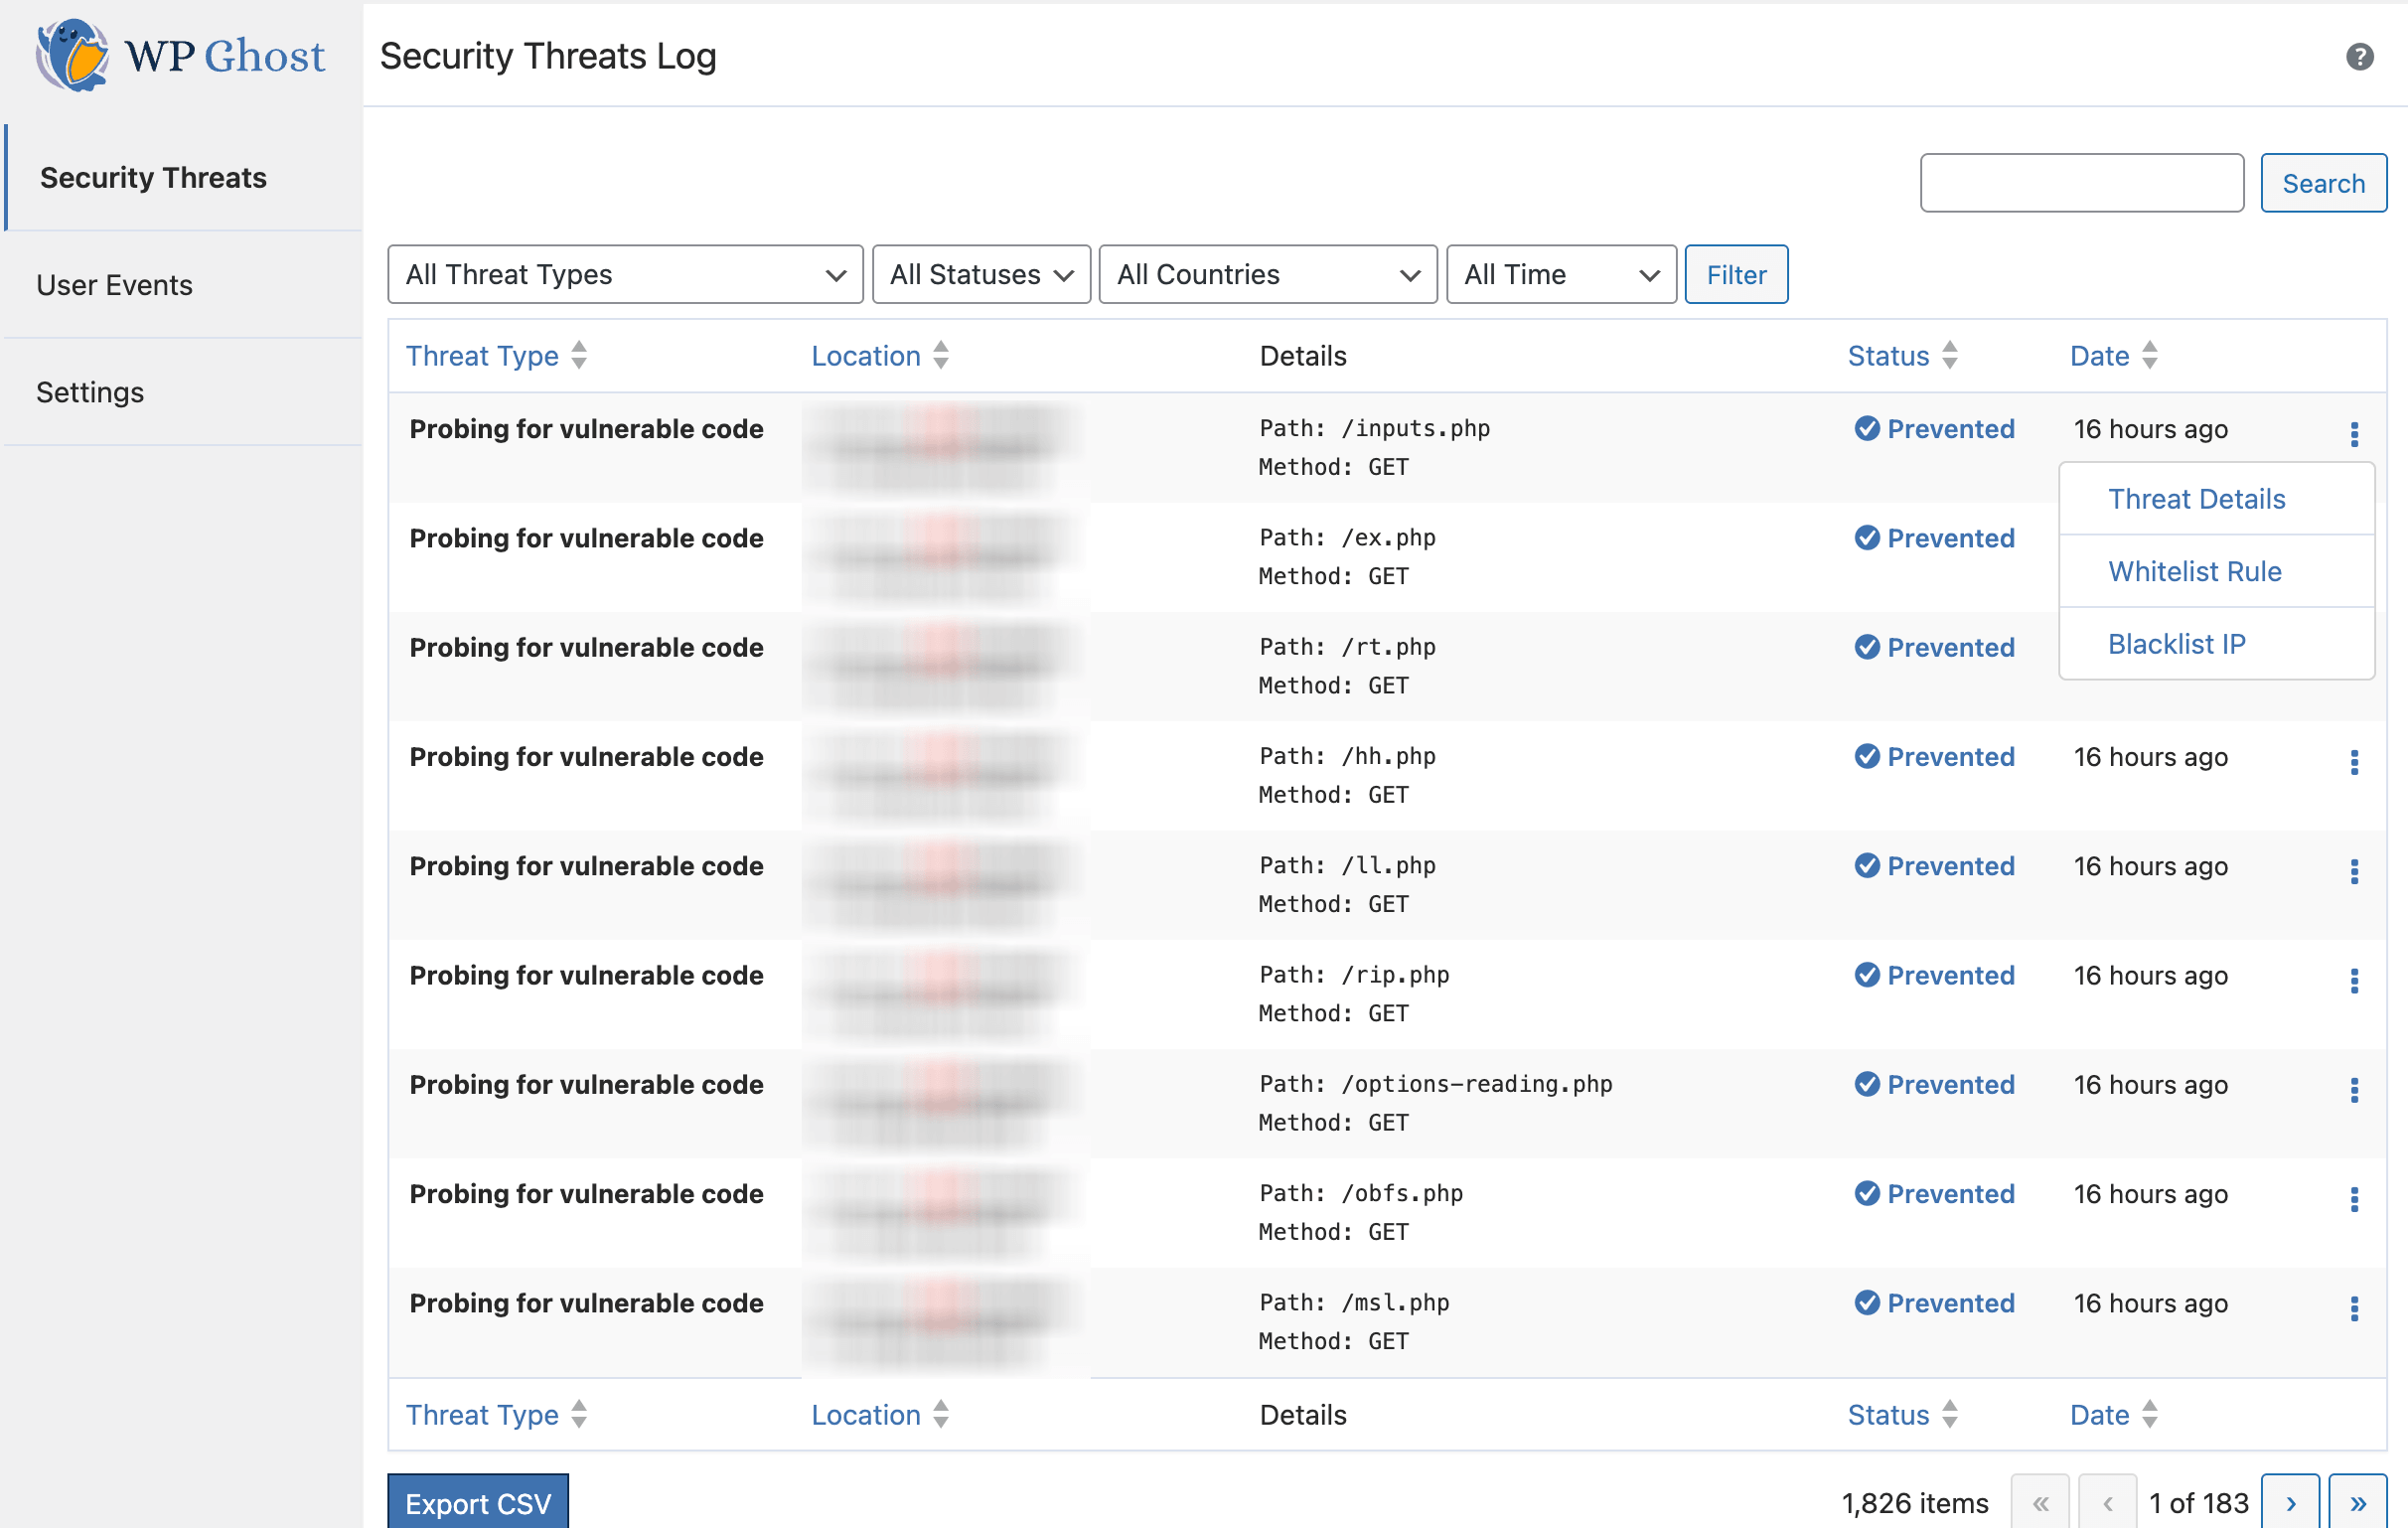
- Дневник безбедносних претњи: пратите блокиране нападе и злонамерне захтеве директно на контролној табли (ограничени приказ).
- Дневник догађаја корисника: пратите активност пријављивања, промене улога и радње корисника (ограничени приказ).
- Географска мапа претњи: прикажите одакле потичу напади помоћу интерактивне мапе света са 5 земаља са највише претњи.
- Оцена безбедносне оптимизације: оцена 0–100 у стварном времену која тачно показује колико је ваш сајт ојачан, уз препоруке које се могу применити.
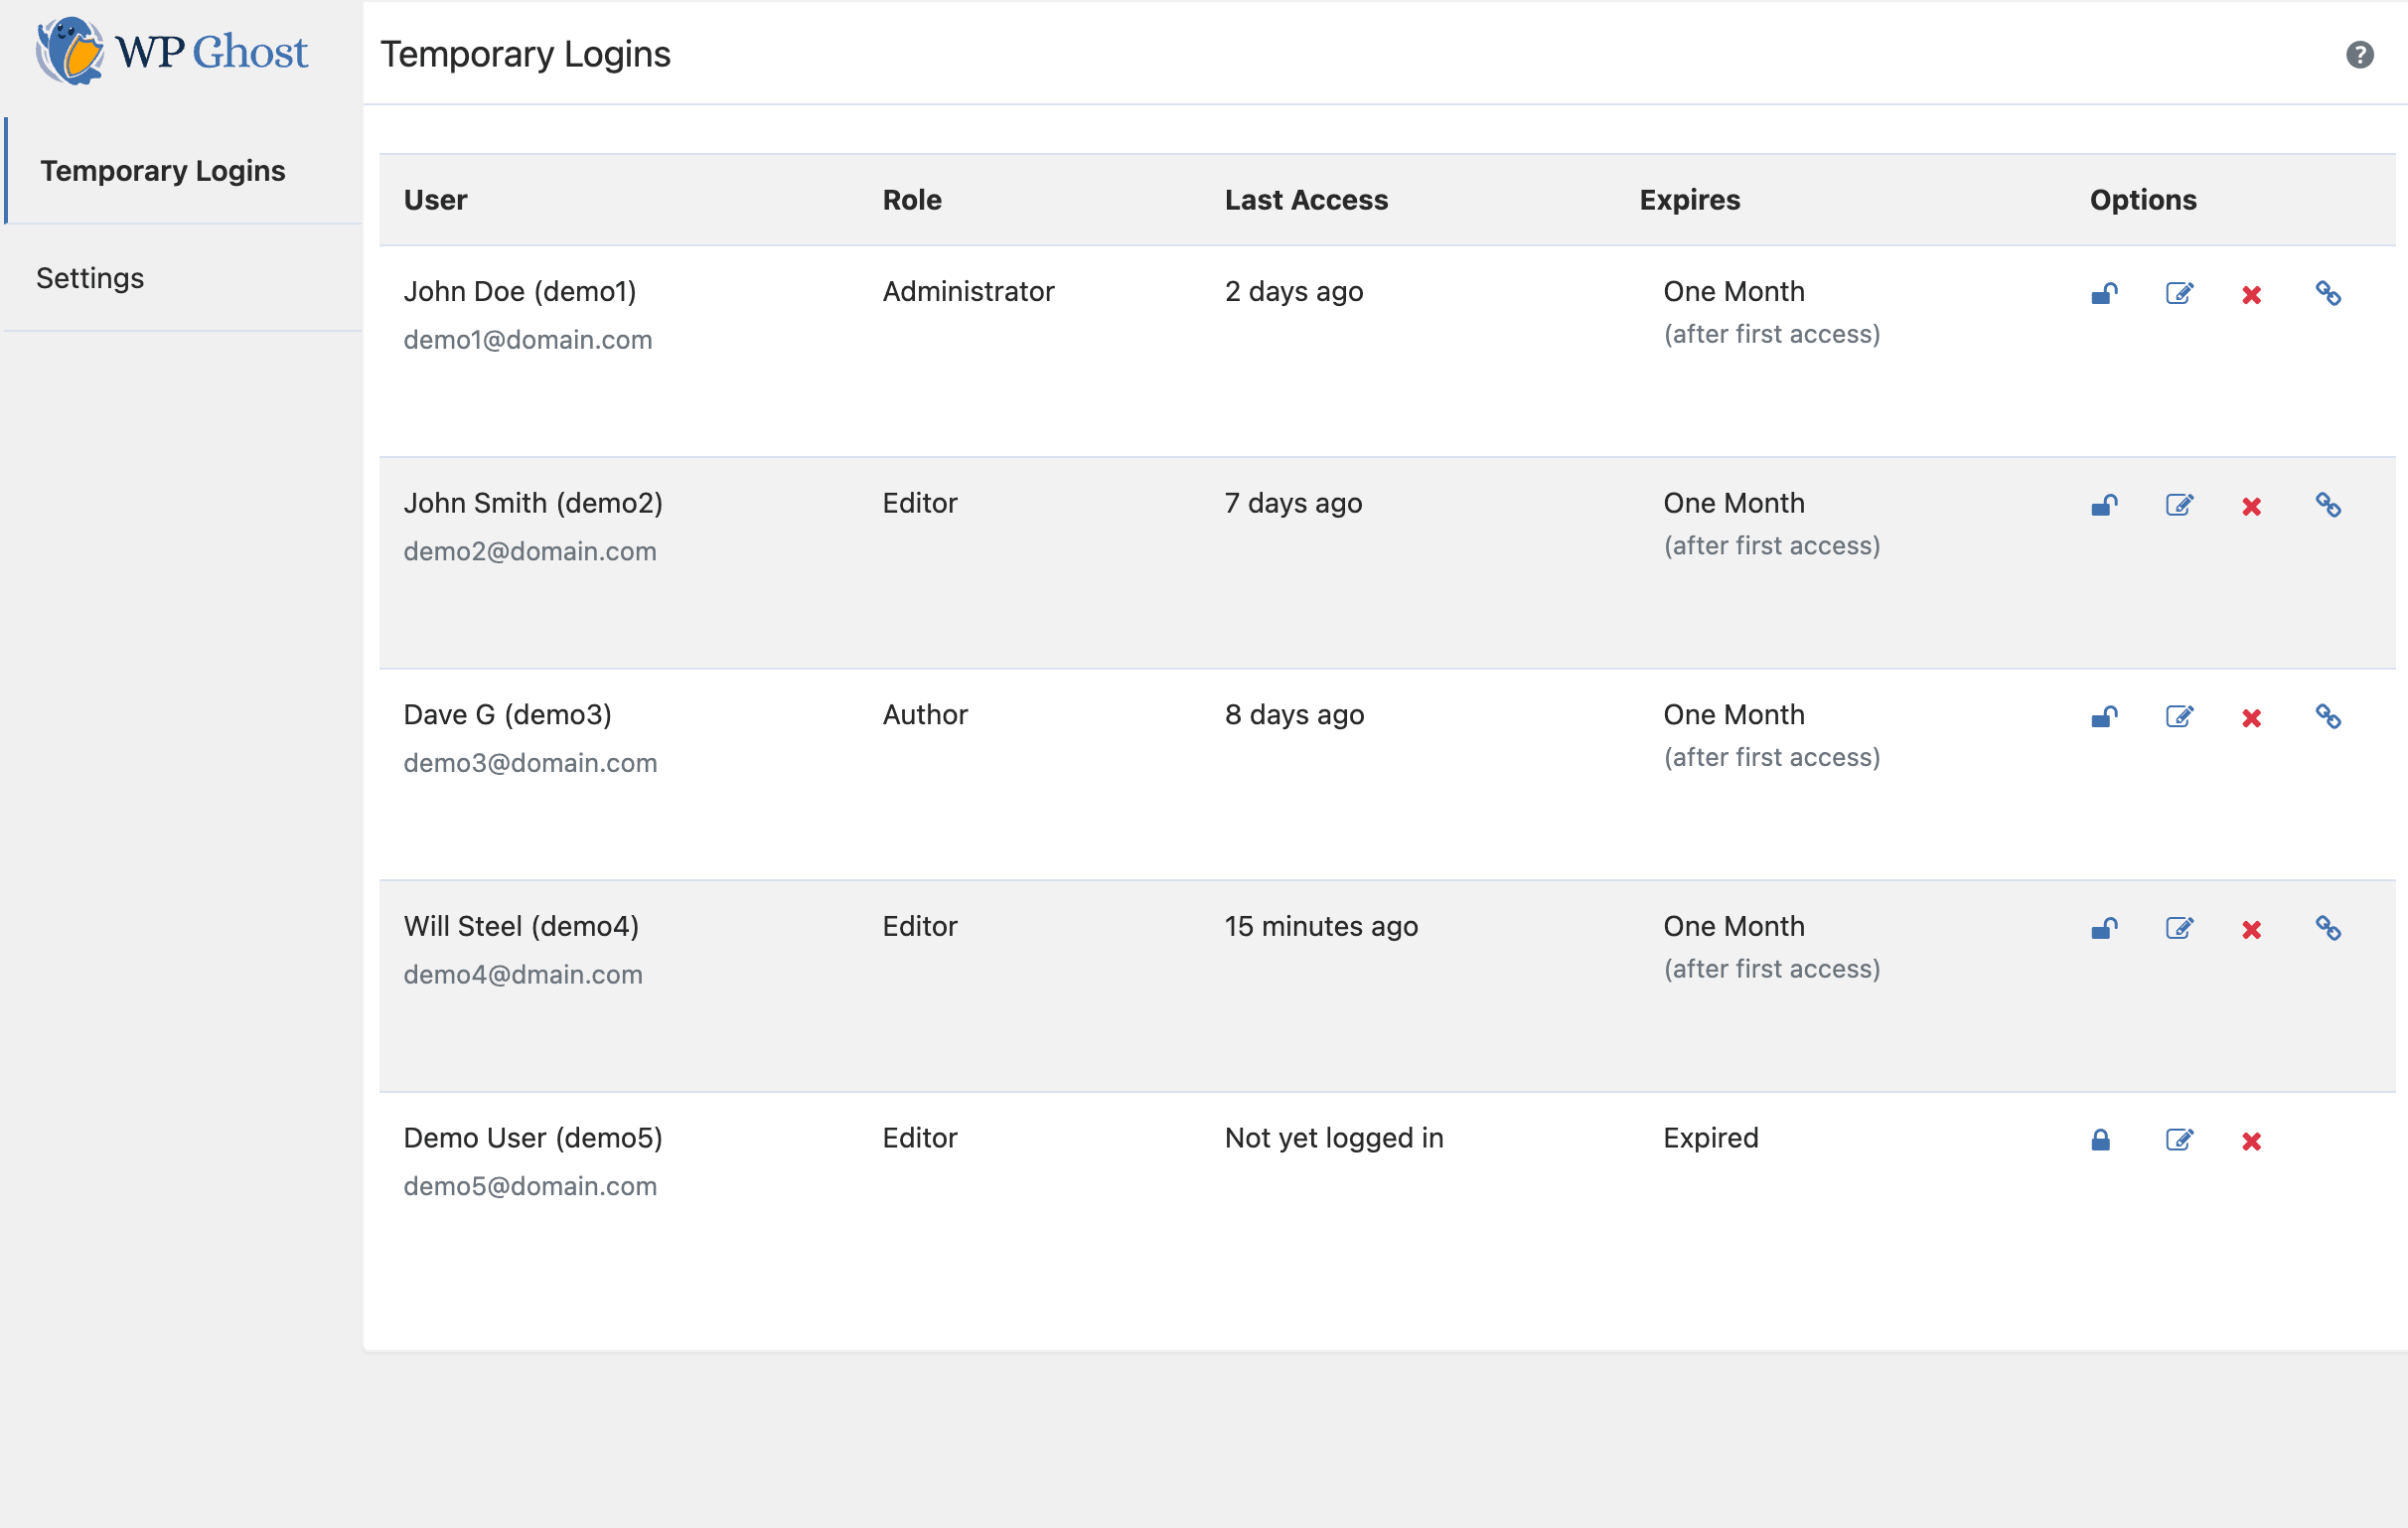
- Привремене пријаве: направите временски ограничене везе за приступ за програмере и клијенте без дељења лозинки.
3. Дубинско сакривање и уклањање трагова
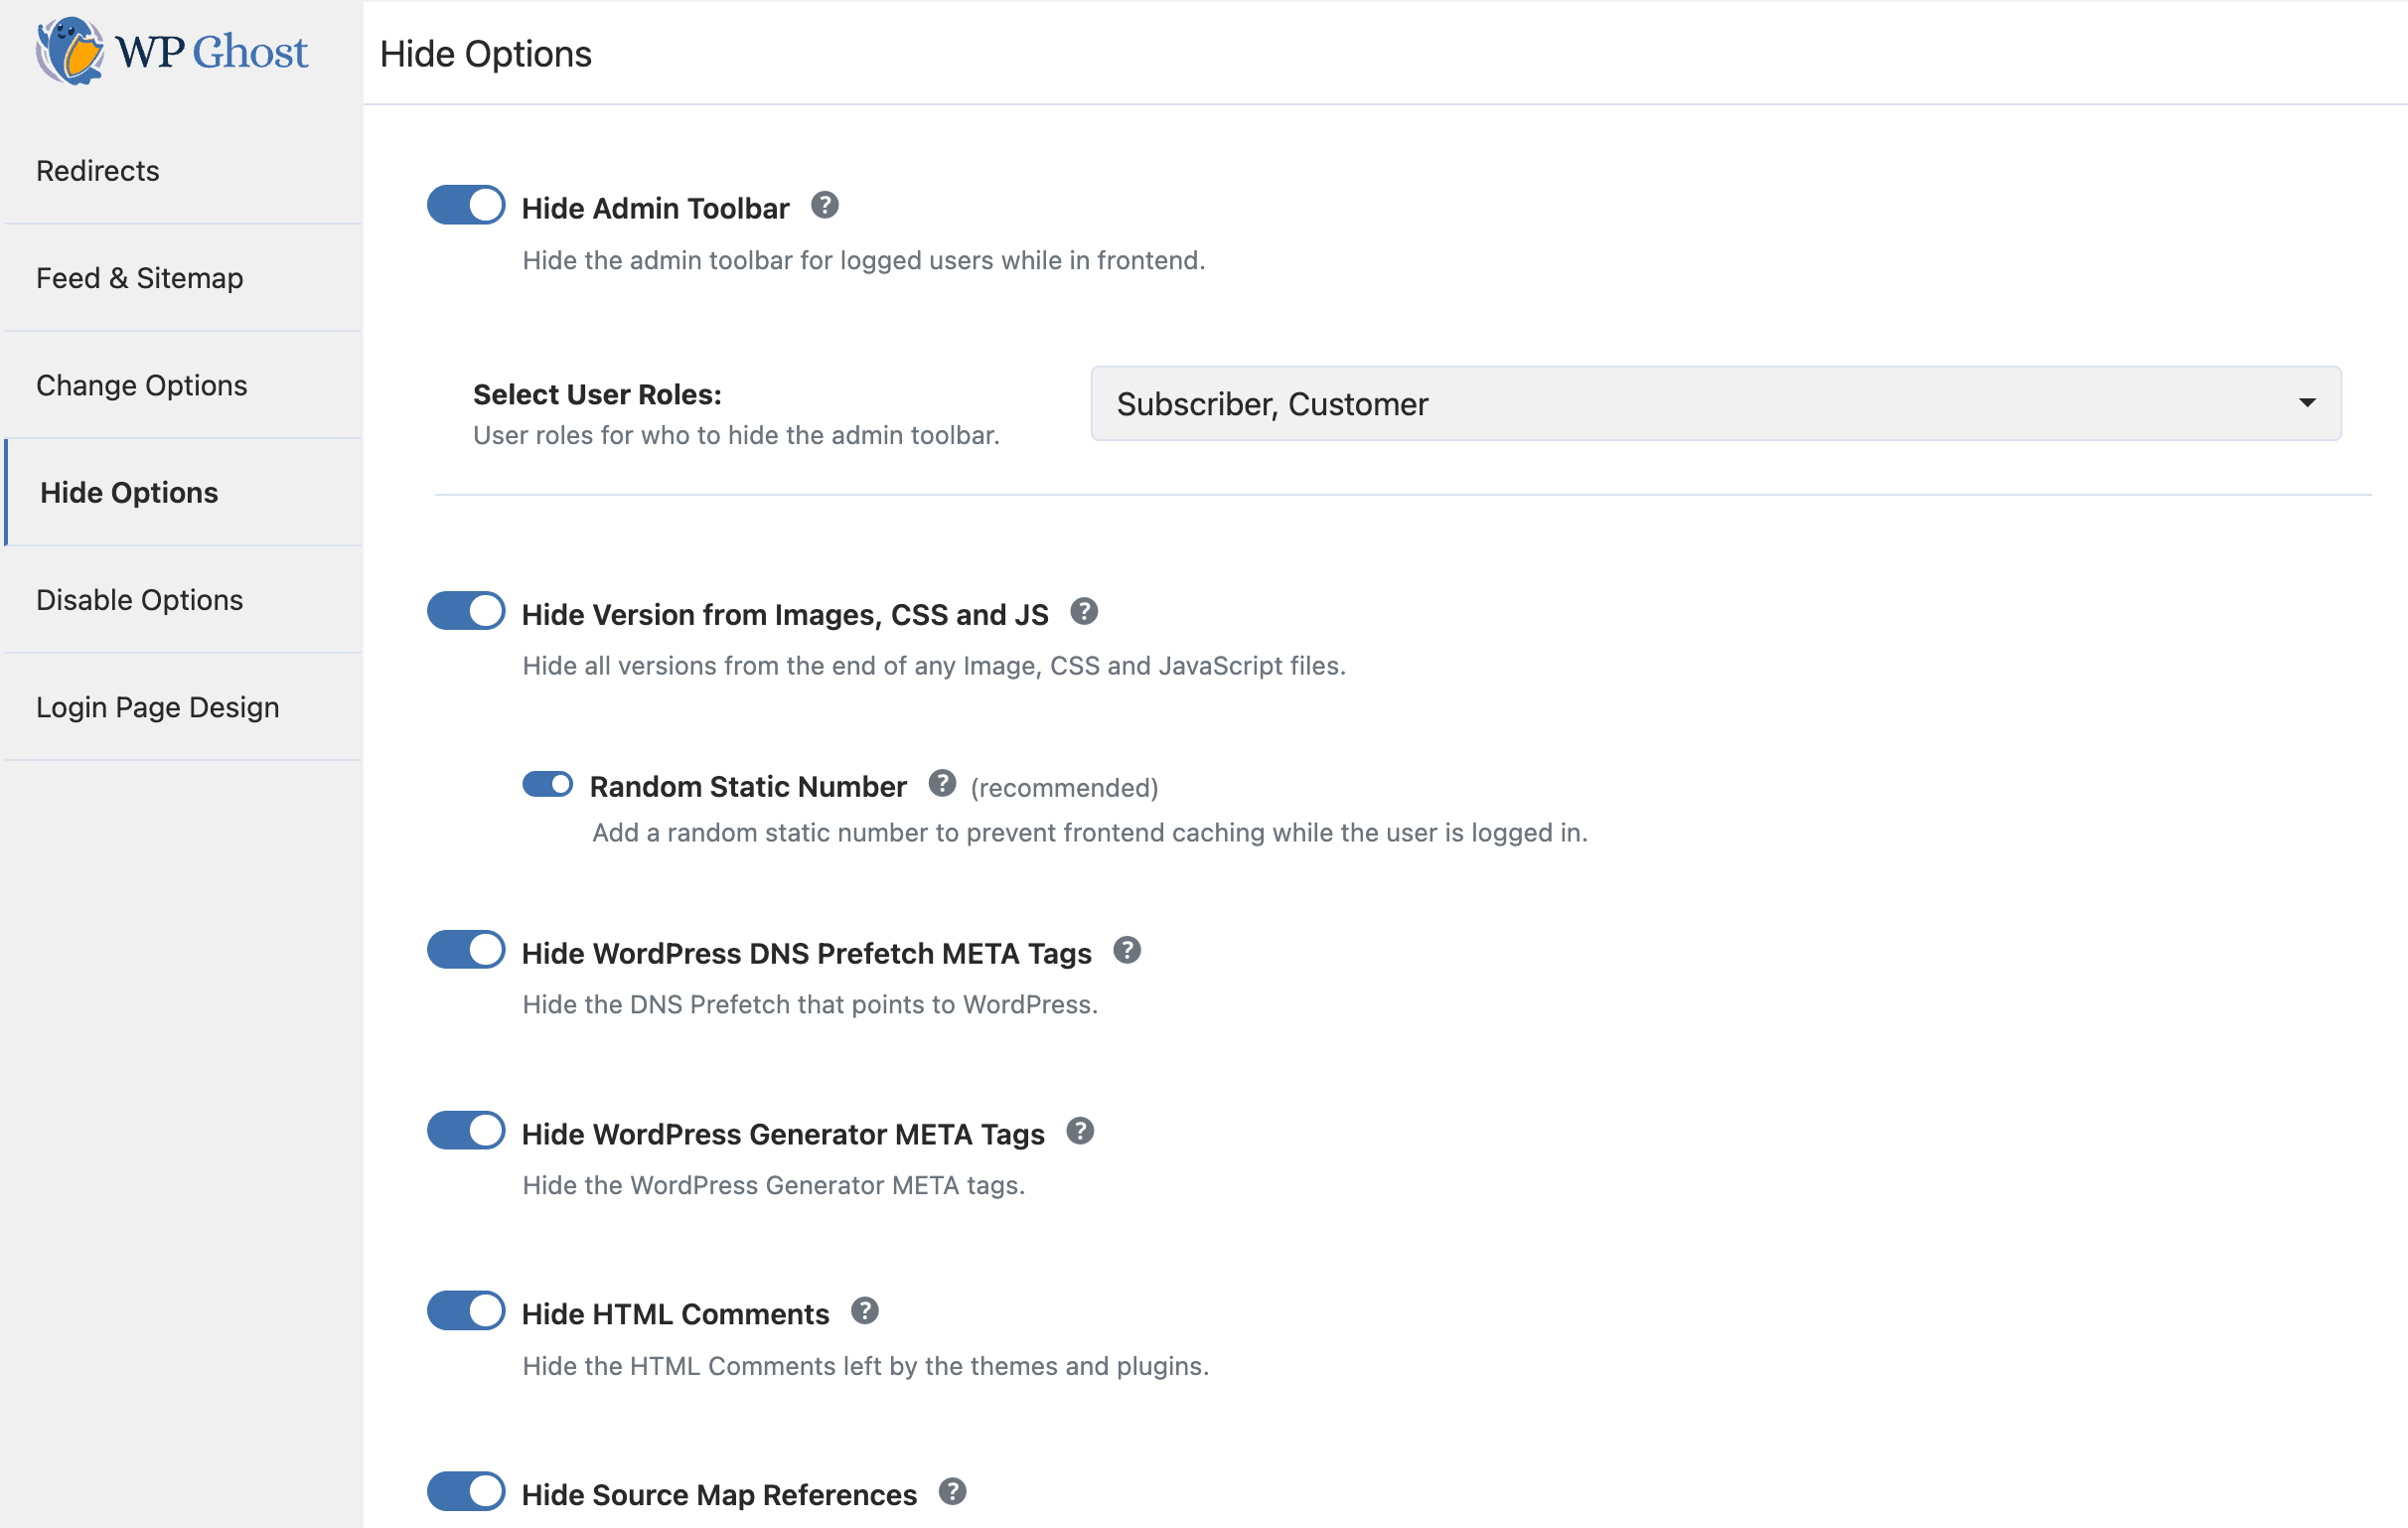
- Очистите мета ознаке: уклоните бројеве издања Вордпреса и ознаке generator.
- Очистите HTML коментаре: уклоните препознатљиве коментаре који откривају технологије које користите.
- Сакријте траку администрације: уклоните траку за одређене улоге да бисте сакрили показатеље позадинског дела.
- Искључите емотиконе и RSD: уклоните непотребне везе из заглавља које оптерећују кôд и откривају информације.
4. Напредне могућности искључивања
- Искључите XML-RPC: затворите најчешћи пут за DDoS и грубу силу.
- Искључите приступ REST API-ју: ограничите приступ API-ју само на кориснике са потврђеним идентитетом.
- Закључавање јавног дела: искључите десни клик, „приказ извора“ и избор текста да бисте спречили ручно извиђање.
- Искључите прегледање фасцикли: обезбедите да фасцикле на вашем серверу никада не буду јавно видљиве.
5. Заштита од грубе силе
- Уграђена ReCaptcha: подржава Google V2, V3, Enterprise и математичку ReCaptcha проверу.
- Циљана заштита: укључите одбрану од грубе силе на страницама за пријаву, регистрацију и WooCommerce.
- Произвољно ограничавање: одредите сопствена времена закључавања и ограничења покушаја.
6. Додатне алатке и интеграције
- Магичне везе: безбедно се пријавите без лозинке помоћу једнократне везе послате е-поштом.
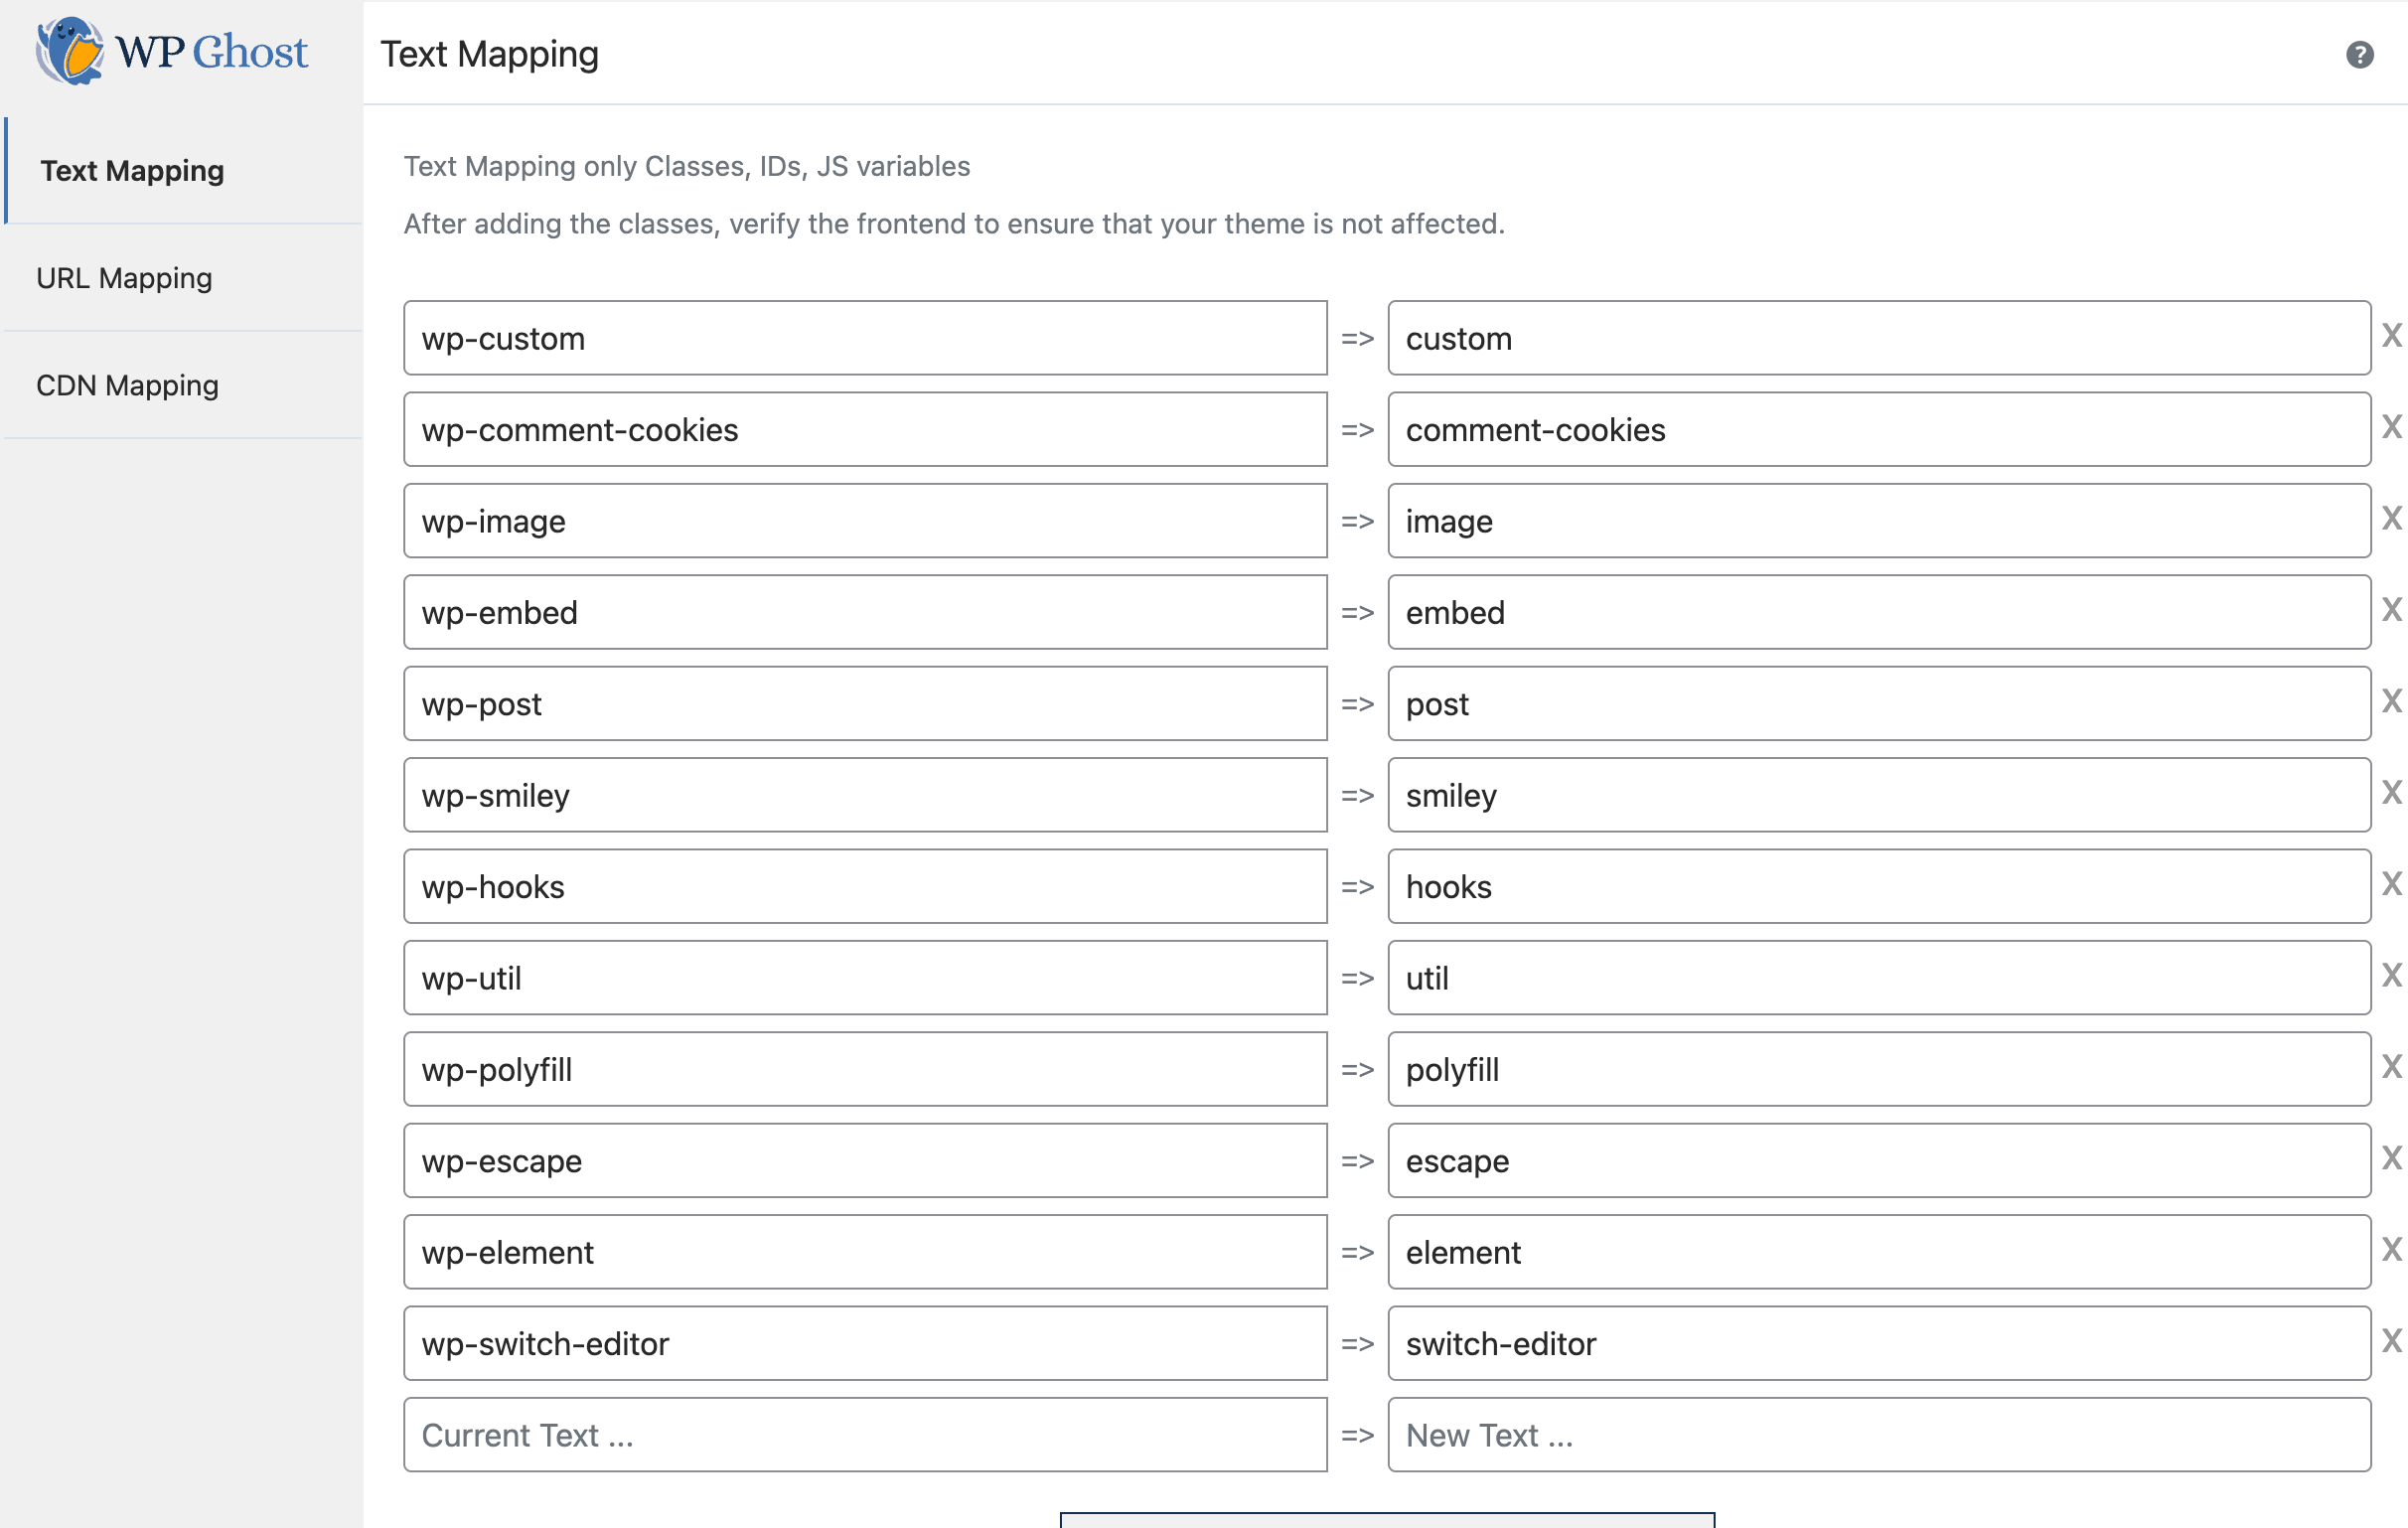
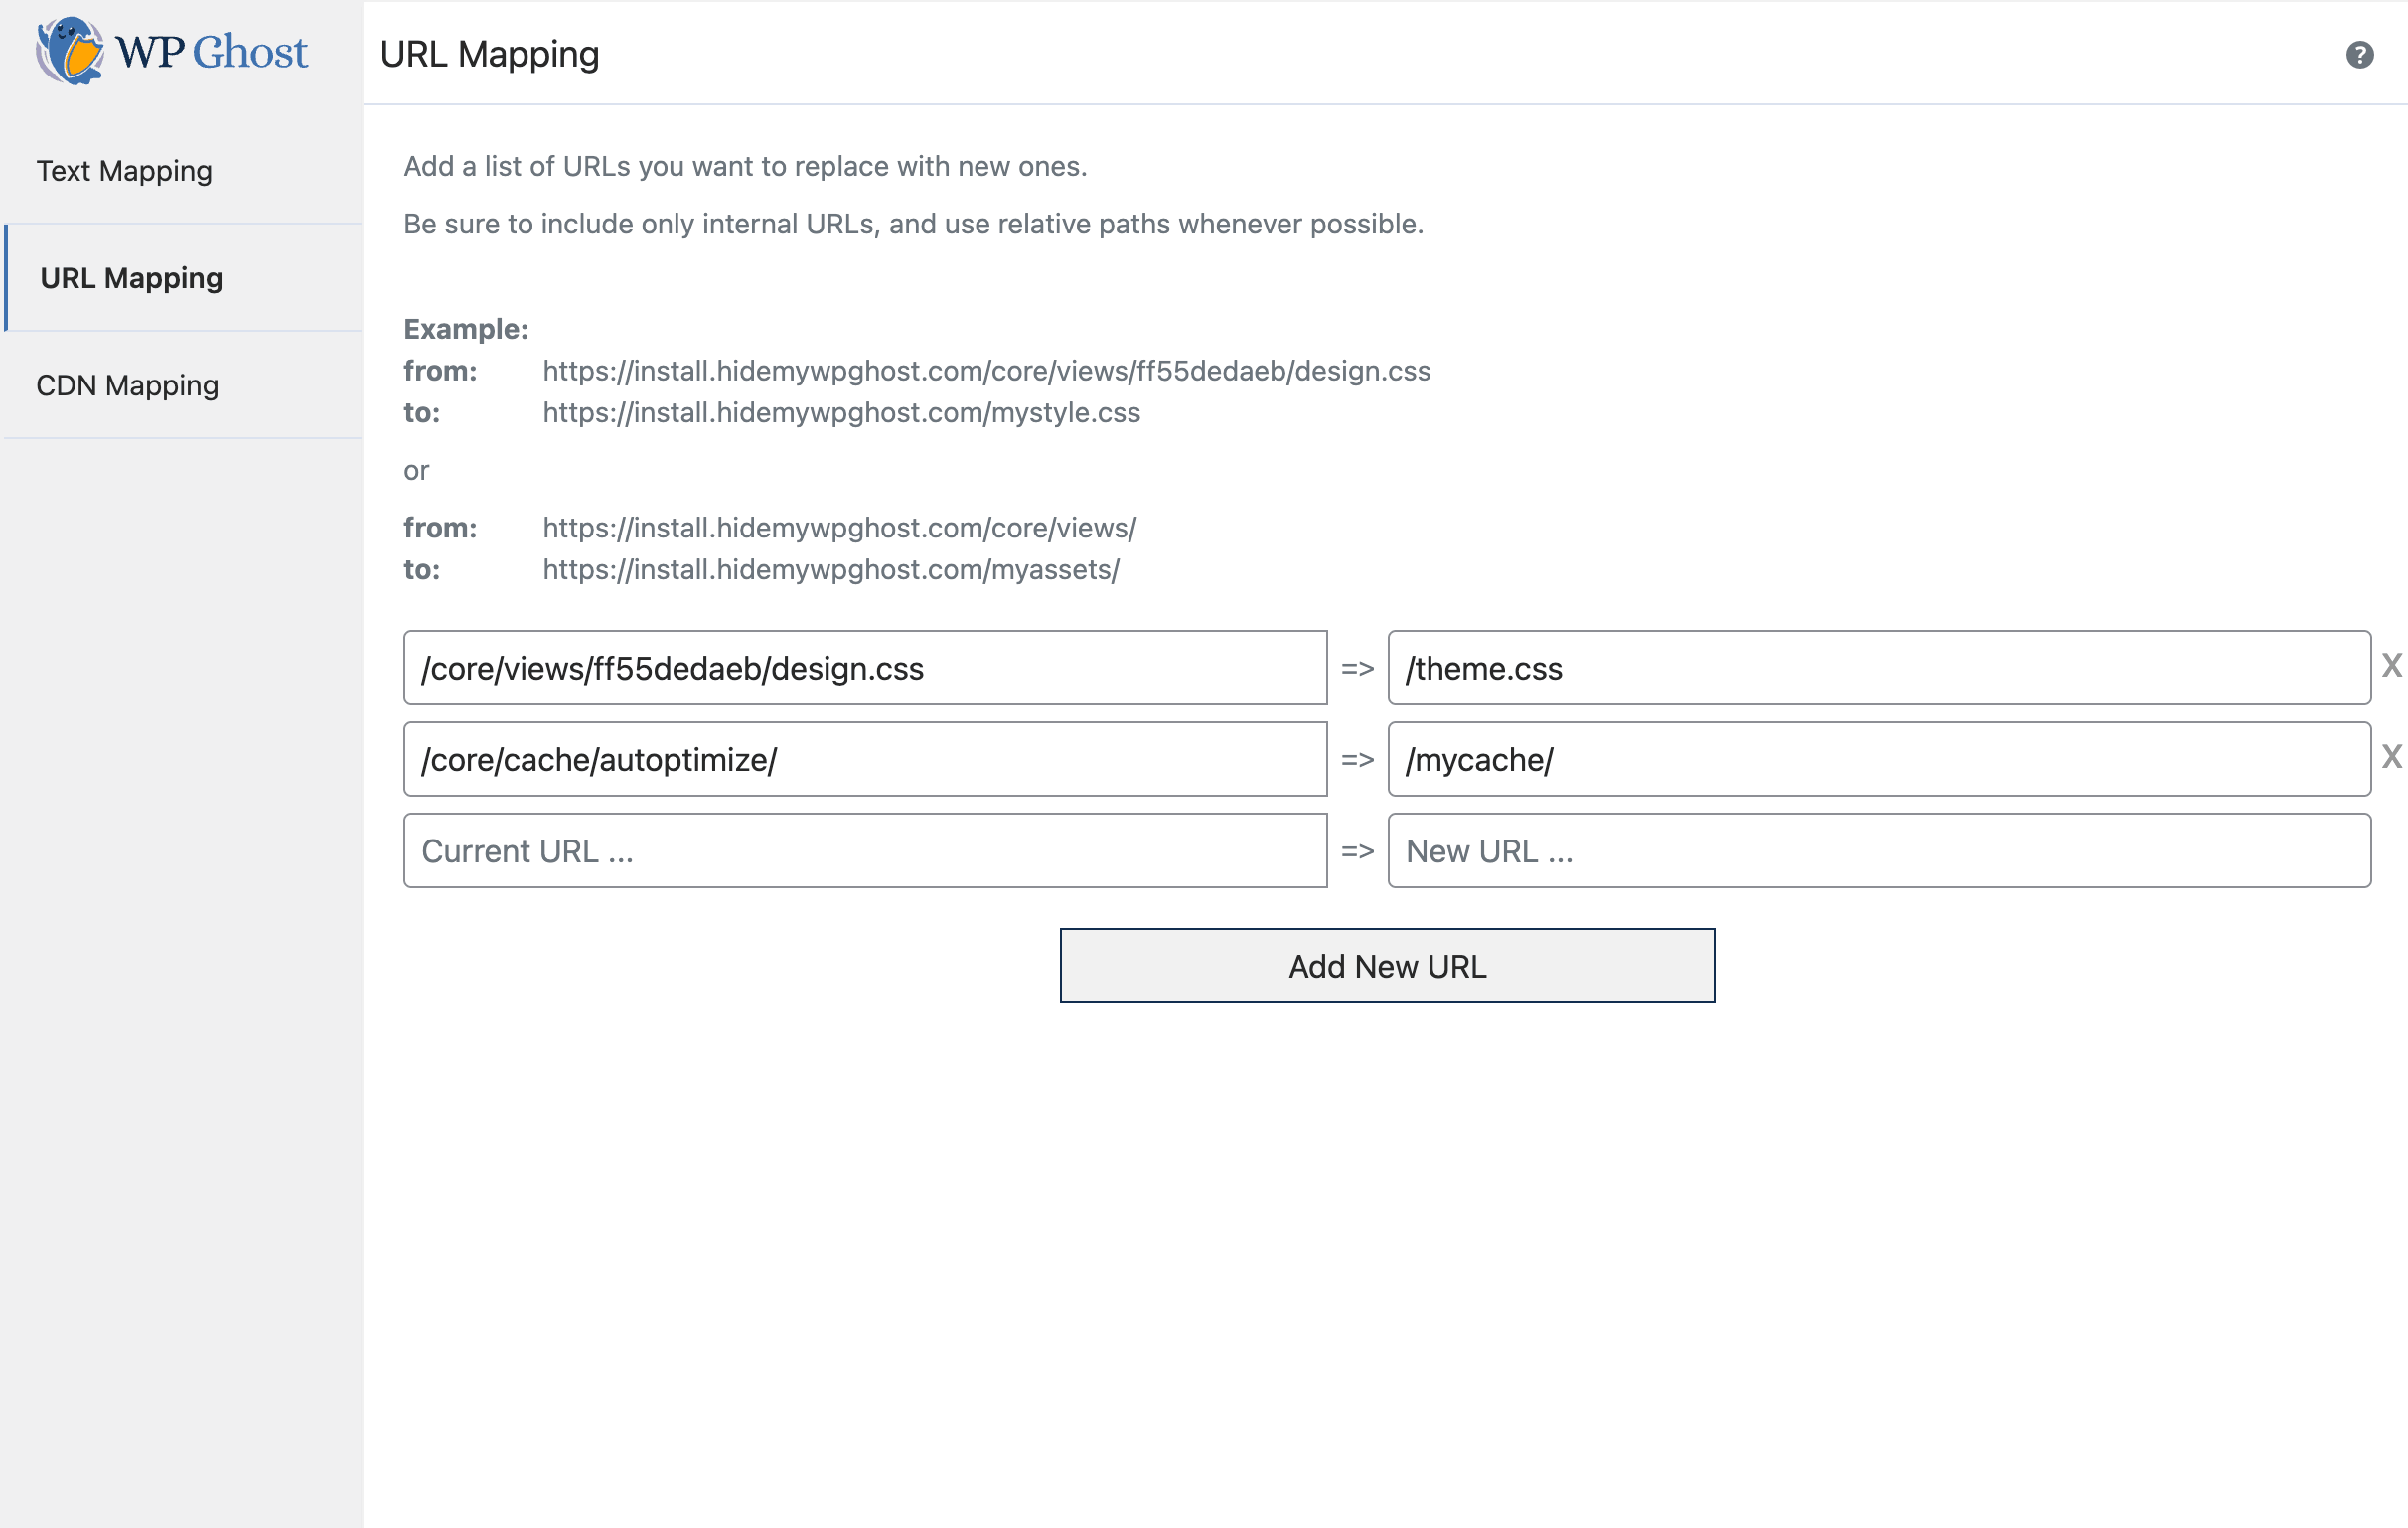
- Мапирање текста и URL-ова: динамички мењајте било који назив класе или URL у изворном коду.
- Подршка за CDN и кеш: савршено ради са WP Rocket, Cloudflare и Litespeed.
- Ghost Doctor: утврђује зашто су ваше путање престале да раде и поправља оно што може. Тестира сваку поправку и опозива све што не помаже.
- Провера безбедности по приоритетима: путање које не пролазе и неуспели задаци ојачавања приказују се као један списак, од најгорег, са временским опсезима као што је „вредно је исправити ове недеље“ уместо засебних табела које треба ускладити.
- ВИ објашњења безбедности: добијте објашњење сваког налаза за ваш веб сајт, поређано према стварној изложености. Захтева повезан WP Ghost налог са активном претплатом; важи месечна квота. Сазнајте више.
Премијум могућности за спречавање хаковања
За агенције и сајтове са великим саобраћајем WP Ghost Premium додаје напредне могућности усмерене на безбедносну аналитику, аутоматизовани одговор и заштиту ауторских права.
- ВИ објашњења безбедности: ваши налази објашњени за ваш веб сајт и поново поређани према ономе што вас стварно излаже ризику, уз месечну квоту ВИ провера укључену у претплату. Прочитајте више.
- Ghost режим: предодређена највећа безбедност, мења све путање, сакрива све екстензије датотека и укључује све могућности сакривања једним кликом.
- Аутоматско блокирање IP адреса: аутоматски блокирајте IP адресе које изазивају поновљене безбедносне претње.
- ВИ заштита ауторских права: блокирајте више од 30 пописивача за обуку ВИ (GPTBot, ClaudeBot, PerplexityBot и друге) на нивоу заштитног зида. Списак се аутоматски ажурира са сваким издањем. Не утиче на Google, Bing ни на уобичајену видљивост у претрази.
- Потпуни дневник безбедносних претњи: неограничен број уноса са филтерима по врсти претње, статусу, земљи и временском опсегу, претрагом целог текста, страничењем и CSV извозом.
- Потпуни дневник догађаја корисника: неограничен број уноса са филтерима, претрагом, страничењем и CSV извозом.
- Складиштење догађаја у облаку: чување у облаку 30 дана ради провера и извештаја о инцидентима.
- Упозорења е-поштом у стварном времену: одмах добијајте обавештења о покушајима грубом силом или сумњивим активностима.
- Географска безбедност (блокирање земаља): блокирајте целе земље или одређене путање по земљама.
- Напредно ојачавање датотека: сакријте екстензије датотека (PHP, CSS, JS, JSON), обезбедите
wp-config.php,php.iniиdebug.log. - Ојачавање базе података и сервера: поправите дозволе датотека, промените префикс базе података, поново створите SALT кључеве.
- Приоритетна подршка: директан приступ нашим стручњацима за безбедност и помоћ коју лично води оснивач.
Техничка усаглашеност
WP Ghost је осмишљен за савремени Вордпрес екосистем:
- Подршка за хостинг: оптимизовано за WP Engine, Inmotion Hosting, Hostgator Hosting, Godaddy Hosting, Host1plus, Payperhost, Fastcomet, Dreamhost, Bitnami Apache, Bitnami Nginx, Google Cloud Hosting, Amazon AWS Lightsail, Litespeed Hosting, Flywheels Hosting, Kinsta Hosting, Ploi.io, CloudPanel, RunCloud, Rocket Domain, Yunohost.
- Подршка за сервере: потпуно усаглашено са Nginx, Apache, LiteSpeed и IIS серверима.
- Подршка за додатке: лака интеграција са Woocommerce, WPML, WPMUDEV, W3 Total Cache, Gravity, WP Super Cache, WP Fastest Cache, Hummingbird Cache, Cachify Cache, Litespeed Cache, SiteGround Optimizer, Nitropack, Cache Enabler, CDN Enabler, WOT Cache, Autoptimize, Jetpack by WordPress, Contact Form 7, bbPress, Manage WP, All In One SEO, Rank Math, Yoast SEO, Squirrly SEO, WP-Rocket, Minify HTML, Solid Security, Sucuri Security, Really Simple SSL, WordFence Security, WP Cerber Security, BBQ Firewall, Anti-Malware Security, Back-Up WordPress, Elementor Page Builder, Divi Builder, Weglot Translate, AddToAny Share Btn, Limit Login Attempts Reloaded, Loginizer, Shield Security, Asset CleanUp, WP Hide & Security Enhancer и другим.
Зауставите хаковање пре него што почне. Придружите се више од 100.000 корисника који верују WP Ghost-у да обезбеди њихов дигитални профил.
Снимци екрана
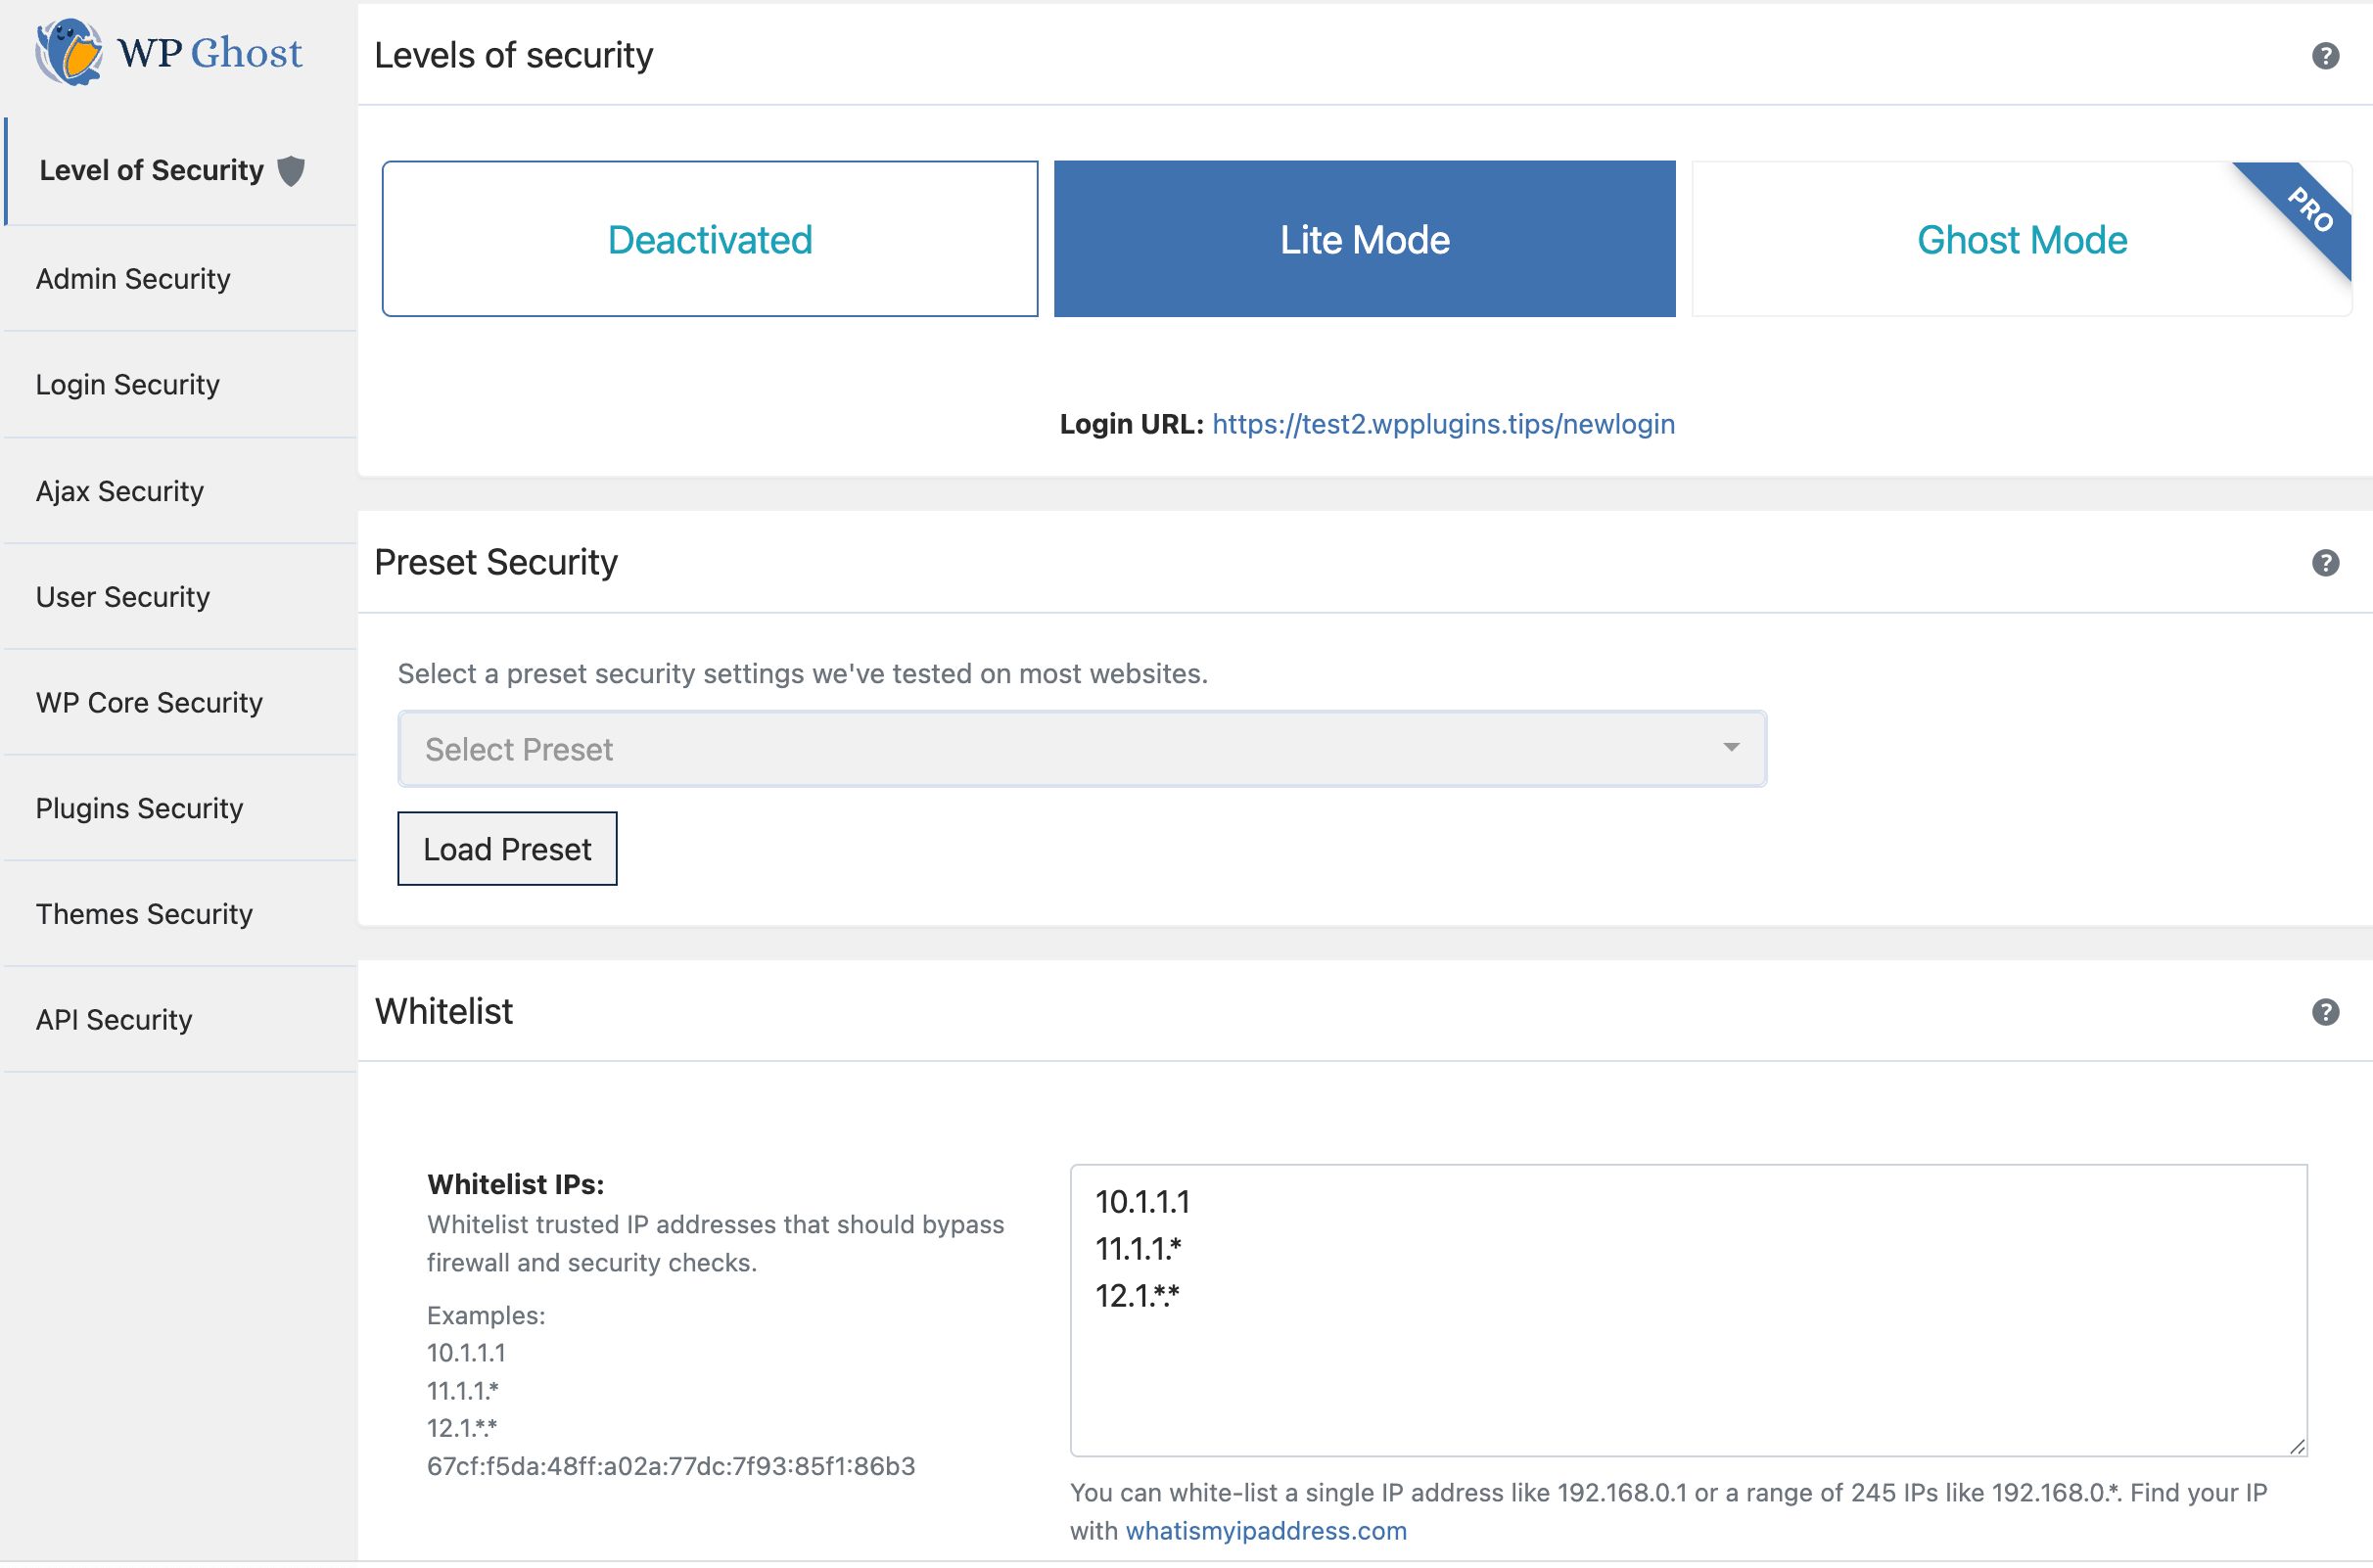
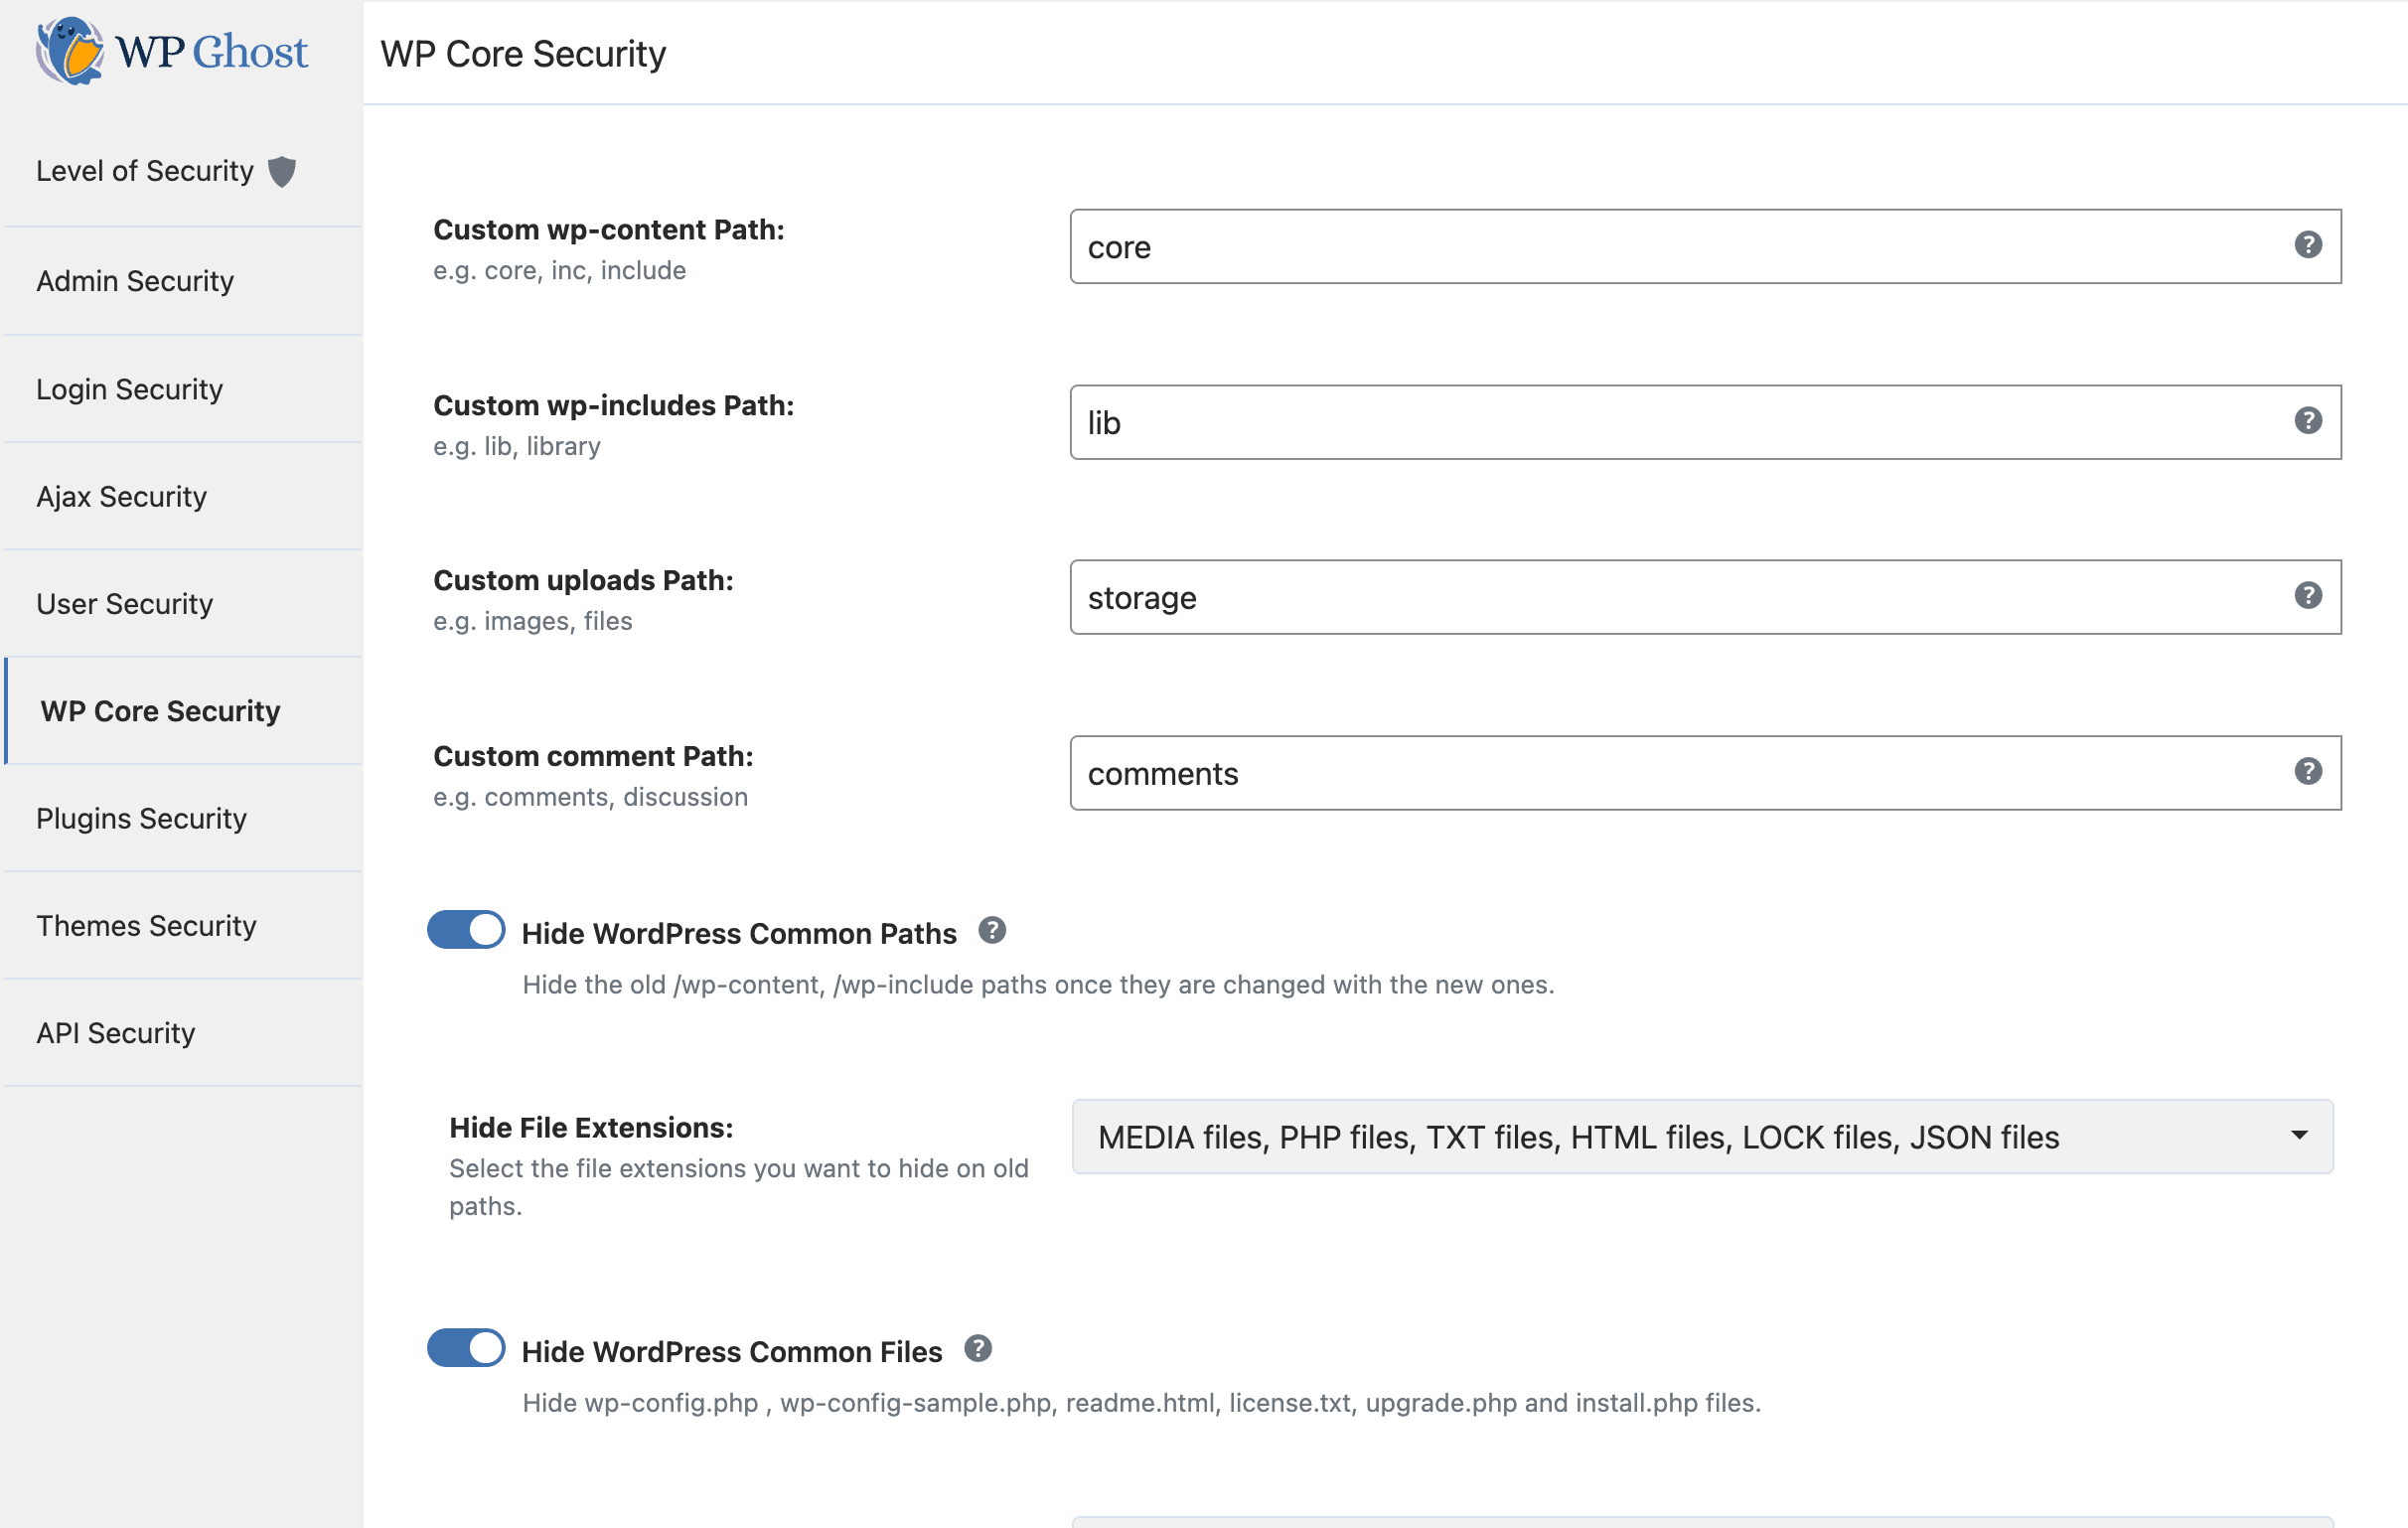
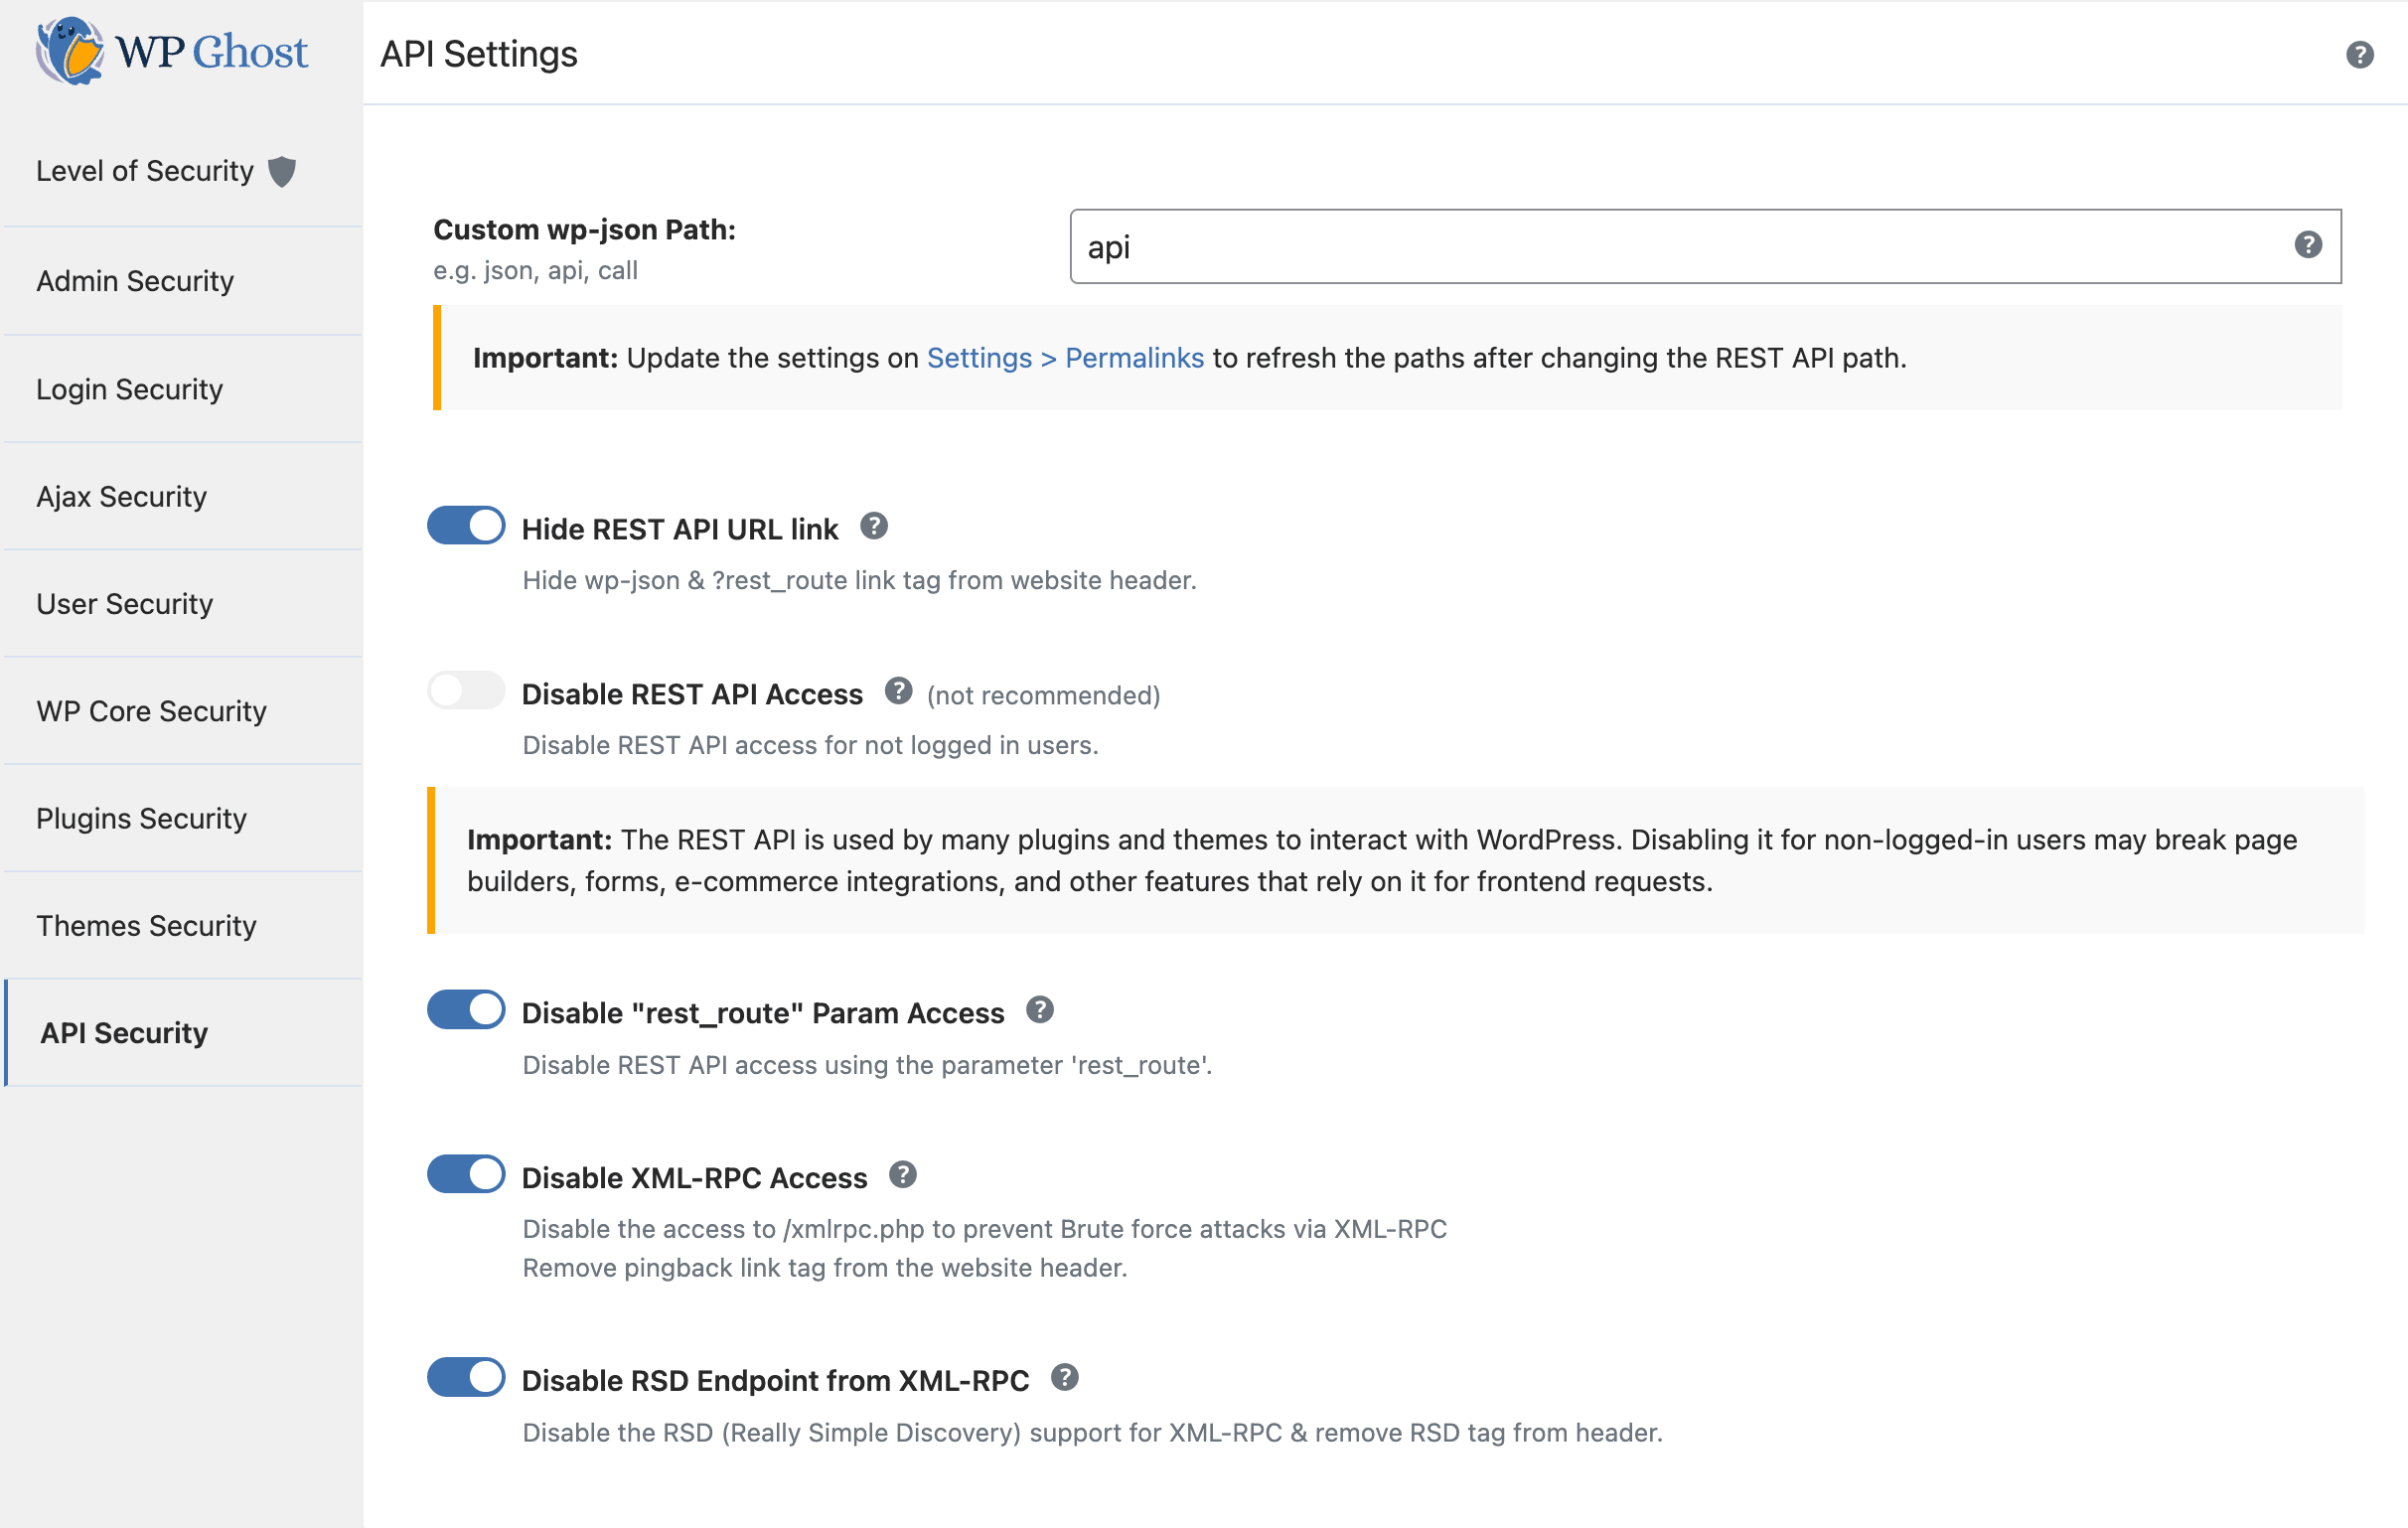
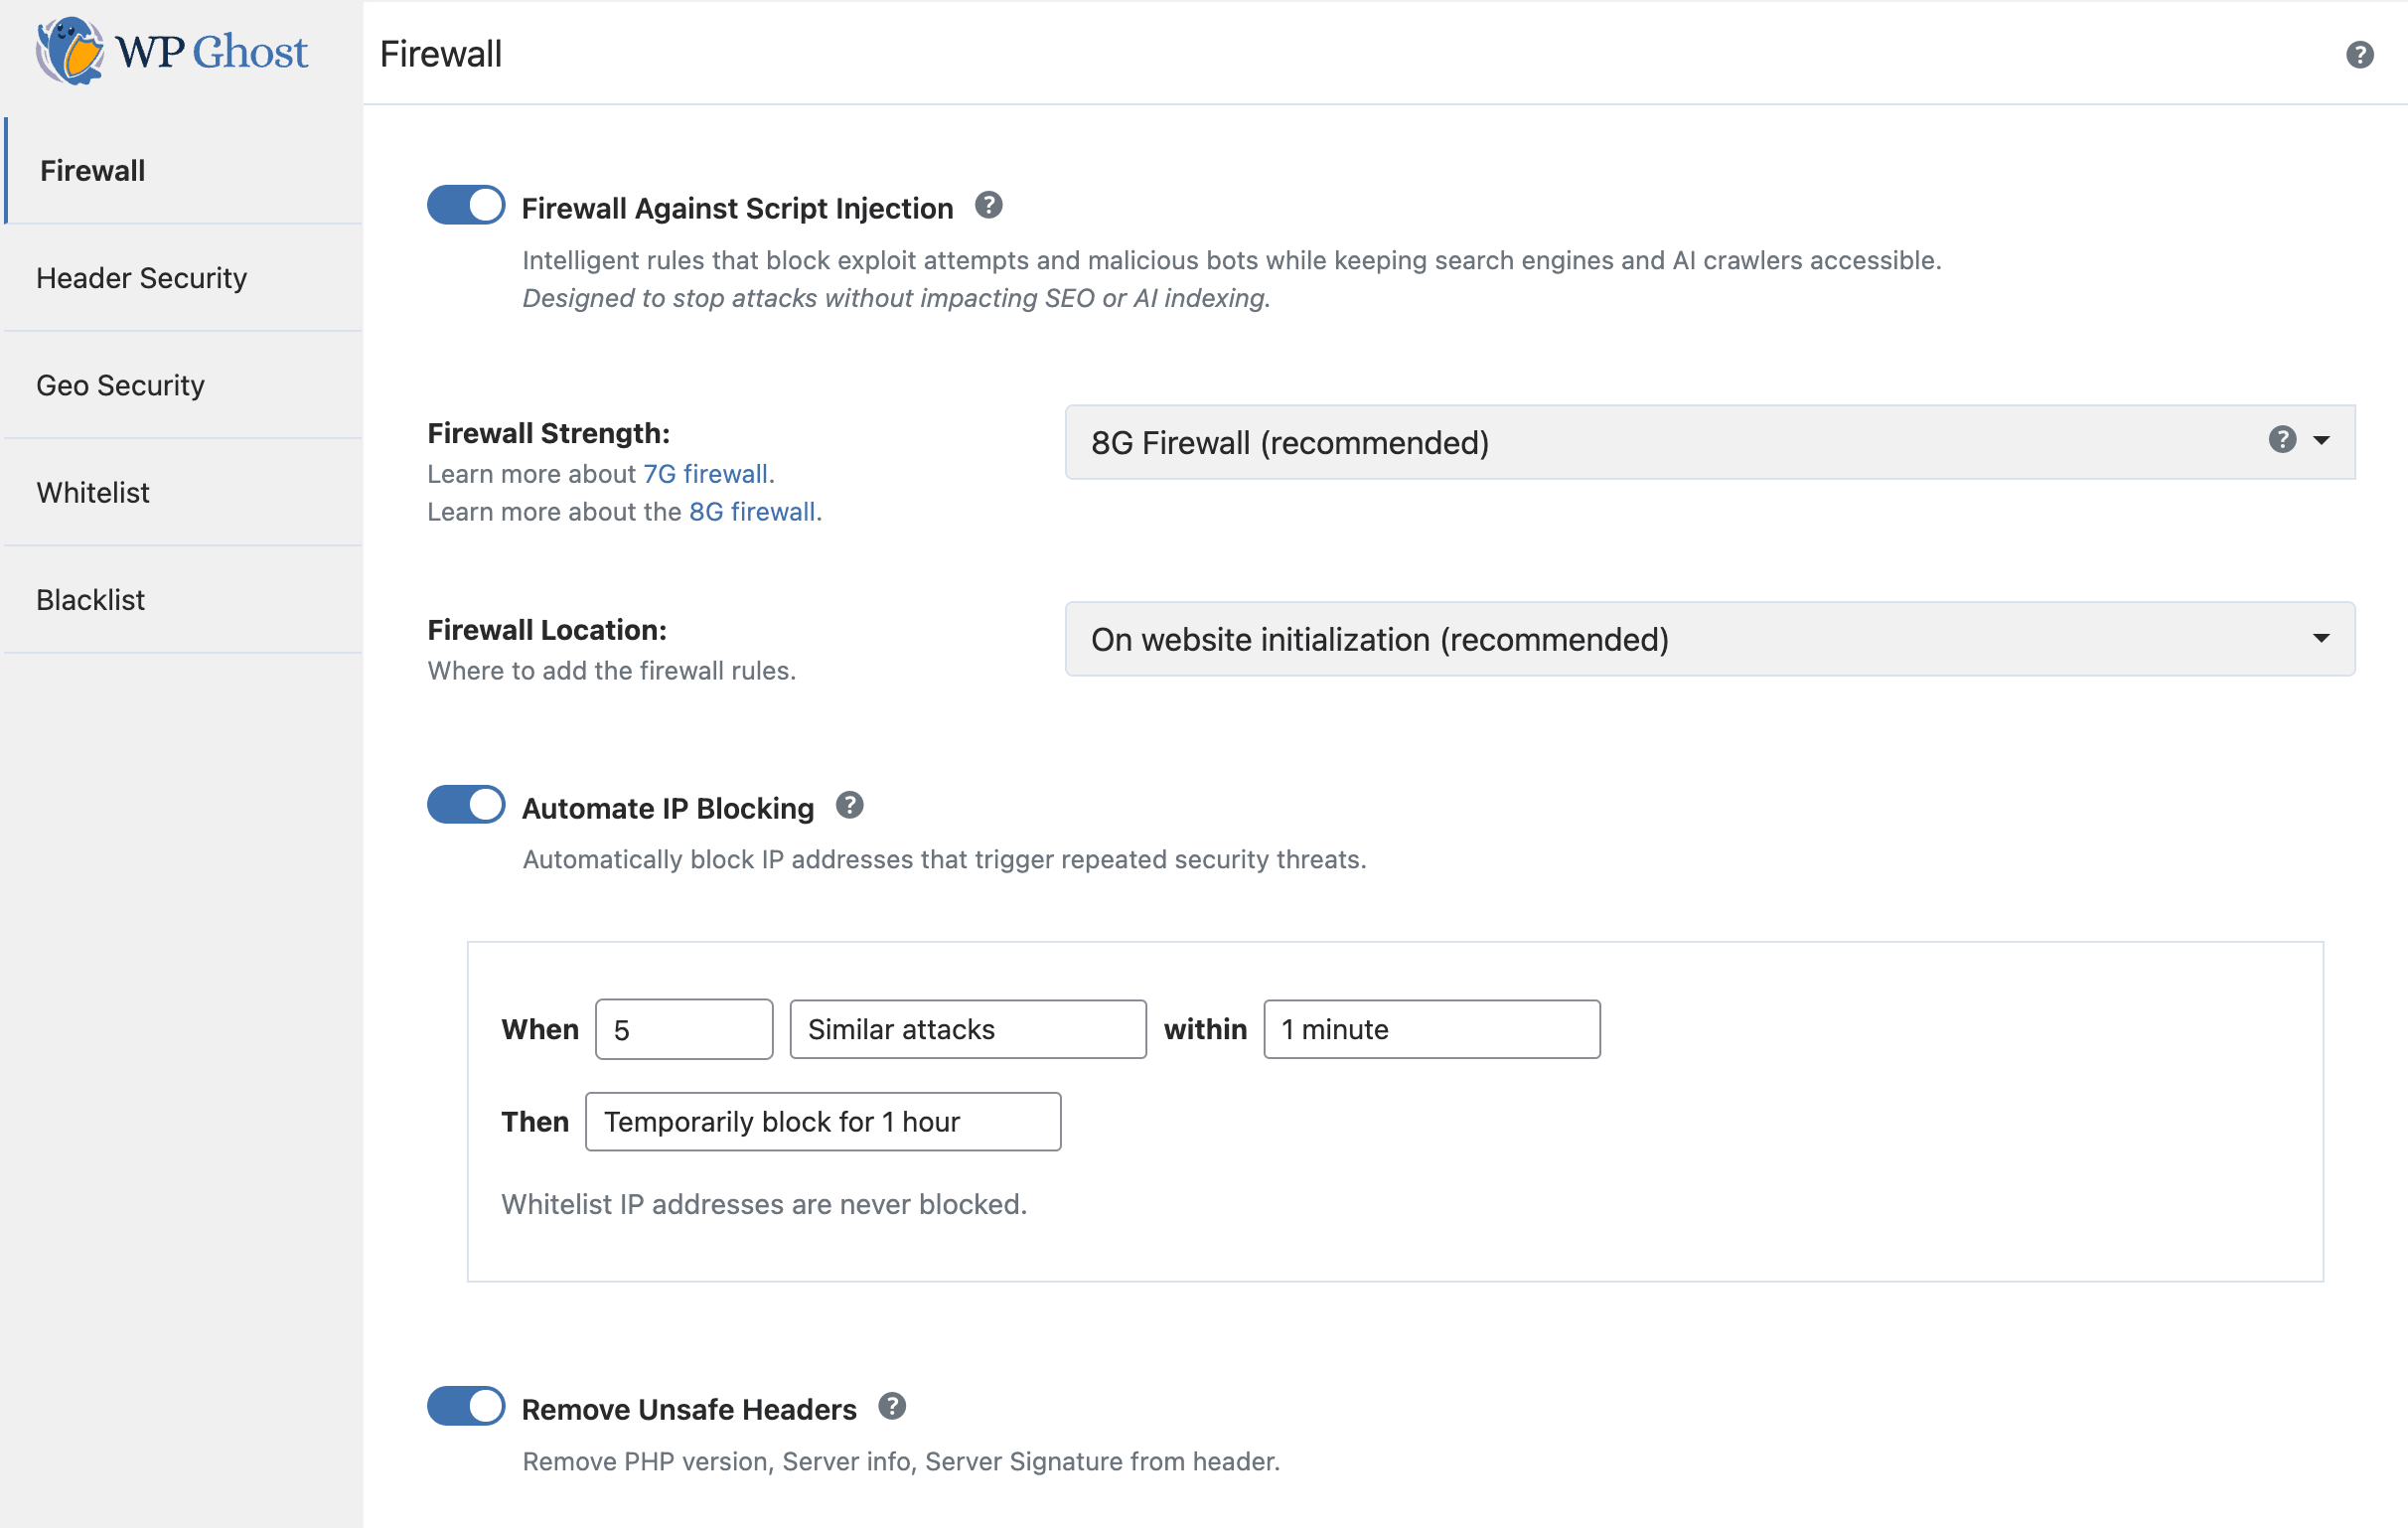
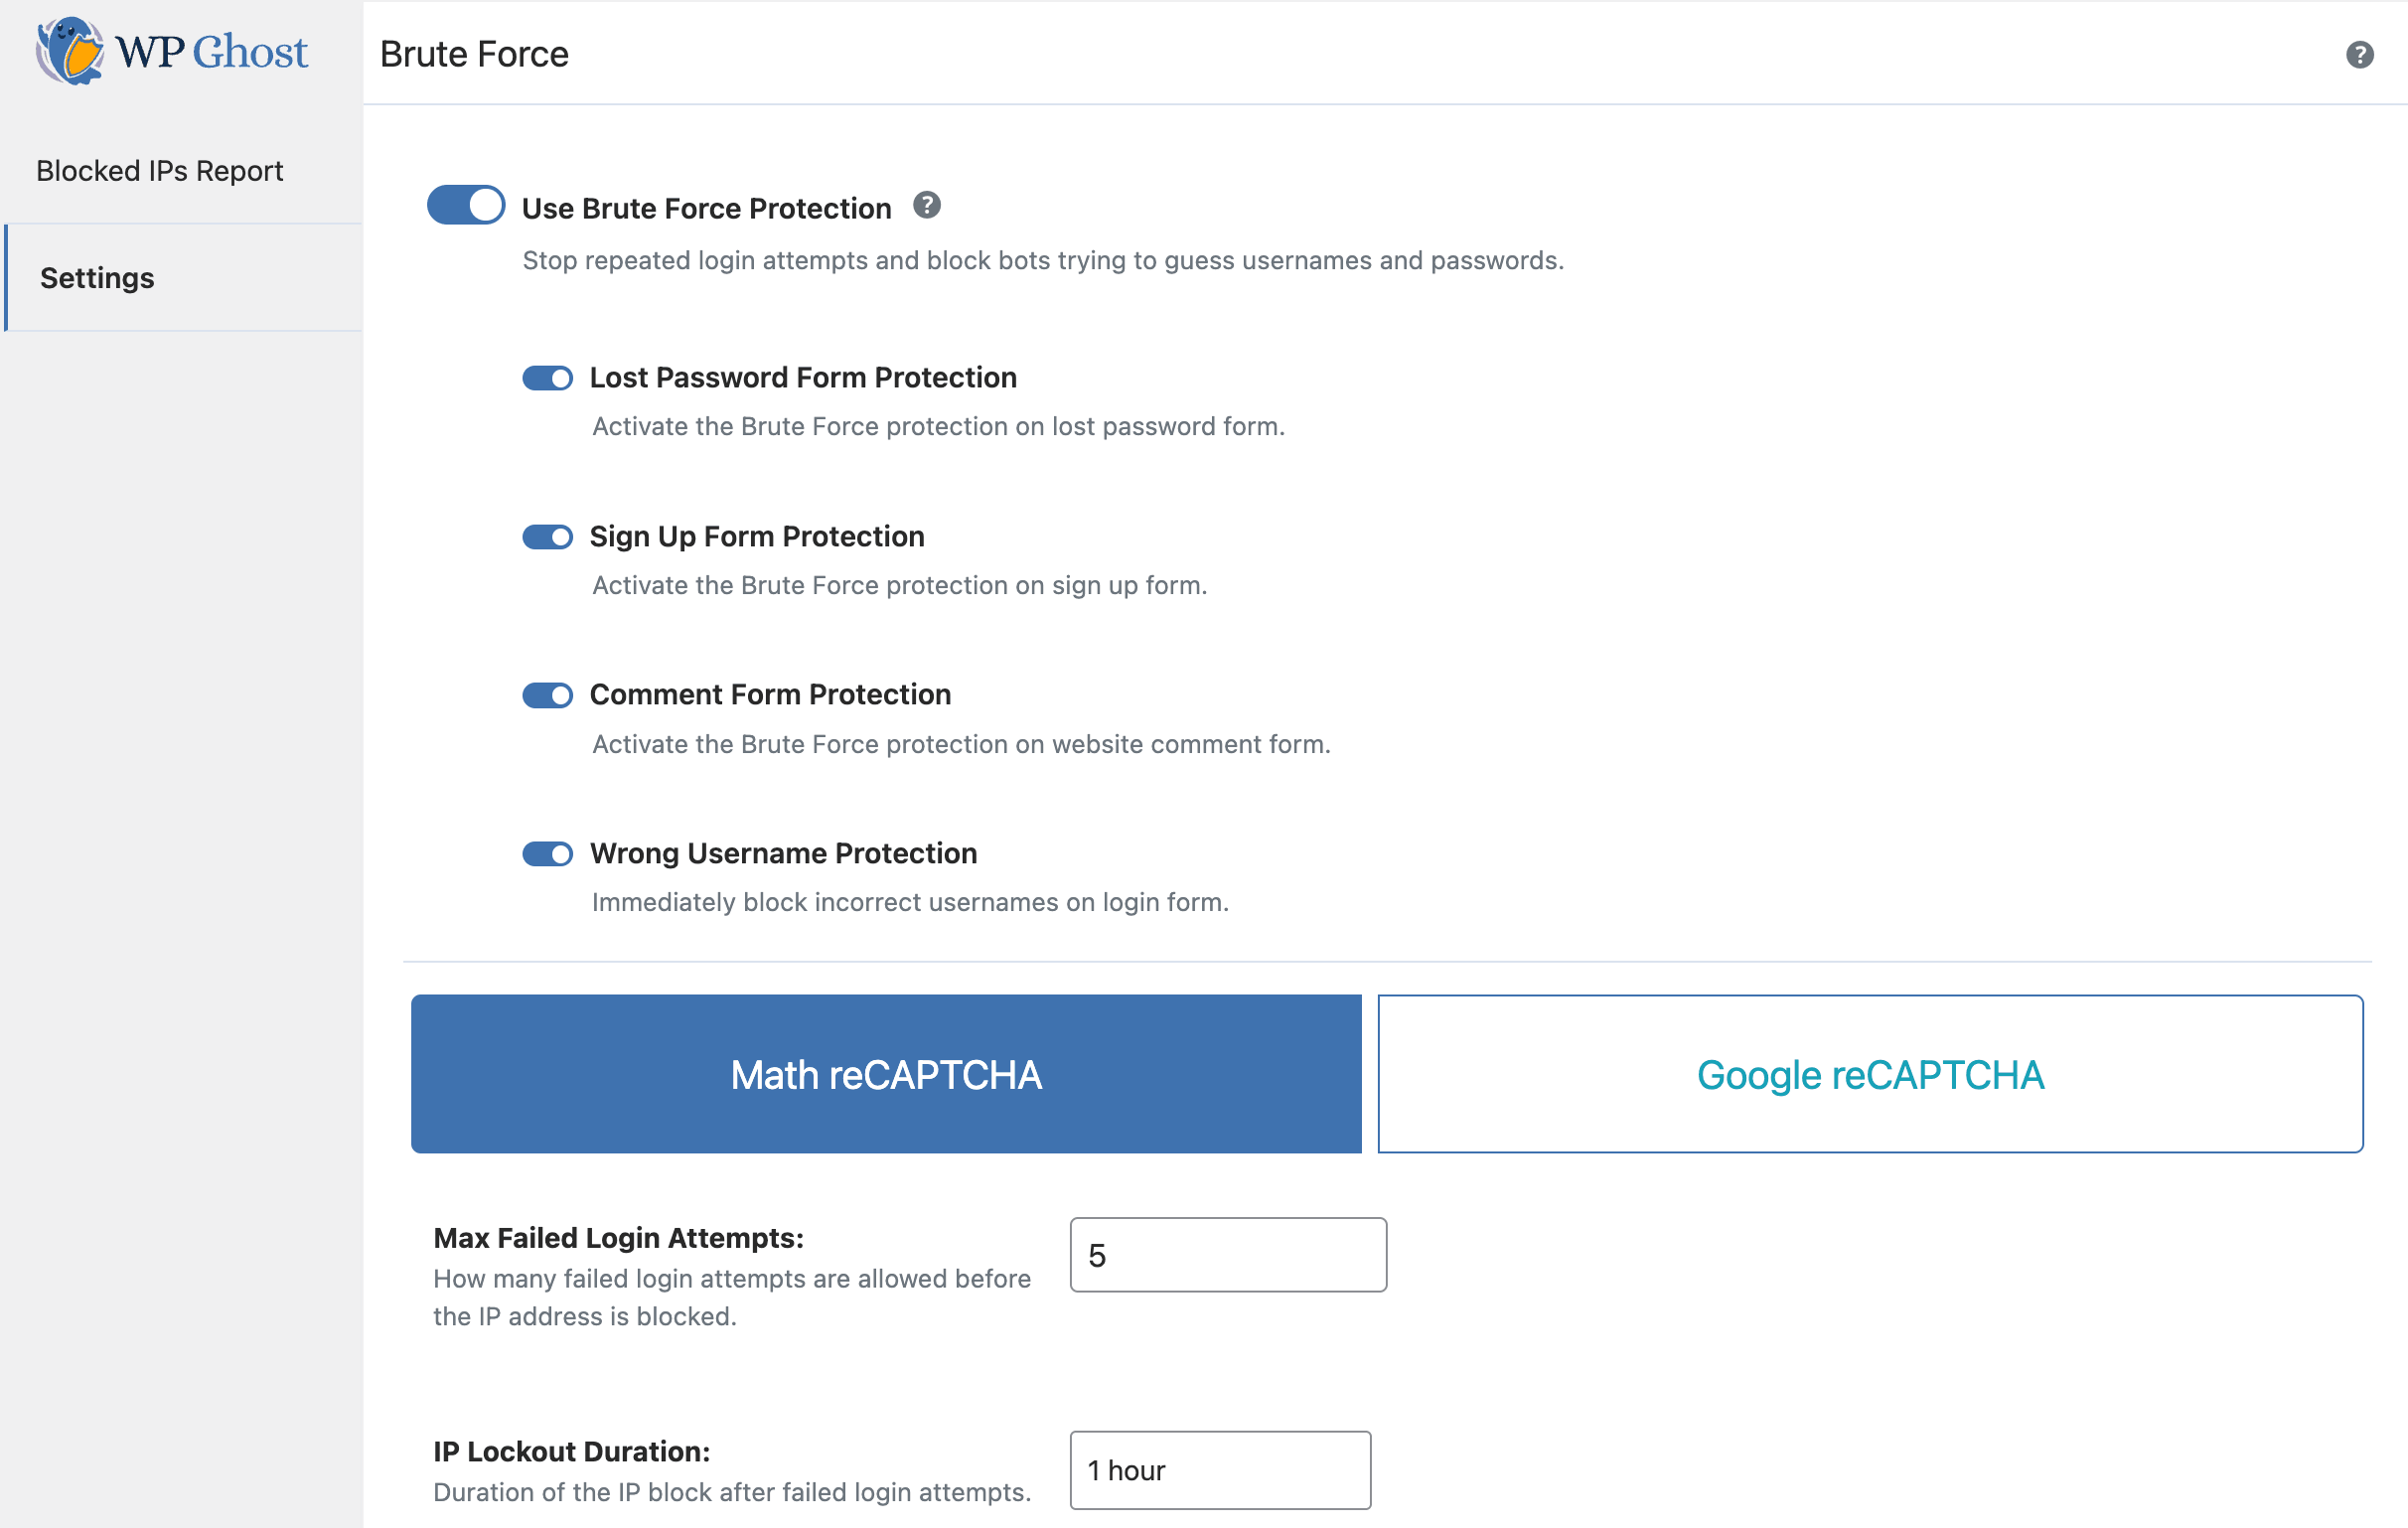
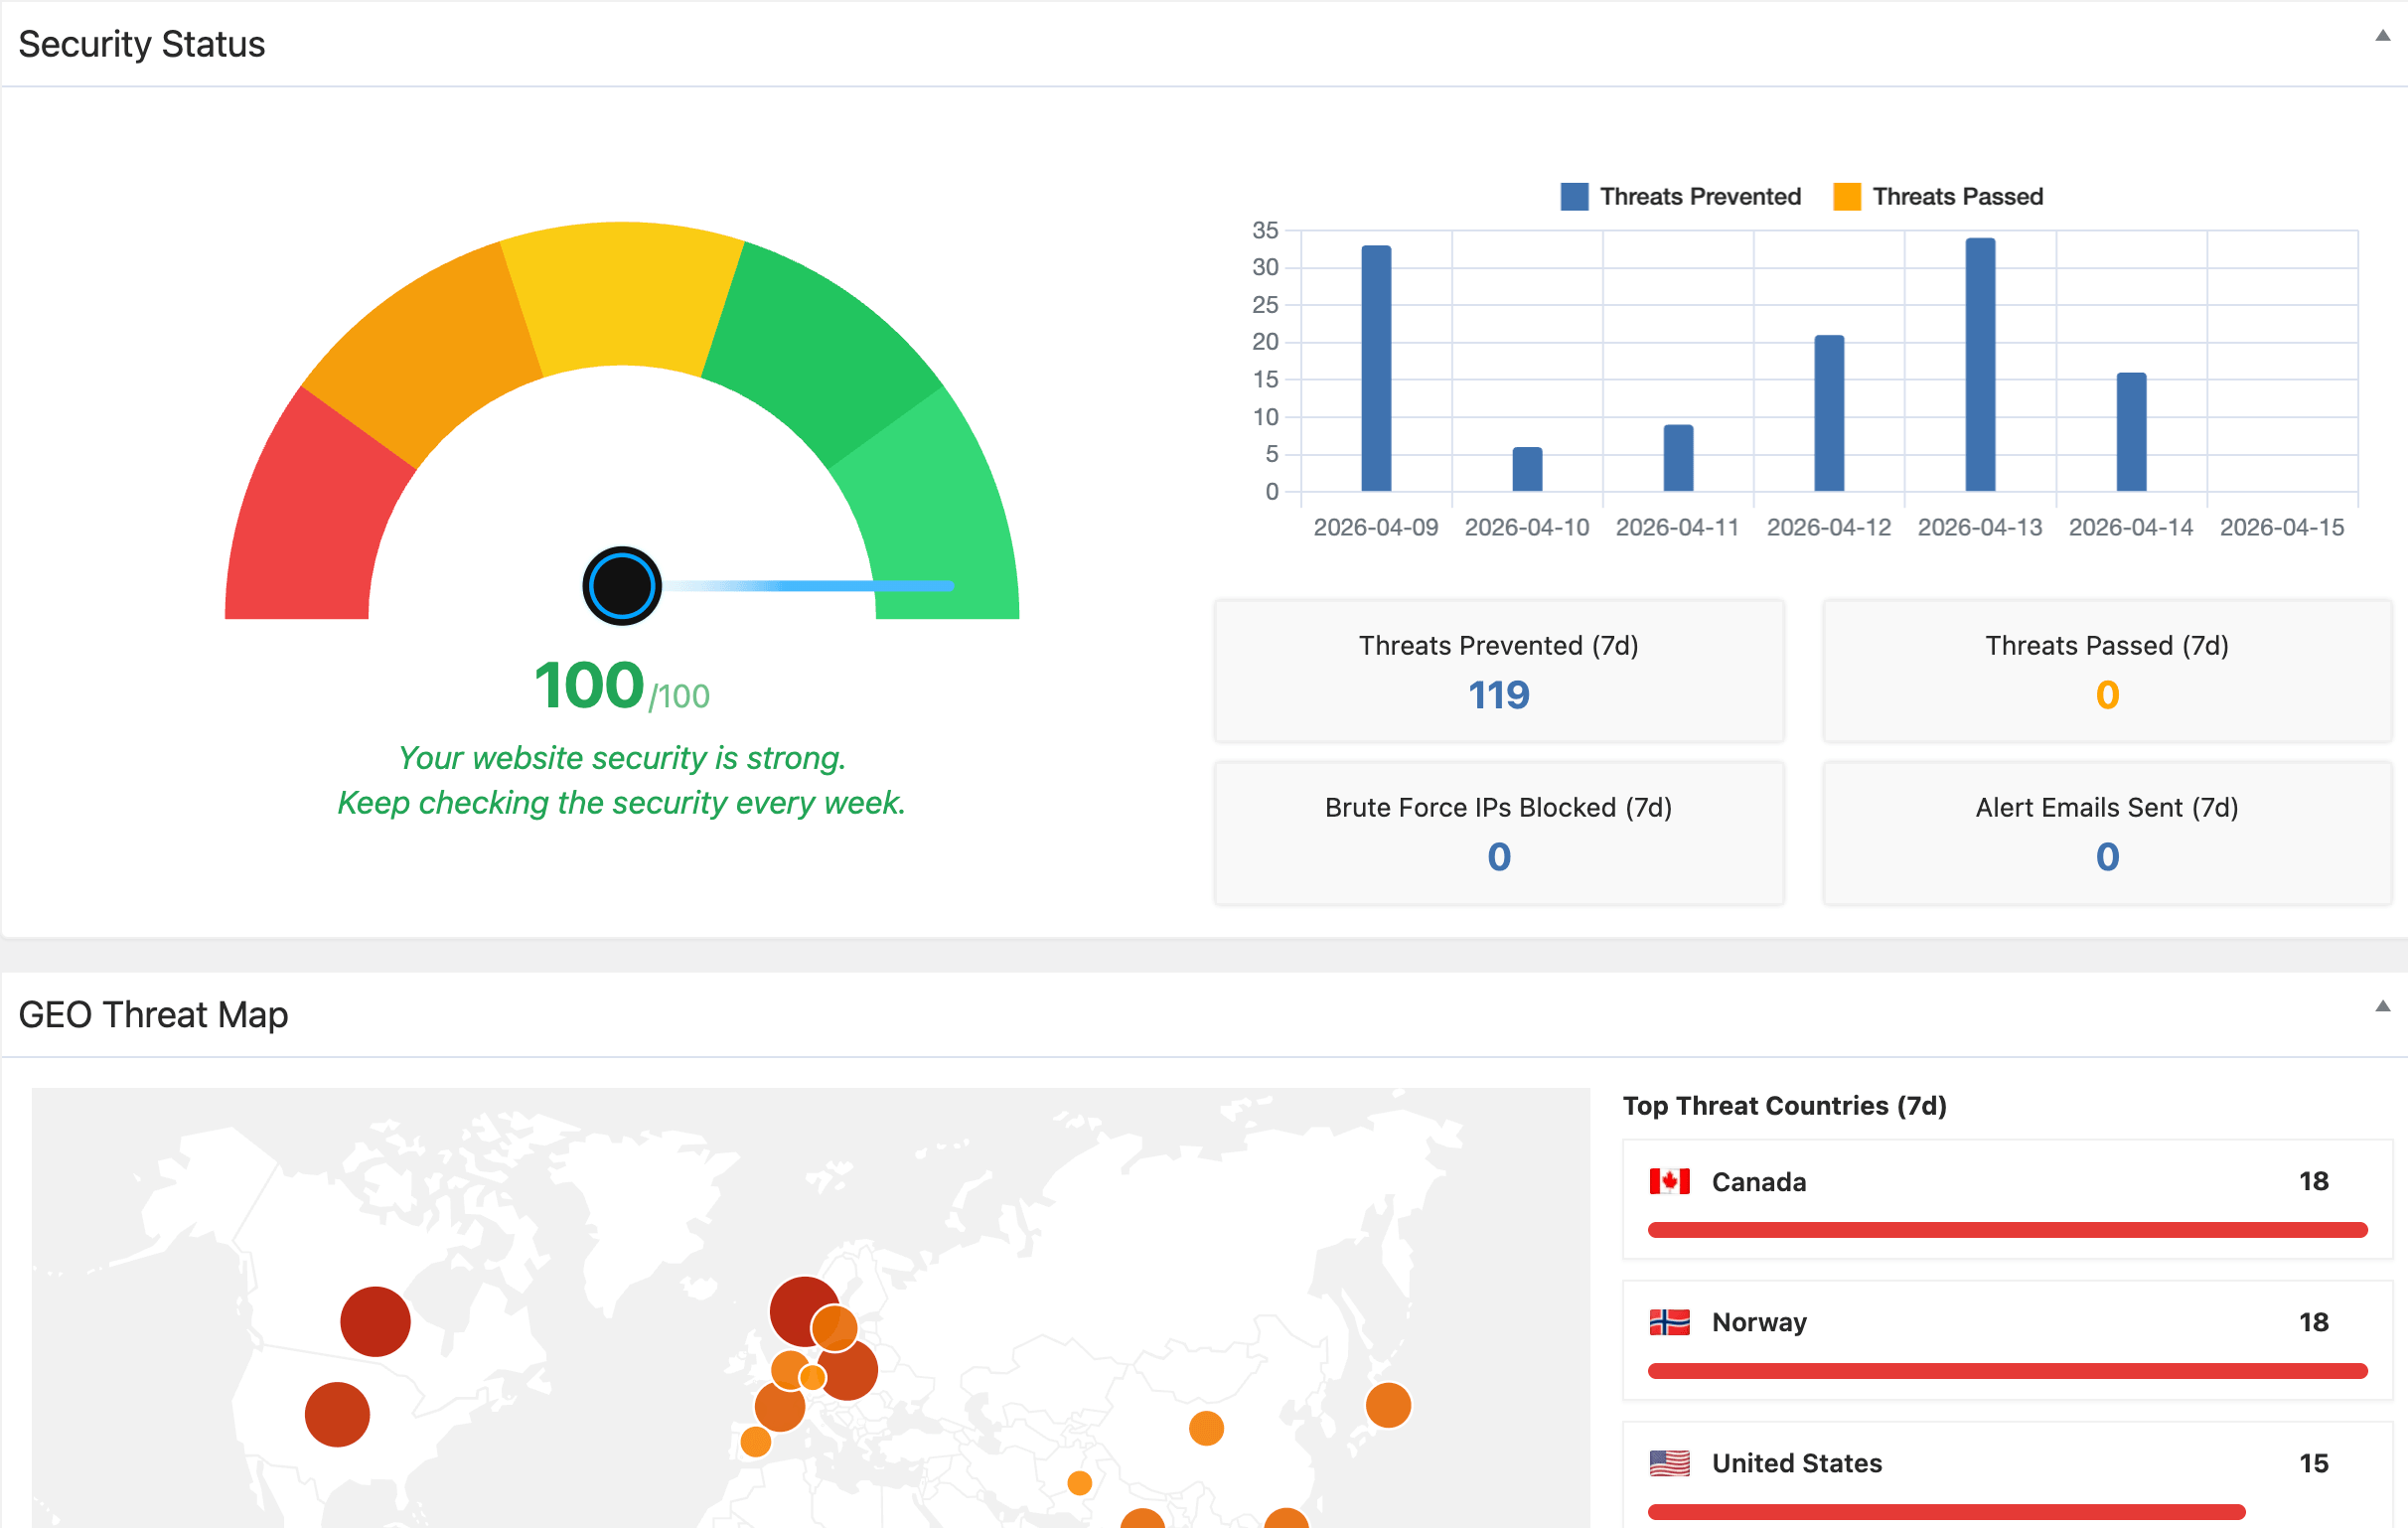
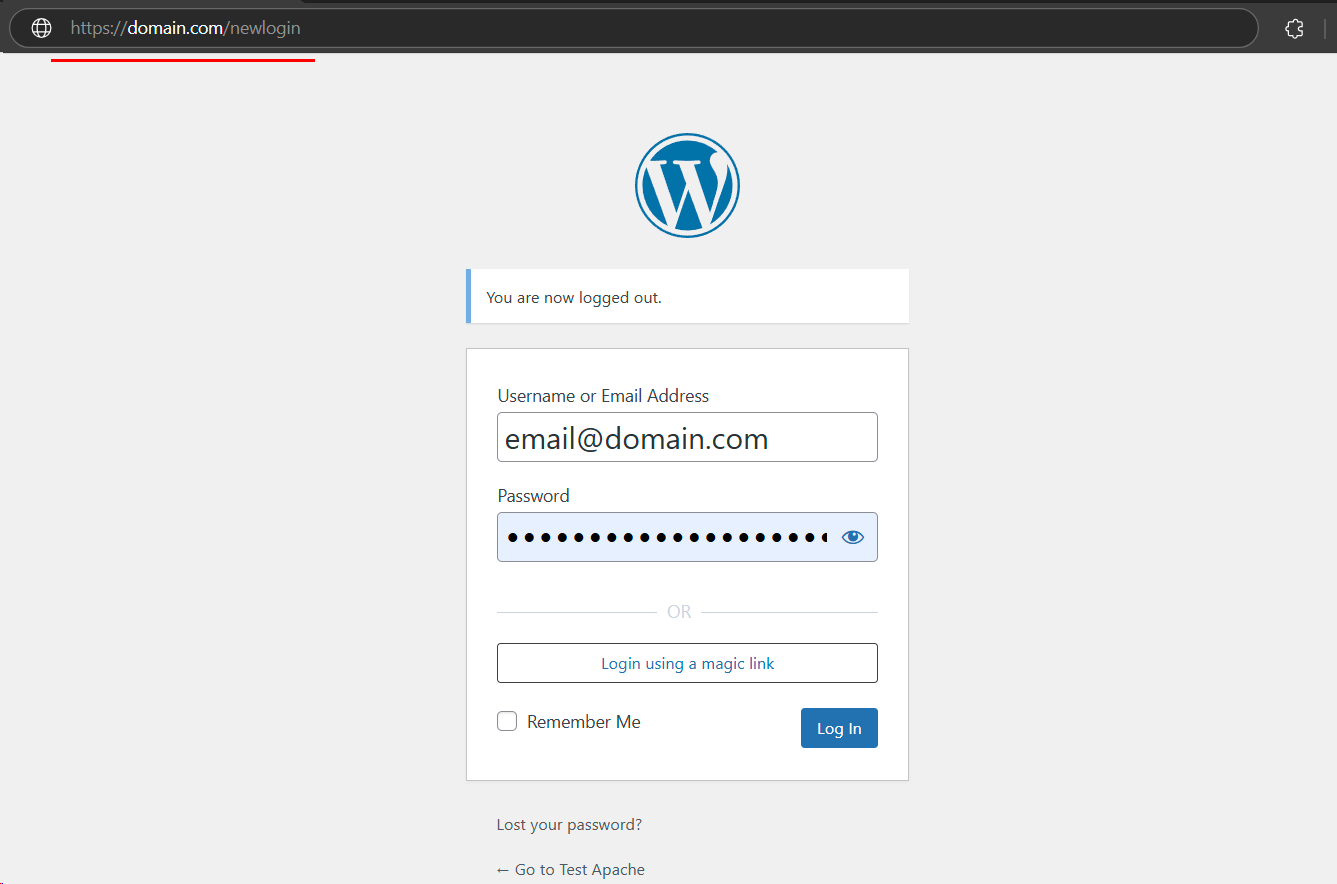
/newlogin).
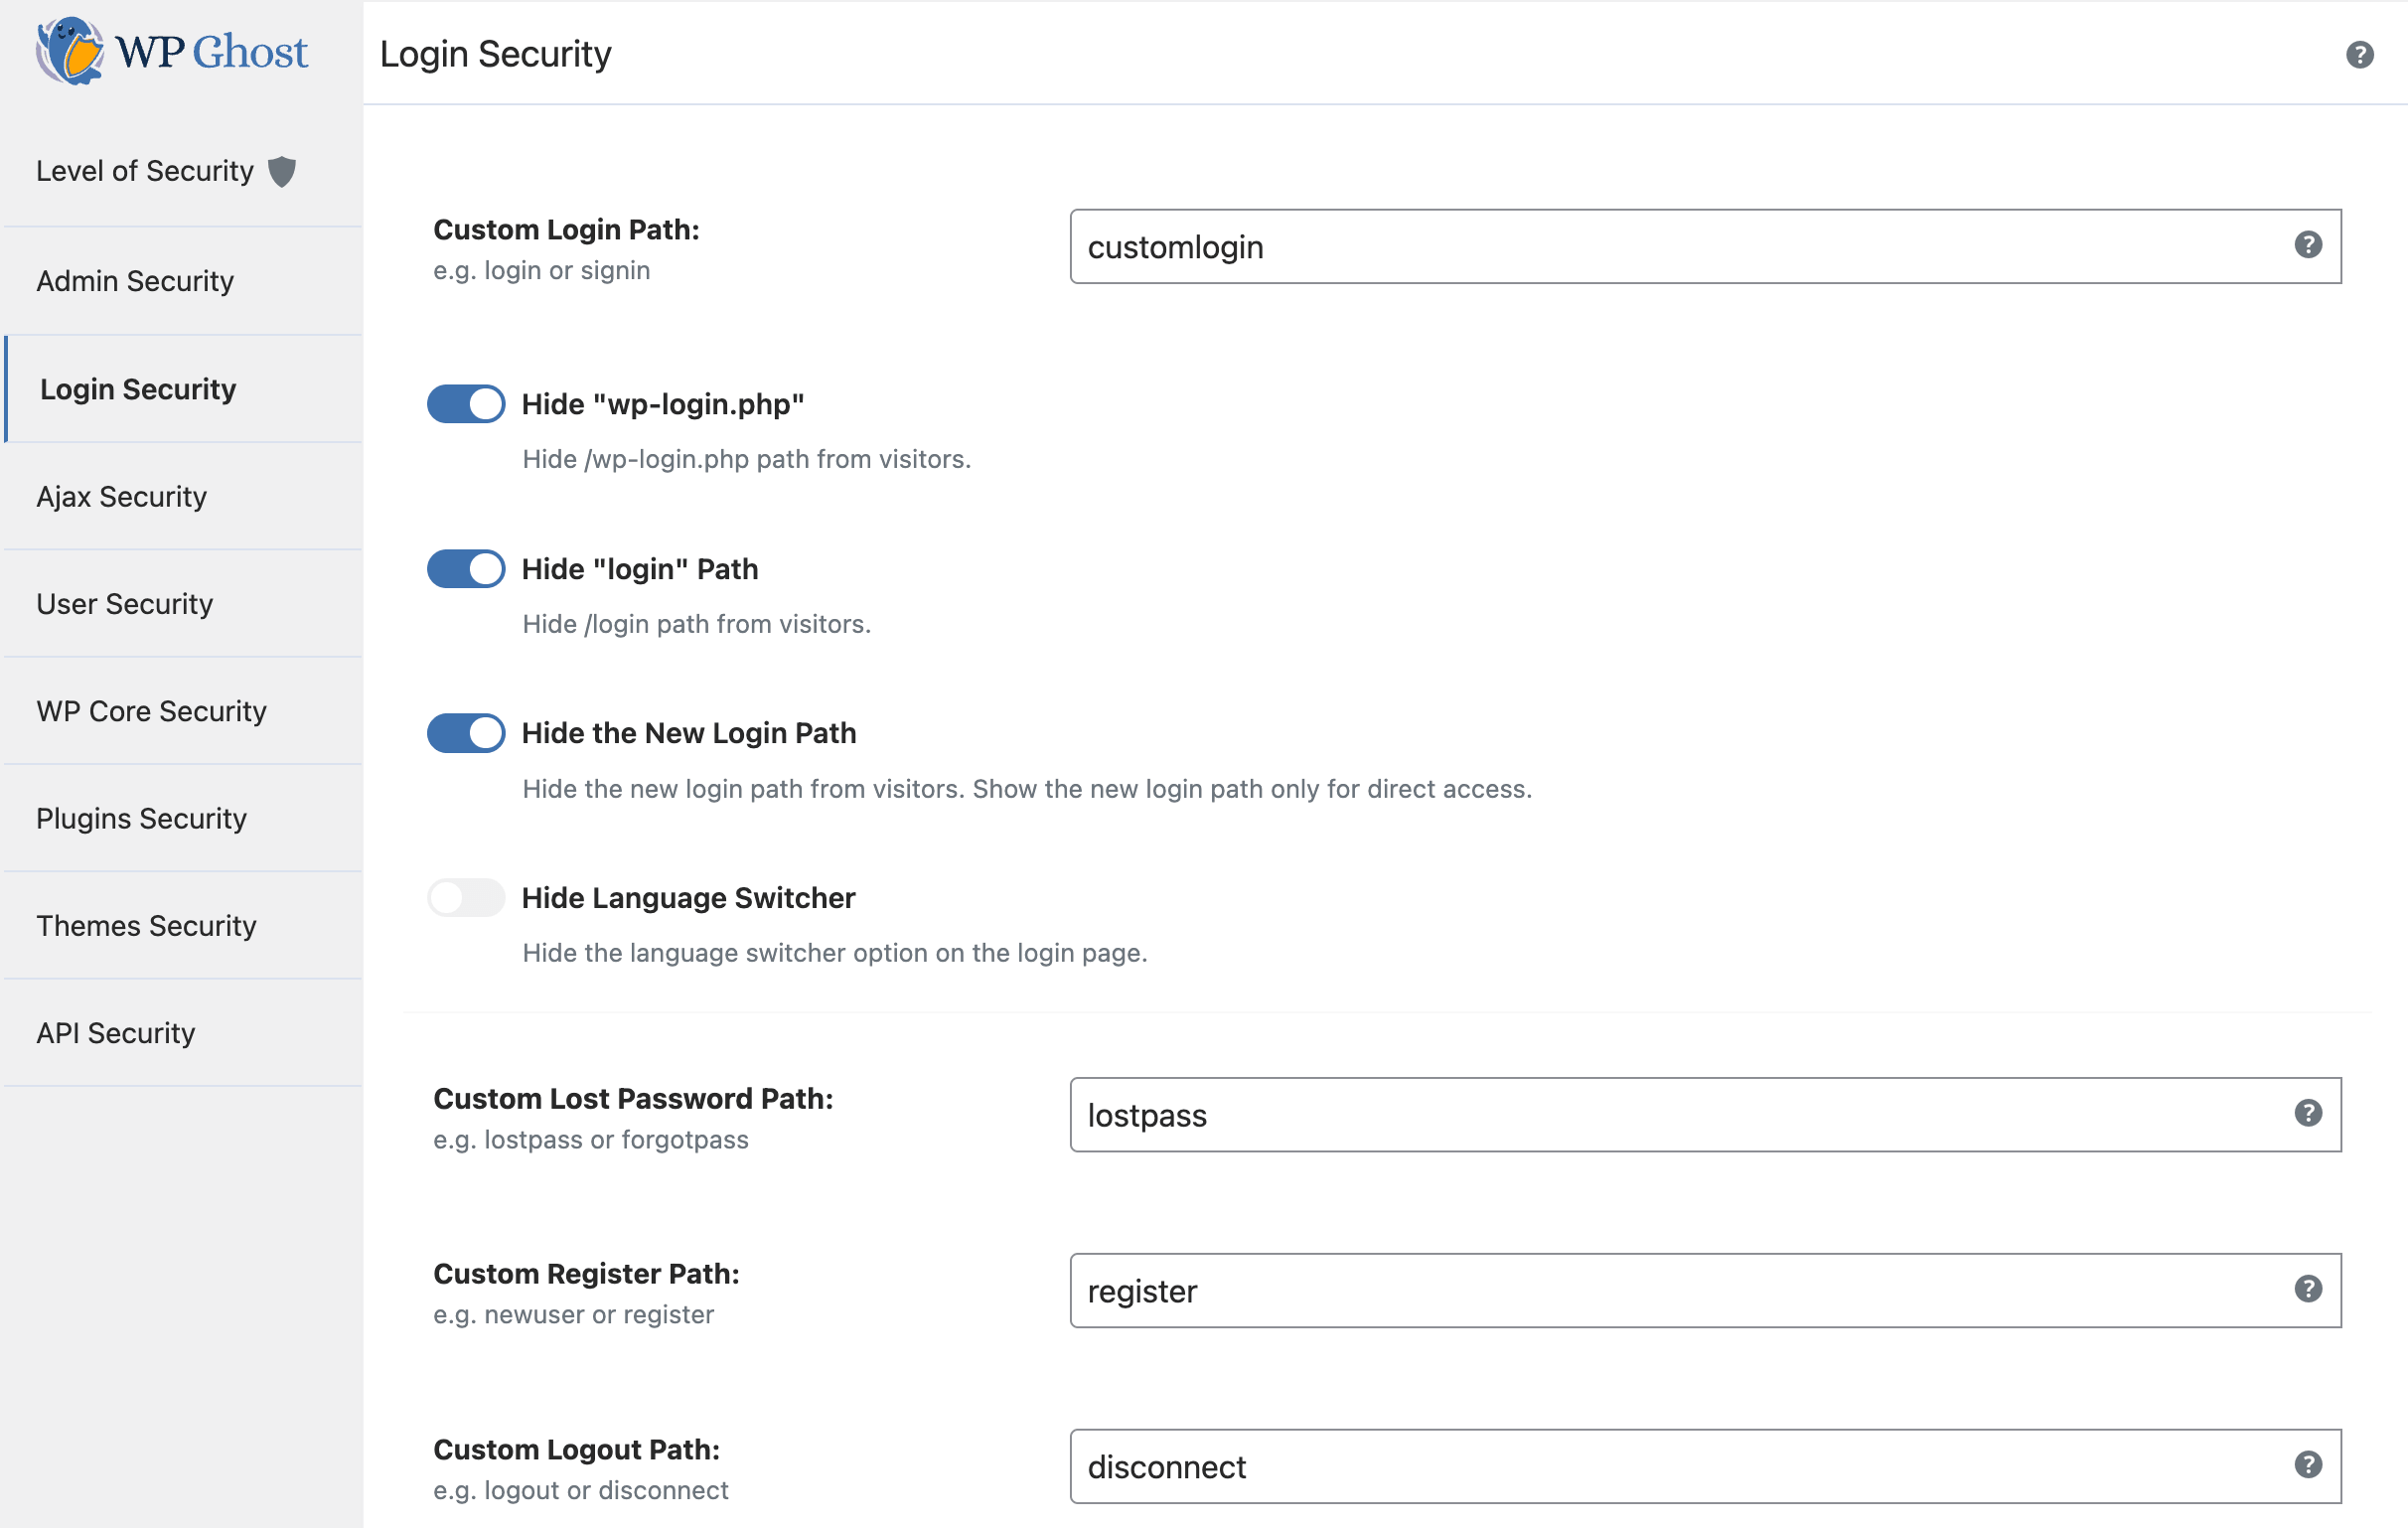
wp-login.php сада враћа грешку 404 да збуни хакерске ботове.
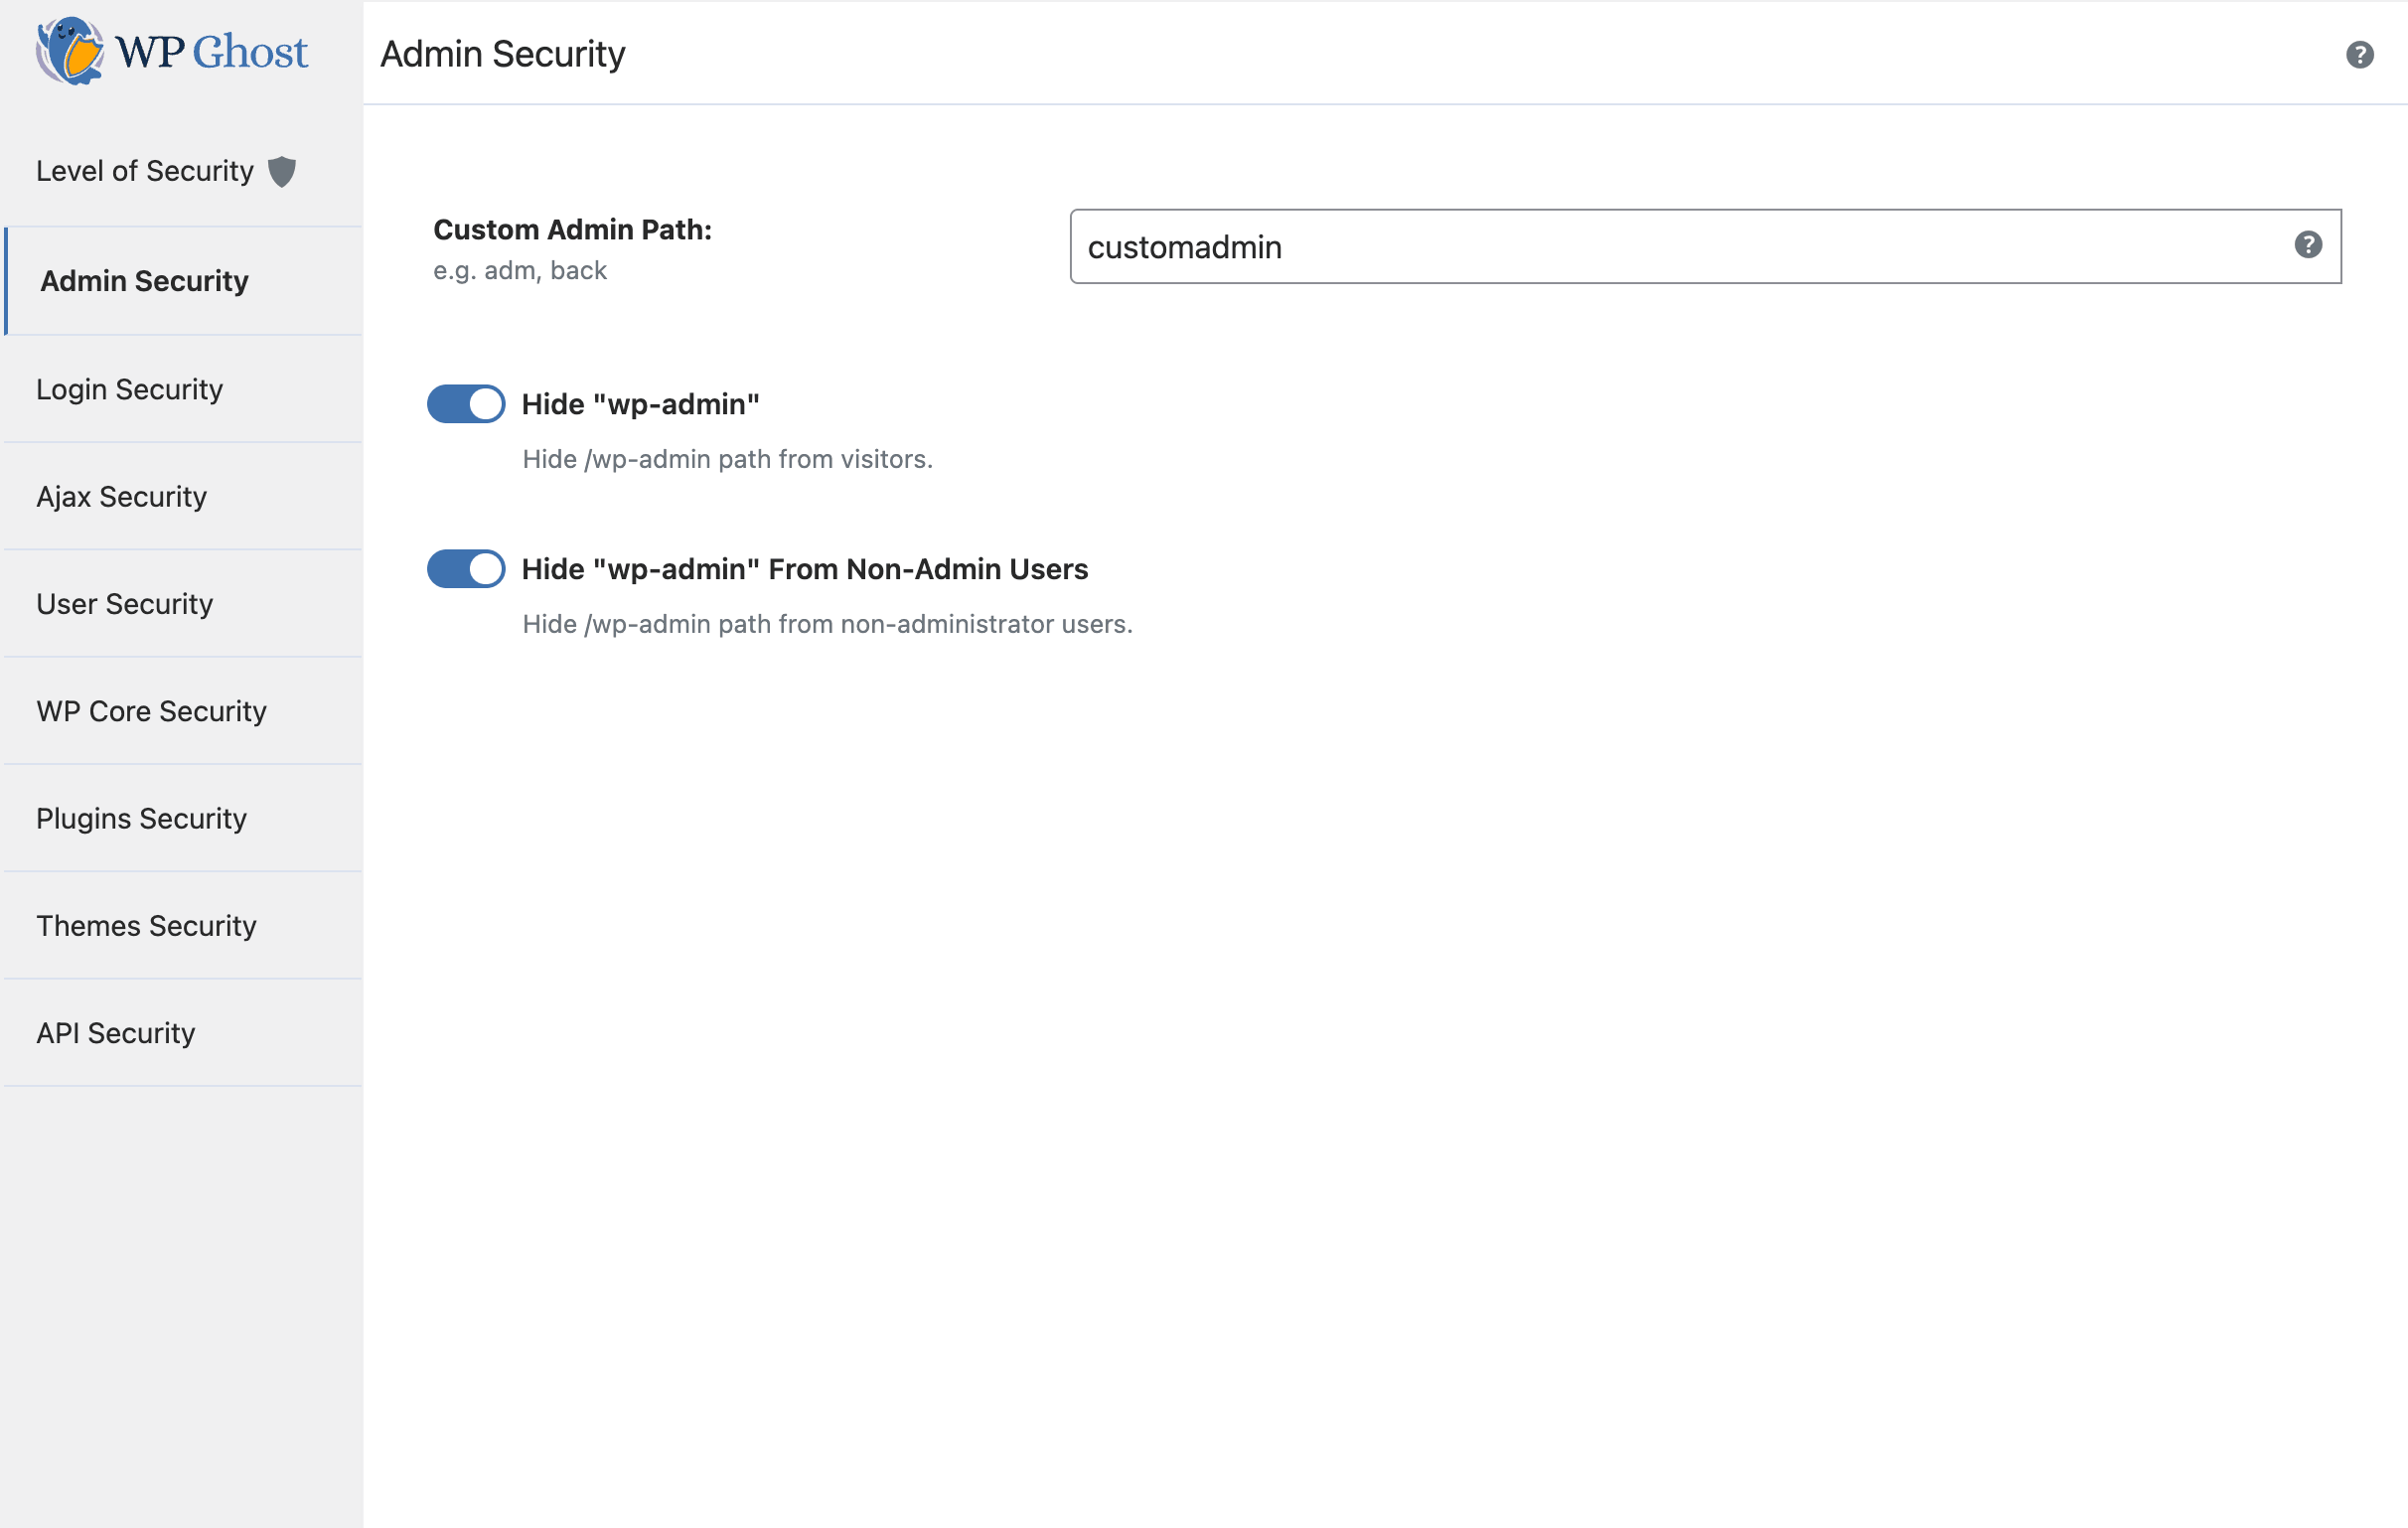
wp-admin потпуно је обезбеђена и сакривена од јавности.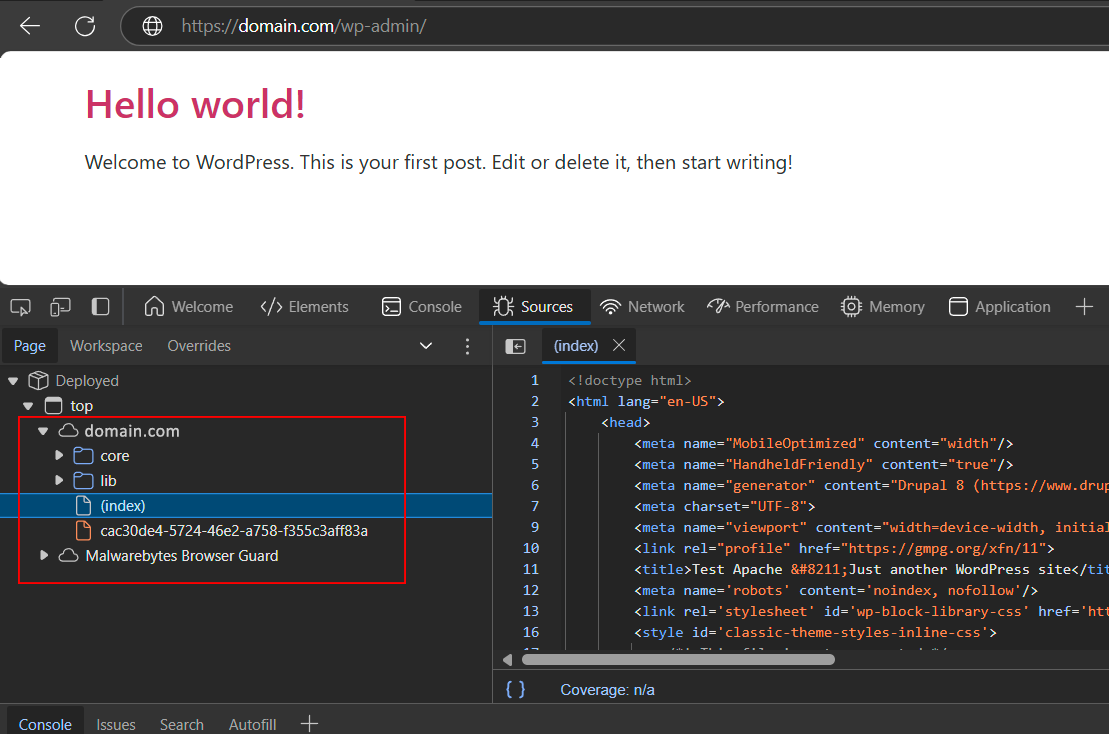
Постављање
Са Вордпресове контролне табле
1. корак: идите на Додаци > Додај нови. 2. корак: потражите „WP Ghost“. 3. корак: притисните „Постави сада“, а затим „Укључи“. 4. корак: идите на изборник WP Ghost у бочној траци. 5. корак: унесите своју адресу е-поште да бисте одмах добили бесплатни приступни жетон. 6. корак: пратите уграђени чаробњак за подешавање да бисте почели са ојачавањем путања.
Ручна поставка
1. корак: преузмите датотеку hide-my-wp.zip из Вордпресовог директоријума или са свог WP Ghost налога.
2. корак: пријавите се на Вордпресову контролну таблу као администратор.
3. корак: идите на Додаци > Додај нови > Отпреми додатак.
4. корак: изаберите .zip датотеку и притисните „Постави сада“.
5. корак: притисните „Укључи додатак“.
6. корак: повежите додатак помоћу своје адресе е-поште да бисте укључили безбедносне могућности.
Пријава безбедносне рањивости
Пронашли сте безбедносни проблем у WP Ghost-у? Пријавите га приватно кроз наш Patchstack програм управљаног откривања на patchstack.com/database/report или путем е-поште на security@hidemywpghost.com. Пријем пријаве потврђујемо у року од 48 сати, а откривање усклађујемо у року од 90 дана. Не објављујте појединости на форуму подршке пре него што објавимо исправку. Потпуна правила налазе се у датотеци SECURITY.md додатка, а компоненте трећих страна наведене су у sbom.json.
Период подршке: безбедносна ажурирања пружамо 5 година од објављивања сваког издања. Издање 7.0.11, објављено у септембру 2026, подржано је до септембра 2031. Постављање новијег издања продужава датум завршетка.
Ресурси и водичи
За напредна подешавања сервера и детаљна упутства посетите нашу потпуну документацију: Како поставити и подесити WP Ghost
WP Ghost база знања:
ЧПП
-
Да ли WP Ghost физички премешта или преименује моје Вордпресове датотеке?
-
Не. WP Ghost користи серверска правила преписивања високих перформанси (Nginx, Apache, IIS) за промену видљивих путања у изворном коду. Ваше стварне Вордпресове датотеке и фасцикле остају тачно тамо где јесу, без икаквог ризика за стабилност сајта или ажурирања основе.
-
Да ли је WP Ghost потпуно самостално решење?
-
За већину Вордпрес сајтова, да. Комбиновањем архитектонског ојачавања са 8G заштитним зидом и аутоматским блокирањем IP адреса, WP Ghost неутралише аутоматизовано извиђање и покушаје грубом силом, који чине више од 90% стварних напада. Пружа темељну одбрану која је често довољна сама по себи, а остаје потпуно усаглашен са стратегијама „дубинске одбране“ које укључују скенере злонамерног софтвера или праћење целовитости датотека.
-
Шта су ВИ објашњења безбедности?
-
Безбедносни скенери вам говоре шта није у реду. ВИ објашњења безбедности говоре вам шта то значи за ваш веб сајт. WP Ghost шаље ваше налазе на анализу заједно са кратким описом подешавања сајта: врстом сервера, да ли су правила преписивања активна, да ли је у датотеку подешавања могуће уписивати и вашим безбедносним режимом. Враћа објашњење сваког налаза једноставним језиком, једну одређену радњу коју треба предузети и редослед приоритета заснован на ономе што стварно излаже ваш сајт. Отворите „Појединости“ на било ком налазу да бисте прочитали образложење. Прочитајте више на wpghost.com.
-
Који подаци се шаљу када користим ВИ објашњења безбедности?
-
Шаљу се само налази који су већ на страници провере безбедности и кратак опис вашег подешавања: врста сервера, да ли је у датотеку подешавања могуће уписивати, да ли правила постоје, да ли је постављен додатак за кеширање, ваш безбедносни режим и број мапираних датотека. Садржај страница, кориснички подаци, лозинке или садржај базе података никада се не шаљу. Могућност је потпуно добровољна; ништа се не преноси док не притиснете дугме.
-
Да ли WP Ghost ради и без ВИ?
-
Потпуно. Скенирање провере безбедности, оцена 0–100, списак по приоритетима, опсези озбиљности, све појединости задатака и цео поступак дијагнозе и поправке Ghost Doctor-а раде на вашем серверу и не захтевају везу. ВИ објашњења безбедности само додају текст. За њихово коришћење потребни су повезан WP Ghost налог, активна претплата и месечна квота провера. Страница тачно приказује колико вам је преостало.
-
Да ли је усаглашен са другим безбедносним додацима за Вордпрес?
-
Да. WP Ghost је осмишљен као ваша одбрана „спољног периметра“. Савршено ради уз скенере злонамерног софтвера и реактивне безбедносне алатке као што су Wordfence, Sucuri или Solid Security. Примењујући најпре безбедност путања, WP Ghost зауставља ботове пре него што се приближе довољно да би их скенирали други додаци.
-
Да ли ће промена путања утицати на мој SEO или позиције на Google-у?
-
Нипошто. WP Ghost аутоматски обрађује мапирање за Sitemap.xml и Robots.txt. Тако Google и други претраживачи могу савршено да индексирају ваш садржај, док злонамерни ботови добијају грешку 404 када испитују ваше системске путање.
-
Која је разлика између безбедности путања и „безбедности кроз прикривање“?
-
Прикривање је као да кључ сакријете испод отирача. Безбедност путања је стратегија архитектонског ојачавања, као да врата преместите на безбедно, јединствено место и промените браву. То је признати технички стандард ојачавања који користе сајтови на нивоу предузећа да би спречили извиђање ботова.
-
Да ли WP Ghost ради на WP мрежи сајтова и различитим врстама сервера?
-
Да. Додатак је потпуно усаглашен са WP мрежом сајтова (подешавање на нивоу целе мреже) и подржава Apache, Nginx, IIS и LiteSpeed сервере.
-
Како да подесим WP Ghost на Nginx серверу?
-
WP Ghost у потпуности подржава Nginx. Пошто Nginx не користи .htaccess, бићете вођени да створена правила преписивања ручно додате у датотеку nginx.conf. Пружамо посебна упутства за Kinsta, RunCloud, CloudPanel, CWP7, AAPanel и Ploi.io.
-
Моја тема се не учитава исправно након промене путања. Шта да радим?
-
Ово се обично дешава када серверска правила преписивања још нису активна.
- Очистите кеш: очистите кеш Вордпреса и свако кеширање на серверу (Varnish, Nginx FastCGI).
- Ручна преписивања: ако у датотеку подешавања сервера није могуће уписивати, умножите правила из WP Ghost-а и ручно их додајте у .htaccess или nginx.conf.
- Поново покрените Nginx: ако користите Nginx, морате поново учитати/покренути услугу након чувања подешавања.
- Бесплатна подршка: ако се проблем настави, обратите нам се и бесплатно ћемо подесити додатак уместо вас.
-
Немам приступ или не могу да се сетим произвољног URL-а за пријаву. Како да поново уђем?
-
- Безбедни URL: користите текстуалну датотеку „Безбедни URL“ која је аутоматски створена и преузета када сте сачували подешавања.
- Ручно враћање: приступите серверу преко FTP-а/SFTP-а и преименујте фасциклу /wp-content/plugins/hide-my-wp у нешто друго. Тако се промене путања привремено искључују и можете се пријавити преко подразумеване wp-login.php.
-
Да ли WP Ghost ради за веб сајтове на WordPress.com?
-
Због ограничене инфраструктуре управљаног хостинга WordPress.com, не можете мењати путање администрације и пријаве. Ипак, WP Ghost и даље можете користити за ојачавање сајта, 8G заштитни зид, потврду идентитета приступним кључем и друге могућности спречавања хаковања.
-
Да ли је додатак WP Ghost бесплатан?
-
Да. Lite издање WP Ghost-а је увек бесплатно и садржи основна безбедносна ажурирања за Вордпрес. Да бисте откључали напредне могућности као што су аутоматско блокирање IP адреса, географска безбедност и праћење у облаку, можете надоградити на WP Ghost Premium.
-
Како да сакријем свој сајт од детектора Вордпрес тема?
-
Коришћењем безбедности путања за промену уобичајених фасцикли (plugins, themes, wp-content) можете успешно неутралисати већину аутоматизованих детектора. За детаљан приступ потпуној анонимности прочитајте наш водич: How to Hide Your Site From WordPress Theme Detectors.
-
Да ли је овај додатак довољан да заштити мој веб сајт од свих хакера?
-
WP Ghost пружа врхунску проактивну одбрану неутралисањем фазе извиђања напада. Док бесплатно издање блокира већину саобраћаја ботова, премијум издање препоручујемо за напредну заштиту од грубе силе и аутоматизовану анализу опасности.
-
Како да променим Вордпресове путање у области контролне табле администрације?
-
WP Ghost подразумевано мења путање само у јавном делу ради највеће усаглашености. Да бисте ојачали и контролну таблу администрације, додајте define(‘HMW_ALWAYS_CHANGE_PATHS’, true); у датотеку wp-config.php и поново сачувајте подешавања.
-
Да ли WP Ghost садржи оцену безбедности?
-
Да. WP Ghost 7.0 садржи оцену безбедносне оптимизације од 0 до 100 која тачно показује колико је ваш сајт ојачан. Оцена се аутоматски ажурира како укључујете могућности и завршавате безбедносне задатке. Приказује се на контролној табли прегледа и на страници провере безбедности, и као визуелни показивач и као бројчана вредност.
-
Могу ли да прилагодим Вордпрес страницу за пријаву помоћу WP Ghost-а?
-
Да. WP Ghost садржи дизајнер странице за пријаву који вам омогућава да безбедној страници за пријаву додате свој логотип, слику позадине и боје бренда. Садржи 12 предодређених распореда и 10 предодређених шема боја. Дизајнер ради са вашим произвољним URL-ом за пријаву, тако да се ваша брендирана страница испоручује на сакривеној путањи уместо на подразумеваној wp-login.php.
-
Да ли WP Ghost штити мој садржај од ботова за обуку ВИ?
-
WP Ghost Premium садржи могућност ВИ заштите ауторских права која на нивоу заштитног зида блокира више од 30 пописивача за обуку ВИ, укључујући GPTBot, ClaudeBot, PerplexityBot, CCBot и Bytespider. Такође аутоматски додаје правила Disallow у ваш robots.txt. Ово штити ваш лиценцирани садржај од коришћења за обуку ВИ модела, без утицаја на уобичајену видљивост у претрагама Google-а, Bing-а или Yahoo-а. Списак пописивача аутоматски се ажурира са сваким издањем додатка.
Рецензије


Сарадници и градитељи
„Hide My WP Ghost – безбедност и заштитни зид“ је софтвер отвореног кода. Следећи људи су допринели овом додатку.
Сарадници
„Hide My WP Ghost – безбедност и заштитни зид“ је преведен на 6 језика. Хвала преводиоцима на њиховим доприносима.
Преведите „Hide My WP Ghost – безбедност и заштитни зид“ на свој језик.
Заинтересовани сте за развој?
Прегледајте кôд, погледајте SVN складиште или се претплатите на дневник развоја преко RSS-а.
Дневник измена
7.0.13 (3. окт 2026)
- Ново — недељни сажетак е-поштом блокираних претњи, пријава и блокираних IP адреса. Укључите или искључите у Напредно, Обавештења.
- Ново — проверите ваше reCAPTCHA кључеве на страници за сузбијање сирове силе без одјављивања.
- Ново — WooCommerce заштита плаћања ограничава поновљене покушаје плаћања и неуспела плаћања са исте IP адресе, како би се зауставило тестирање картица.
- Ново — обавештење е-поштом када је дневник активности или дневник претњи искључен.
- Ажурирање — reCAPTCHA v2 држи дугме за пријаву онемогућеним све док поље није означено.
- Ажурирање — заштита од десног притиска мишем, копирања и лепљења сада прескаче поља формулара, тако да посетиоци могу да попуњавају и лепе у формуларе.
- Ажурирање — заштитни зид и заштита од сирове силе сада се извршавају на захтевима са непровереним колачићем за пријаву, тако да лажни колачић не може да их заобиђе.
- Ажурирање — 6G заштитни зид сада такође проверава ниску упита у захтевима прегледача.
- Ажурирање — математичко питање при пријави користи једнократни жиг, тако да се одговор не може поново искористити.
- Исправка — везе за привремену пријаву и магичну пријаву истичу исправно на PHP 8.
- Исправка — оштећени бели списак заштитног зида више не изазива кобну грешку.
7.0.12 (29. септембар 2026.)
- Ново – Насумичан статички број сада има могућност „Врста насумичног броја“: насумично издање за сваку датотеку које се мења када се промени издање датотеке
- Исправка – reCAPTCHA V3 и Enterprise сада додају свој жетон у обрасце за пријаву направљене градитељима страница као што је Elementor
- Исправка – reCAPTCHA V3 и Enterprise више не мењају нити поново шаљу друге обрасце на истој страници
- Исправка – Када је подршка за WooCommerce искључена, WooCommerce пријава се више не одбија уз „Неважећа ReCaptcha“
- Исправка – CSS и JS датотеке које испоручује додатак сада шаљу важеће заглавље Content-Type
- Исправка – Насумичан статички број више не чува нови број у бази података при сваком прегледу странице пријављеног корисника
- Исправка — скривање мапе извора више не скраћује страницу када додатак за кеширање попут LiteSpeed Cache умањи HTML
7.0.11 (10. септембар 2026.)
- Ажурирање – Безбедносно ажурирање: изузеци за WooCommerce AJAX и API сада потврђују да захтев наводи стварну WooCommerce радњу и да стиже на WooCommerce крајњу тачку и више не откривају сакривени URL
- Исправка – Произвољна путања REST API-ја сада се користи током заказаних задатака, тако да додаци који обнављају везу у позадини, као што је FluentSMTP са Microsoft 365, више не падају
7.0.10 (2. септембар 2026.)
- Ажурирање – Безбедносно ажурирање: изузеци усаглашености за WooCommerce, WPML и MainWP сада потврђују да захтев заиста долази од тих додатака пре него што се додатак повуче
- Ажурирање – Безбедносно ажурирање: путање усаглашености се поклапају од корена сајта, тако да адреса која само садржи познату путању више не одговара
- Ажурирање – Безбедносно ажурирање: изузетак за повратну петљу iThemes/Solid Security сада захтева да тај додатак буде активан и одговарајућу вредност провере
- Ажурирање – Безбедносно ажурирање: привремена пријава и магична пријава чине страницу за пријаву доступном тек када се жетон поклопи са стварним корисником
- Ажурирање – Безбедносно ажурирање: изузетак за преглед у градитељу страница сада захтева права уређивања, а провера пријављености током раног учитавања је строжа
- Ново – Подршка за пријаву једним кликом за хостинг панеле: Softaculous (cPanel, CentOS Web Panel, DirectAdmin, Webuzo, Plesk) и aaPanel WP Toolkit
- Ажурирање – Безбедносно ажурирање: ојачавање начина на који додатак разрешава и обрађује тренутни захтев
- Исправка – CSS и JS се сажимају само оним што прегледач заиста прихвата, уместо да се увек одговара сажето
- Исправка – Сажети одговори сада користе gzip, који сваки прегледач и CDN читају на исти начин
- Исправка – Статичке датотеке и путања REST API-ја сада се исправно обрађују када се сајту приступа преко алтернативног домена
- Исправка – Одговори REST API-ја које обрађује додатак више немају заглавља сажимања која не одговарају враћеном садржају
- Исправка – LiteSpeed: списак QUIC.cloud адреса сам се освежава и више се не чува заувек, тако да QUIC.cloud наставља да ради када се њихове адресе промене
- Исправка – LiteSpeed: QUIC.cloud адресе се учитавају чак и када подешавања додатка нису сачувана од постављања LiteSpeed-а
- Исправка – Defender Security: сада се препознаје и бесплатно издање додатка, а не само Pro издање
- Исправка – Ghost Doctor више не пријављује да се CSS и JS датотеке не учитавају када је укључено мапирање текста у CSS и JS датотекама и Вордпрес намерно испоручује те датотеке
- Исправка – Ghost Doctor сада проверава путању REST API-ја онако како Вордпрес на њу одговара, уместо да исправан REST API пријављује као недостајући
- Исправка – Промена путање REST API-ја ступа на снагу при чувању, без потребе да се отвори Подешавања > Сталне везе и поново сачува
- Исправка – Више се не зауставља кобном грешком на серверима на којима недостаје функција getallheaders()
- Исправка – Провера јавног дела више не приказује реч „undefined“ на крају резултата када путања или ресурс не прођу
- Ново – Нови филтери hmwp_files_allowed_hosts, hmwp_files_request_headers, hmwp_files_response_headers, hmwp_files_skip_headers, hmwp_files_cache, hmwp_files_cache_dir и hmwp_files_cache_lifetime за програмере
7.0.09 (17. август 2026.)
- Ново – ВИ објашњења безбедности: сваки налаз на страници провере безбедности објашњен за ваш веб сајт, једноставним језиком
- Ново – ВИ објашњења безбедности рангирају ваше налазе према ономе што стварно излаже ваш сајт, користећи врсту сервера, ваша правила и безбедносни режим
- Ново – Сажетак целог вашег веб сајта једноставним језиком, изнад списка онога што треба поправити
- Ново – Отворите „Појединости“ на било ком налазу да бисте прочитали зашто је важан на вашем серверу и шта би нападач урадио с њим
- Исправка – „Поправи“ сада ради за задатке провере безбедности који мењају подешавање додатка, као што су „Сакриј старе путање“, „Сакриј уобичајене датотеке“, „Сакриј wp-login“ и „Искључи XML-RPC“
- Исправка – „Поправи“ више не одговара са „Ajax се не учитава исправно. Очистите сав кеш и покушајте поново.“ након промене путања
- Исправка – Сажетак провере безбедности сада приказује да ли ваше путање раде, уместо да увек пријављује да нису проверене
- Ажурирање – Објављена правила усклађеног откривања рањивости (SECURITY.md), списак компоненти трећих страна које укључујемо (sbom.json) и најављен петогодишњи период безбедносних ажурирања
7.0.08 (27. јул 2026.)
- Ново – Ghost Doctor: проналази шта квари ваше путање и поправља то једним кликом
- Ново – Ghost Doctor може да пређе на заштиту којој нису потребна серверска правила када их ваш сервер неће испоручити
- Ново – Провера безбедности сада се отвара једним списком по приоритетима онога што прво треба поправити
- Ново – „Промена путања“ приказује једну картицу након промене путање уместо три
- Исправка – Провера безбедности више не пријављује wp-content, путању за пријаву или путању администрације као видљиве на сајтовима који их исправно сакривају
- Исправка – Провера јавног дела више не пријављује неуспех када је укључено „Искључи приступ REST API-ју“
- Исправка – „Отвори“ на провери путање која не пролази више не води до грешке 404 док нове путање још не раде
- Исправка – „Безбедносни задаци“ више не приказују празну табелу када су сви задаци прошли
- Исправка – „Последња провера“ сада приказује пре колико времена је скенирање покренуто, а не време на сату
7.0.07 (20. јул 2026.)
- Безбедност – Подешавања двофакторске потврде идентитета сада су везана за налог коме припадају, тако да начином 2FA, апликацијом за потврду идентитета, кодовима путем е-поште, резервним кодовима и приступним кључевима може да управља само власник налога или администратор коме је дозвољено да уређује тог корисника
- Безбедност – Регистрација приступног кључа сада је увек самостална и одговара уређају на којем се приступни кључ прави
- Безбедност – Ажурирања и брисања привремених пријава сада се примењују само на привремене налоге, тако да овај екран никада не утиче на обичне налоге
- Безбедност – Улога додељена привременој пријави сада се проверава и никада не може дати више способности него што их већ има корисник који је прави
- Безбедност – Везе за магичну пријаву сада захтевају исте дозволе као екран са којег се нуде
7.0.06 (15. јул 2026.)
- Исправка – Уређивање произвољне врсте чланка која користи уграђену таксономију категорија/ознака више не руши уређивач блокова
- Исправка – Уређивач блокова се више не руши уз „Cannot read properties of undefined“ када је укључено „Сакриј набрајање корисника“
- Исправка – Изборник за навигацију на страници подешавања више не губи распоред на сајтовима на којима други додатак или тема ограничава дозвољене HTML ознаке
7.0.05 (8. јул 2026.)
- Ново – Приморај подешавање 2FA: захтевајте од изабраних корисничких улога да подесе двофакторску потврду идентитета пре приступа контролној табли, уз вођени екран за подешавање приказан одмах после пријаве
- Исправка – Страница привремене пријаве више не изазива кобну грешку када се отвори за корисника који је избрисан или је истекао
- Исправка – Подешавање двофакторске потврде путем е-поште и магична пријава више не емитују PHP упозорења када захтевани корисник више не постоји
- Исправка – WP-CLI наредбе више не емитују PHP 8.5 упозорење „Undefined array key hostname“
- Исправка – Изборник за навигацију на страници подешавања више не губи распоред на сајтовима на којима други додатак или тема ограничава дозвољене HTML ознаке; изборник сада задржава своје класе и атрибуте без обзира на wp_kses филтере сајта
7.0.04 (29. јун 2026.)
- Ново – Провера јавног дела сада проверава и да ли се CSS и JS датотеке теме учитавају, чиме се открива покварен распоред на страницама које и даље враћају 200
- Ново – Открива када се CSS/JS/датотеке словних ликова учитавају преко Вордпреса уместо преко подешавања сервера, враћа се на безбедне путање и упозорава вас на страници подешавања
- Ажурирање – Резултати провере јавног дела преуређени су у јасне, уједначене редове који остају читљиви и са дугим URL-овима
7.0.03 (2. јун 2026.)
- Исправка – WPML/Polylang са произвољном или преименованом путањом REST API-ја: WPML Advanced Translation Editor и други позиви REST API-ја више не падају уз мрежну грешку у администрацији
- Исправка – Захтеви REST API-ја упућени у облику ?rest_route= више се погрешно не третирају као обични захтеви за страницу и не блокирају
- Исправка – Преименована путања REST API-ја: стари, кеширани и спољни клијенти који и даље позивају подразумевану путању wp-json сада се исправно препознају уместо да добију грешку 404
- Исправка – Модул усаглашености за WPML: путање за усклађивање Advanced Translation Editor-а и WPML/ICL admin-ajax захтеви више се не преписују са префиксом активног језика
- Исправка – Неки сајтови су могли да прикажу празну страницу када је укључена оптимизација изворног кода; проналажење и замена у заглављу/ознакама сада је безбедна од отказа и никада не празни излаз при грешци регуларног израза
- Исправка – Чишћење правила за претходно учитавање/спекулацију сада уклања ставке wp-admin и wp-*.php, а да JSON правила не постане неважећи
- Безбедност – Ојачано откривање REST API-ја: заштитни зид више не може да се заобиђе додавањем /wp-json/ (или ?rest_route=) у ниску упита другог захтева
- Безбедност – Заштита од грубе силе обухвата и потврду идентитета лозинком апликације за REST API
- Безбедност – Исправљено отворено преусмеравање без потврде идентитета преко параметра redirect_to на произвољном URL-у за одјаву.
7.0.02 (11. мај 2026.)
- Исправка – Усаглашеност са WPML-ом и Polylang-ом: URL-овима статичких ресурса (wp-content, wp-includes) више се не додаје префикс језика (нпр. /en/wp-content/…) када је укључено „Промени релативне URL-ове у апсолутне“
- Исправка – Странице заштићене лозинком (уграђена Вордпресова лозинка чланка) сада се исправно шаљу на Nginx-у и другим серверима без преписивања на нивоу сервера када је URL за пријаву прилагођен
- Исправка – Освежене везе ка бази знања у обавештењима администрације тако да упућују на нову документацију
- Исправка – Мање грешке и словне грешке
7.0.01 (15. април 2026.)
- Ажурирање – Додата могућност враћања на последње стабилно издање на страници „Резервна копија/враћање“
- Исправка – Исправљене боје у стилу тамног режима
- Исправка – Правила преписивања се нису исправно приказивала на траци обавештења када правила морају ручно да се додају у подешавања сервера
- Исправка – Словне грешке и мање грешке
7.0.00 (31. март 2026.)
Главно издање: оцена безбедности, дизајнер странице за пријаву, 2FA приступним кључем, дневник безбедносних претњи, дневник догађаја корисника, географска мапа претњи и проширена правила 7G/8G заштитног зида. Бесплатно ажурирање за све кориснике.
- Ново – Оцена безбедносне оптимизације (0–100) са динамичким показивачем на контролној табли прегледа и страници провере безбедности
- Ново – Дневник безбедносних претњи за праћење блокираних напада и злонамерних захтева (ограничени приказ)
- Ново – Дневник догађаја корисника за праћење активности пријављивања и измена корисника (ограничени приказ)
- Ново – Географска мапа претњи са 5 земаља са највише претњи на контролној табли прегледа
- Ново – Филтер по земљи у дневнику безбедносних претњи и дневнику догађаја корисника
- Ново – Дизајнер странице за пријаву са произвољним логотипом, сликом позадине, бојама и предодређеним шемама боја
- Ново – Предодређена безбедност за укључивање једним кликом: минимално, Lite режим + заштитни зид + усаглашеност и Lite режим + заштитни зид + груба сила + дневници + двофакторска потврда
- Ново – Контекстуални предлози за надоградњу на основу стварних података о претњама вашег сајта
- Ново – Двофакторска потврда идентитета приступним кључем (Face ID, Touch ID, Windows Hello)
- Ново – Сваки корисник може да изабере жељени начин 2FA у свом профилу
- Ново – Могућност „Веруј овом прегледачу“ за 2FA, прескакање провере на поузданим уређајима
- Ново – Сакриј уобичајене Вордпресове датотеке (wp-config.php, readme.html, license.txt, php.ini)
- Ново – Сакриј уобичајене Вордпресове путање уз филтрирање екстензија датотека (html, txt, lock)
- Ново – Сакриј набрајање корисника ради блокирања скенирања за откривање аутора
- Ново – Подршка за тамни режим (на основу прегледача)
- Ново – Превод на индонежански (id_ID) језик
- Ново – Превод на турски (tr_TR) језик
Ажурирања заштитног зида и безбедности:
- Ажурирање – Проширена правила 7G и 8G заштитног зида за блокирање SQL убацивања, XSS-а, укључивања датотека, преласка путање и аутоматизованих скенирања рањивости
- Ажурирање – Правила заштитног зида оптимизована за мање оптерећење при великом саобраћају напада
- Ажурирање – Побољшано откривање претњи ради заустављања злонамерних захтева пре извршавања основе Вордпреса
- Ажурирање – Безбедносна заглавља ажурирана према најновијој доброј пракси
- Ажурирање – Обавештење у прегледу за укључивање 7G/8G заштитног зида када се открију неблокиране претње
Усаглашеност:
- Ажурирање – Усаглашеност са Вордпресом 7.0 и PHP 8.5
- Ажурирање – Усаглашеност са WooCommerce 10.6
- Ажурирање – Усаглашеност са темама Elementor, Bricks Builder, Blocksy, Nicepage, Avada и Riode
- Ажурирање – Усаглашеност са WP Rocket, LiteSpeed, Nitropack, SiteGround Optimizer и Cloudflare
- Ажурирање – Усаглашеност са Wordfence, Sucuri и Solid Security
- Ажурирање – Усаглашеност са WP Engine, Kinsta, CloudPanel, Ploi.io и IIS серверима
- Ажурирање – Усаглашеност са WPML-ом и Polylang-ом за вишејезичне текстове грубе силе, 2FA и магичне пријаве
- Ажурирање – Преводи ажурирани на свих 14 подржаних језика
Сучеље и искуство:
- Ажурирање – Преуређена контролна табла прегледа са оценом безбедносне оптимизације, графиконом претњи и географском мапом
- Ажурирање – Побољшана страница провере безбедности са бројчаном оценом и списком задатака које је могуће извршити
- Ажурирање – Одељак дневника преуређен у безбедносне претње и догађаје корисника
- Ажурирање – Побољшан ток укључивања са јаснијим чаробњаком за подешавање
- Ажурирање – Преводи ажурирани на свих 16 подржаних језика: арапски, бразилски португалски, кинески (поједностављени), холандски, фински, француски, немачки, индонежански, италијански, јапански, португалски, румунски, руски, шпански, турски и енглески (подразумевани).
- Исправка – Падајући списак и иконица помоћи у језицима који се пишу здесна налево
5.5.04 (26. март 2026.)
- Ажурирање – Правила заштитног зида при покретању основе WP-а
- Ажурирање – Додата усаглашеност са Photo Gallery од 10Web
- Исправка – Провера безбедности сада исправно ажурира и обрађује могућности
- Исправка – Мање грешке
5.5.02 (10. фебруар 2026.)
- Исправка – Усаглашеност са IIS сервером
- Исправка – Усаглашеност са LiteSpeed Quic Cloud
5.5.01 (22. децембар 2025.)
- Ажурирање – Додата могућност сакривања уобичајених Вордпресових путања са екстензијама html, txt, lock
- Ажурирање – Додата могућност сакривања уобичајених Вордпресових датотека као што су wp-config, readme.html, license.html, php.ini
- Ажурирање – Додата могућност „Сакриј референце на мапе извора“
- Ажурирање – Додата могућност „Сакриј набрајање корисника“
5.4.08 (9. децембар 2025.)
- Ажурирање – Усаглашеност са WP 6.9
- Исправка – Уклоњене путање wp-*.php и администрације из путања за претходно учитавање у WP 6.9
- Ажурирање – 2FA сада дозвољава сваком кориснику да у профилу изабере начин 2FA
- Ажурирање – 2FA сада може да се повеже преко приступног кључа и отиска прста
- Ажурирање – 2FA сада може да верује тренутном прегледачу
5.4.07 (29. септембар 2025.)
- Ажурирање – Усаглашеност са додатком WP Social & WP Social PRO
- Ажурирање – Усаглашеност са LiteSpeed Quic Cloud на IPV6
- Ажурирање – Тест REST API-ја сада ради када су сталне везе подешене на подразумевани PHP параметар
- Ажурирање – Најмање потребно издање PHP-а у одељку провере безбедности је 8.0
- Ажурирање – Додата нова могућност: двофакторска потврда идентитета приступним кључем (2FA)
- Ажурирање – Додато још познатих ВИ ботова за ћаскање на списак дозвољених у правилима заштитног зида
5.4.06 (21. август 2025.)
- Ажурирање – Правила заштитног зида ради веће усаглашености
- Ажурирање – Поступак провере безбедног URL-а
- Ажурирање – Усаглашеност са додатком Debloat
5.4.05 (27. мај 2025.)
- Ажурирање – Додата ВИ подршка у подешавањима додатка
- Ажурирање – 7G и 8G заштитни зид ради веће усаглашености са WP додацима
- Ажурирање – Усаглашеност са темом Riode за грубу силу
- Исправка – Усаглашеност WooCommerce пријаве/регистрације са reCaptcha V3
- Исправка – Грешка провере ажурирања
5.4.04 (21. март 2025.)
- Ажурирање – Усаглашеност са WP 6.8
- Исправљено – Функција _load_textdomain_just_in_time је неисправно позвана
5.4.03 (11. март 2025.)
- Ажурирање – Усаглашеност са новим WP Engine правилима преписивања
- Ажурирање – Додата могућност прилагођавања свих активних и неактивних тема
- Исправка – Безбедност датотека када се правила преписивања не учитавају исправно
- Исправка – Спречено да груба сила ажурира текст упозорења без размака када је искључена
- Исправка – Спречено PHP упозорење када је IP адреса непозната при провери IP адресе за грубу силу
- Исправка – Учитавање i18n на страници за пријаву за поруке мерача јачине лозинке када је укључена могућност „Чиста пријава“
- Исправка – Безбедност датотека када се правила преписивања не учитавају исправно
- Исправка – Динамичко мапирање датотека се учитава преко index.php ради боље усаглашености са свим врстама сервера
5.4.02 (4. март 2025.)
- Ажурирање – Безбедносно ажурирање позива путање wp-activate.php
- Ажурирање – Преводи на свим језицима за последње измене
- Ажурирање – Груба сила сада учитава Google Enterprise reCaptcha
- Ажурирање – Усаглашеност грубе силе са другим додацима
- Исправка – Провера заглавља у вези са грубом силом ради добијања стварне IP адресе иза проксија
- Исправка – Надређена тема се укључује у списак произвољних назива тема ако је учитана подређена тема
- Исправка – Проблем са распоредом администрације када се обавештења других додатака учитавају у WP Ghost подешавањима
- Исправка – Спречено преусмеравање URL-ова на сакривене путање као што су нова путања администрације или нова путања за пријаву
- Исправка – Путање се мењају у кешираним датотекама када се CSS и JS датотеке учитавају динамички
- Исправка – Сакривање нове пријаве при преусмеравању са регистрације када је регистрација искључена
- Исправка – Уклоњени преломи реда из правила преписивања
Безбедност:
Ocultar Mi WP – Plugin de seguridad de WordPress
Ocultar meu WP – Segurança do WordPress
Cacher mon WordPress – Plugin de sécurité WordPress
Verstecken Sie mein WordPress – WordPress Sicherheits-Plugin