
Опис
Потпуна заштита сајта за ваше е-адресе од ботова за непожељну пошту, сакупљача е-адреса и других робота. Није потребно подешавање.
Штити и бројеве телефона или било који други текст помоћу нашег уграђеног кратког кода [eeb_protect_content] или кодирања href атрибута.
Могућности
- Заштита целе странице за све ваше е-адресе
- Тренутни резултати (није потребно подешавање)
- Штити mailto везе, обичне е-адресе, поља за унос е-адресе, RSS доводе и много више
- Заштитите везе бројева телефона, ftp, skype, file и друге произвољне атрибуте веза
- Аутоматско откривање технике заштите (наш додатак аутоматски бира најбољу технику заштите за сваку е-адресу)
- Изузимање чланака и страница из заштите
- Аутоматско претварање обичних е-адреса у mailto везе
- Аутоматско претварање обичних е-адреса у PNG слике
- Подржава rot13 кодирање, escape кодирање, CSS смерове, кодирање ентитета и много више
- Ручно искључивање CSS смерова ради уназадне усаглашености прегледача
- Подршка за кратке кодове:
[eeb_protect_emails],[eeb_protect_content],[eeb_mailto],[eeb_form] - Подршка за ознаке шаблона:
eeb_protect_emails(),eeb_protect_content(),eeb_mailto(),eeb_form() - Заштита бројева телефона (или било ког текста или HTML-а)
- Подржава и посебне знакове, као што су é, â, ö, кинески знакови итд.
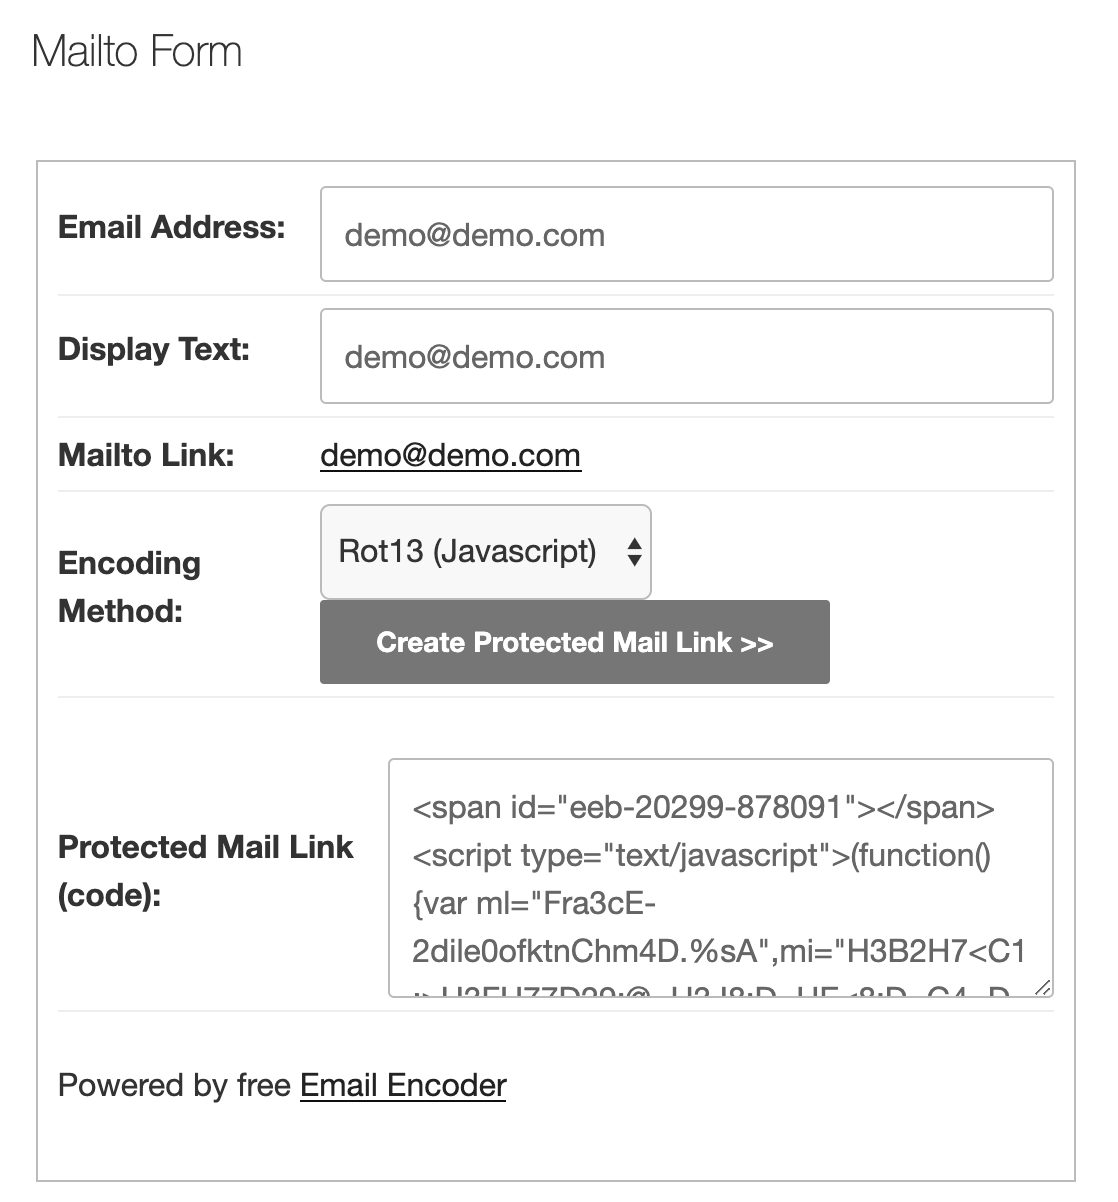
- Користите образац за кодирање да бисте ручно направили кодиране скрипте
Усаглашености
- Додатак ради са готово сваком темом и додатком. Неки посебни захтевају посебан третман. У наставку можете сазнати више о томе.
- Усаглашено са додатком Maintenance од WP Maintenance
- И тема Divi је потпуно интегрисана
- Усаглашено је и са Jetpack вртешком слика
Бесплатна провера веб сајта
Нудимо вам бесплатан алат за проверу да ли ваш веб сајт садржи незаштићене е-адресе. Нашу проверу веб сајта можете да користите притиском овде
Лако за коришћење
Након укључивања додатка све е-адресе на вашем веб сајту биће заштићене одмах.
Нудимо и произвољне кратке кодове и функције шаблона за заштиту бројева телефона или другог текста.
Подршка
- Документација – након укључивања додатка погледајте језичак помоћи на страници могућности додатка
- Документација на wpemailencoder.com
- ЧПП
Свиђа вам се овај додатак?
Заслуге
- Adam Hunter за начин кодирања „JavaScript Escape“, преузет из његовог додатка Email Spam Protection
- Tyler Akins за начин кодирања „JavaScript ASCII Mixer“
- Иконицу наслова на администраторској страници могућности направио је Jack Cai
Снимци екрана
Постављање
- Идите на
Pluginsу администраторском изборнику - Притисните дугме
Add new - Потражите
Email Encoderи притисните „Install Now“ или притисните везуuploadда бисте отпремилиemail-encode-bundle.zip - Притисните
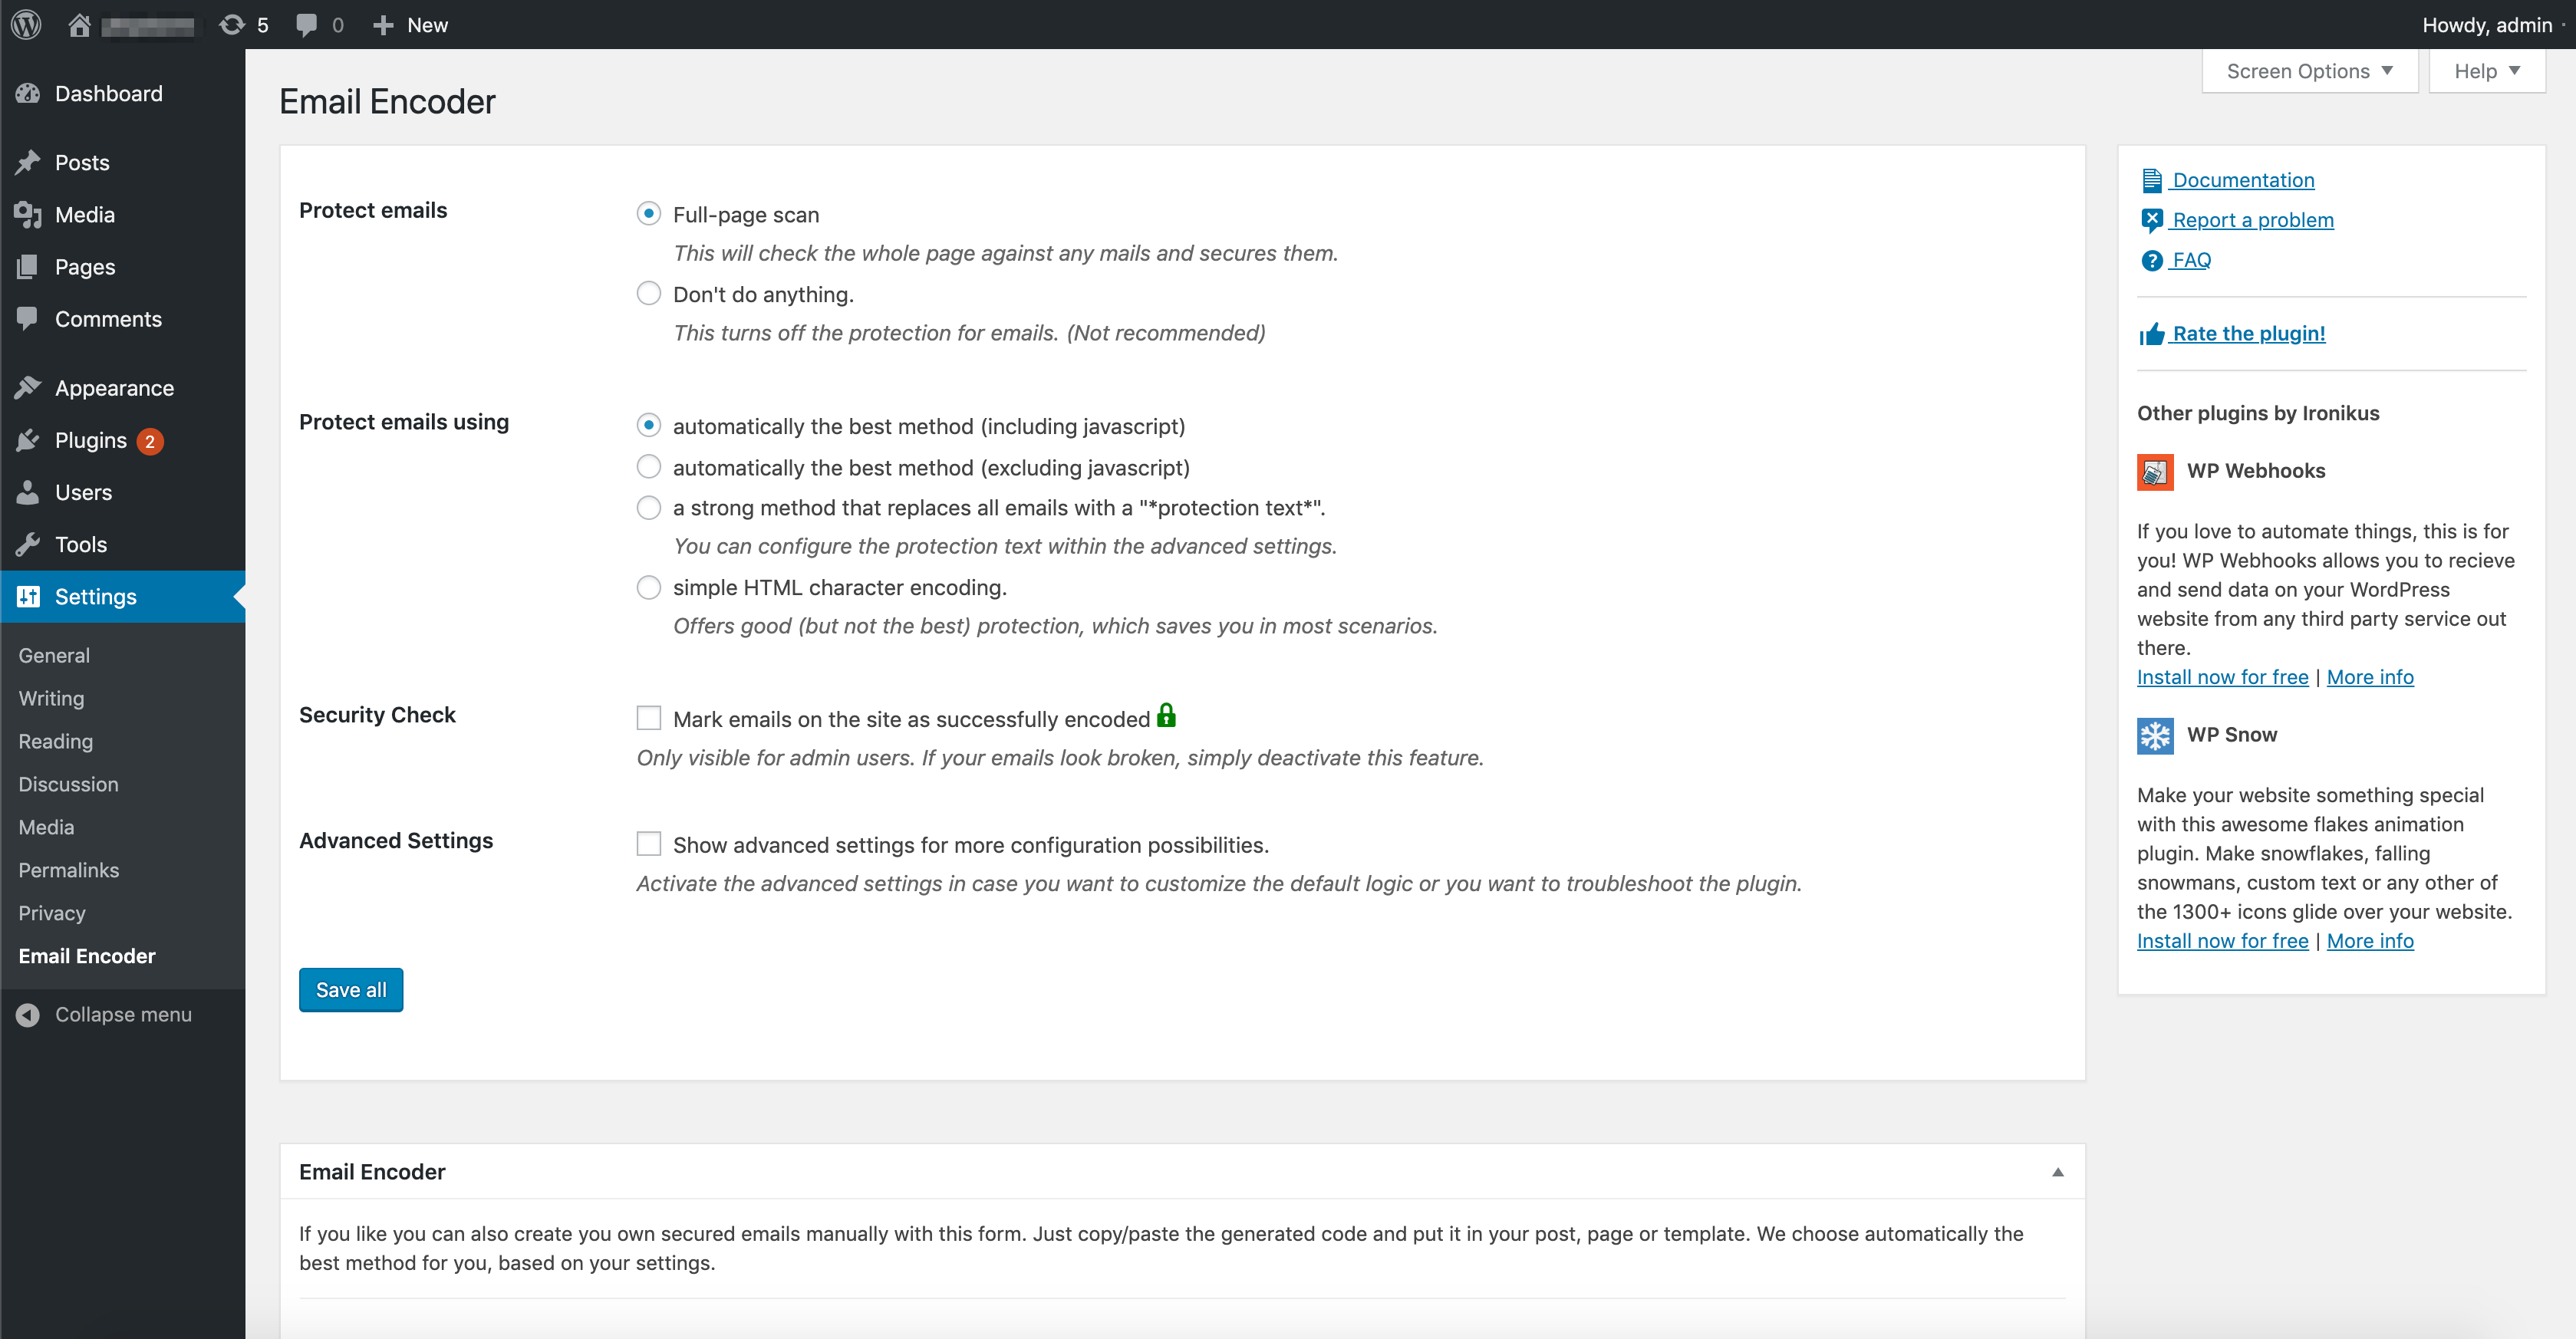
Activate plugin - Страницу подешавања пронаћи ћете под „Подешавања -> Email Encoder“ на администраторској контролној табли
ЧПП
-
Како да проверим да ли је е-адреса (или други садржај) кодирана?
-
Ово можете да испробате на три различита начина.
Најлакши (и најделотворнији) начин је да користите нашу проверу веб сајта, која прегледа ваш веб сајт и открива незаштићене е-адресе. Потпуно је бесплатна и можете је пронаћи овде на нашем веб сајту.
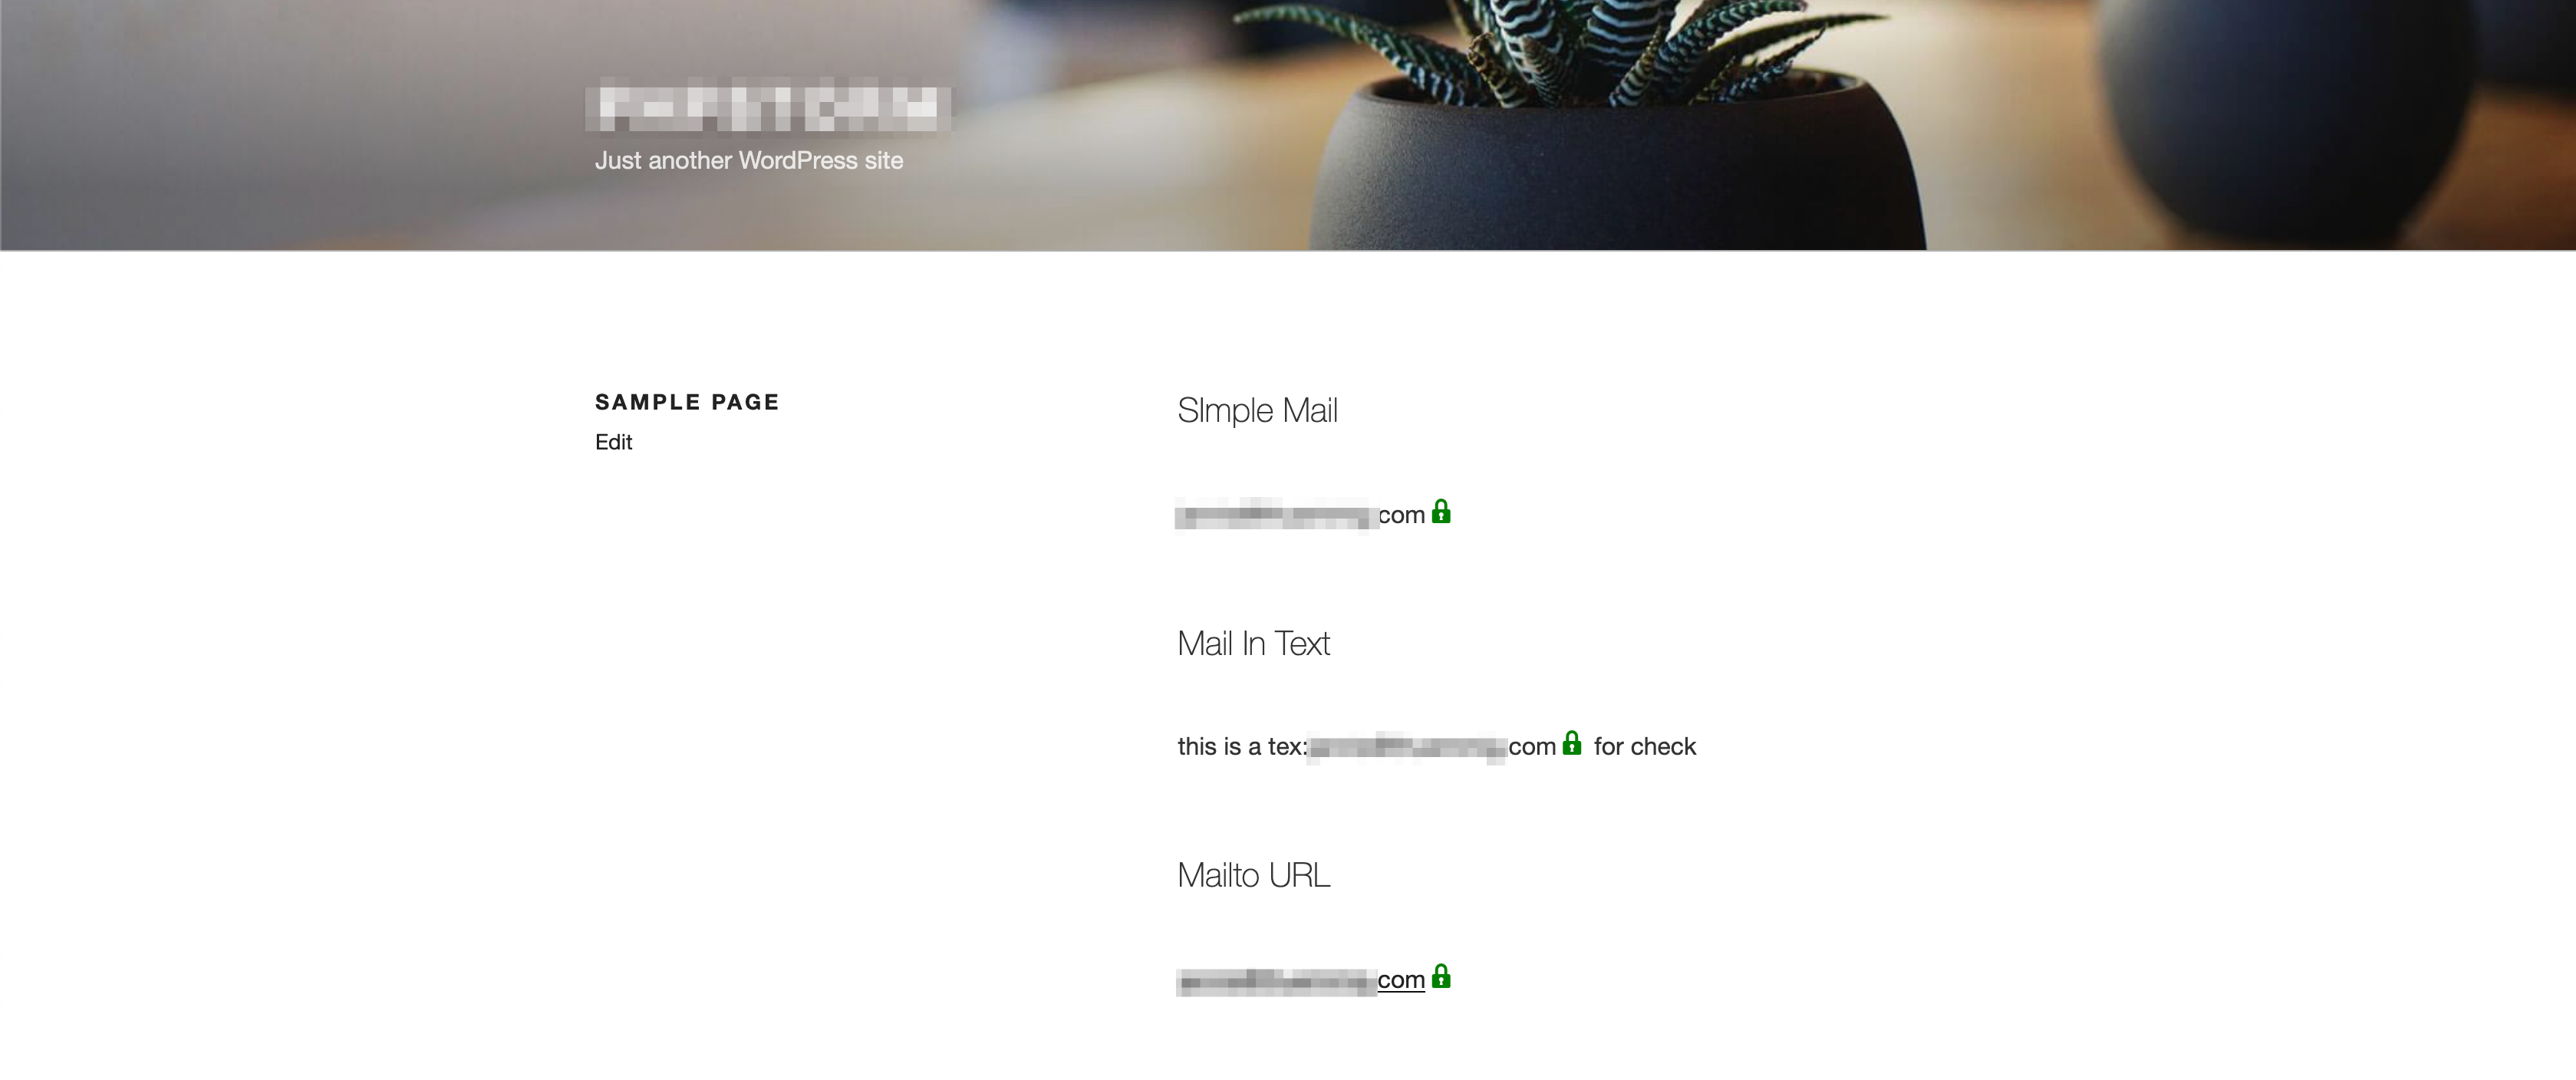
Друга могућност је да укључите могућност додатка (у администраторском панелу) под називом „Security Check“.
Када сте пријављени и погледате страницу, са десне стране сваке е-адресе биће иконица која потврђује да је успешно кодирана. (Ово важи само за е-адресе приказане унутар ознаке body као HTML. Е-адресе у атрибутима података или у заглављу неће приказивати ову иконицу јер би се у супротном сајт покварио.)Трећа могућност је да сами проверите изворни кôд тако што ћете десним тастером притиснути страницу и изабрати Прикажи изворни кôд (тачан текст зависи од прегледача).
Сада ће бити приказан ваш (стварни) изворни кôд. Ваша е-адреса не би требало да буде приказана у читљивом облику у изворном коду.Важно: у инспектору елемената прегледача е-адреса се готово увек приказује, па не брините због тога. То је зато што инспектор приказује страницу у стварном времену. То значи да је кодирана е-адреса већ декодирана и учињена употребљивом за посетиоца странице.
-
Како да кодирам своје е-адресе?
-
Све е-адресе су подразумевано аутоматски заштићене, тако да није потребно ништа друго подешавати.
Ако желите да га прилагодите, нудимо и нека корисна подешавања, кратке кодове и функције шаблона. Погледајте страницу подешавања на свом Вордпрес веб сајту или нашу документацију
Посетиоци ће све видети као и обично, али ће изворни кôд у позадини сада бити кодиран.
За више података погледајте следећу страницу
-
Како да кодирам бројеве телефона или други текст?
-
Само користите следећи кратки кôд у својим чланцима:
[eeb_protect_content]35-01235-468113[/eeb_protect_content]За остале делове сајта можете да користите функцију шаблона
eeb_protect_content(). -
Мој веб сајт изгледа покварено након укључивања додатка. Шта да радим?
-
Прво: без панике!
Једноставно поднесите захтев за подршку на форуму подршке и јавићемо вам се са помоћи што пре. -
Како да кодирам садржај BBPress-а, WP e-commerce-а или других додатака?
-
Сав садржај ће бити аутоматски заштићен. Ако пронађете нешто што код вас не ради, радо ћемо помоћи!
Наш додатак је потпуно усаглашен са WP Webhooks и додацима направљеним помоћу Pluginplate -
Могу ли да користим посебне знакове (као што је кинески)?
-
Да, од издања 1.3.0 подржани су и посебни знакови.
Рецензије


Сарадници и градитељи
„Email Encoder – заштитите е-адресе и бројеве телефона“ је софтвер отвореног кода. Следећи људи су допринели овом додатку.
Сарадници
„Email Encoder – заштитите е-адресе и бројеве телефона“ је преведен на 8 језика. Хвала преводиоцима на њиховим доприносима.
Преведите „Email Encoder – заштитите е-адресе и бројеве телефона“ на свој језик.
Заинтересовани сте за развој?
Прегледајте кôд, погледајте SVN складиште или се претплатите на дневник развоја преко RSS-а.
Дневник измена
2.5.5: 21. септембар 2026.
- Исправка: у Elementor-овом Icon List (и сличним распоредима градитеља страница) заштићена е-адреса могла је да падне у други ред испод своје иконице – иконица и текст сада остају тачно тамо где их је градитељ поставио
- Исправка: када је укључено „Convert plain emails to images“, заштићене телефонске везе приказивале су неисправну слику уместо броја
- Исправка: бројеви телефона унутар ознака градитеља страница (на пример Elementor Icon List или Icon Box) сада су потпуно скривени од ботова, укључујући натпис за приступачност, када је „tel“ подешено у „Protect custom href attributes“
2.5.4: 18. септембар 2026.
- Исправка: иконица катанца „encoded successfully“, видљива само администраторима, и даље се приказивала поред заштићених е-адреса чак и када је подешавање Security Check искључено (од 2.5.0)
- Исправка: телефонске везе само са иконицом (на пример иконица телефона у блоку Team или друштвених мрежа) губиле су иконицу када је „tel“ додат у „Protect custom href attributes“ – иконица се сада задржава, а број телефона је и даље кодиран
2.5.3: 4. август 2026.
- Исправка: спречена безопасна PHP упозорења „DOMDocument::loadHTML(): Tag … invalid“ (видљива у Query Monitor-у и дневницима отклањања грешака) на страницама са уметнутим SVG-ом, на пример на сајтовима направљеним помоћу Elementor-а или HivePress-а
2.5.2: 14. јул 2026.
- Исправка: на iPhone/iPad уређајима веза е-поште подешена да се отвара у новом језичку (или отворена преко „Open Link in New Tab“) могла је да прикаже Safari грешку „cannot run the script“ – везе е-поште сада су праве везе које у сваком случају чисто отварају апликацију за е-пошту
2.5.1: 9. јул 2026.
- Исправка: на великим страницама обична е-адреса унутар уметнутих података скрипте другог додатка (на пример списак Helpie FAQ) могла је тамо да буде кодирана и да поквари ту скрипту, избацујући необрађени садржај у простор испод подножја – уметнуте скрипте се сада поуздано прескачу
2.5.0: 4. мај 2026.
- Могућност: поново осмишљена страница подешавања – заглавље са логотипом и издањем, савремен распоред, пријатније контроле образаца
- Могућност: подешавања су преуређена у јасније језичке, укључујући посебан језичак „Изузеци“ и уређен језичак „Алати“ са ручним кодирањем е-адреса
- Могућност: активни језичак сада се чува у URL-у, па освежавања и дељене везе воде на право место
- Могућност: потврде чувања сада се појављују као обавештење на средини уместо траке на врху странице
- Могућност: дугмад за радње у заглављу за проверу заштите е-адреса, документацију, пријаву проблема, умножавање података за подршку и остављање оцене, свако са описом при лебдењу
- Могућност: садржај помоћи премештен је у посебан језичак „Помоћ“
- Исправка: мењање подешавања „Show this page in the main menu item“ више не изазива обавештење о застарелости из основе Вордпреса
- Исправка: нештиклирана поља за потврду сада исправно задржавају искључено стање
- Исправка: порука о недовољним овлашћењима сада може да се преведе
- Исправка: неколико мањих дотеривања приступачности, стања фокуса и превода у администраторском сучељу
2.4.8: 29. април 2026.
- Исправка: е-адресе унутар ставки падајућег списка
<select>сада се исправно приказују у Firefox-у (и доследно у свим прегледачима) - Исправка: обогаћени текст и стилизоване ознаке унутар mailto веза (Divi 4 Text модули, Divi 5 Link блокови итд.) сада се задржавају уместо да буду замењени кодираном е-адресом
- Исправка: е-адресе са mailto везама сада се исправно приказују у режиму кодирања сликом када се користе са градитељима страница као што су WPForms и Elementor
- Исправка: е-адресе кодиране начином „best method (JavaScript disabled)“ више не приказују залутале знакове временске ознаке када је стилски лист додатка одложен или уклоњен од стране слојева кеширања/градитеља
2.4.7: 22. април 2026.
- Безбедност: обезбеђен испис атрибута
data-enc-emailради затварања XSS заобилажења које је пријавио WPScan (наставак CVE-2026-2840)
2.4.6: 8. април 2026.
- Исправка: решено упозорење _load_textdomain_just_in_time на Вордпресу 6.7+
- Могућност: додато дугме „Copy Support Info“ у администраторску бочну траку ради лакше дијагностике подршке
- Дотеривање: побољшан учинак учитавања подешавања двофазним покретањем
2.4.5: 30. март 2026.
- Безбедност: исправљена трајна XSS рањивост у кратком коду eeb_mailto (CVE-2026-2840)
- Безбедност: небезбедно извршавање JavaScript-а замењено са innerHTML у начину кодирања escape
- Безбедност: додато обезбеђивање исписа за текст заштите у noscript блоковима
- Безбедност: додато обезбеђивање атрибута у методама за прављење веза
- Безбедност: побољшано чишћење уноса у функцијама шаблона
- Исправка: исправљено упозорење о застарелости у PHP 8.4 за имплицитни nullable параметар
- Исправка: исправљено неслагање лиценце између заглавља додатка и readme датотеке
- Дотеривање: решени сви проблеми из WordPress Plugin Check
- Дотеривање: застареле PHP функције замењене Вордпрес еквивалентима
2.4.4: 16. фебруар 2026.
- Исправка: исправљена грешка у интеграцији са Events Calendar када филтрирана е-адреса није дефинисана
2.4.3: 3. фебруар 2026.
- Измена: значајна унутрашња побољшања ради дугорочне стабилности и одрживости
- Исправка: смањене могуће грешке у граничним случајевима
- Дотеривање: побољшана доследност унутрашње логике провере
2.4.2: 16. јануар 2026.
- Исправка: грешка са прераним учитавањем подешавања у куки init која може да изазове проблеме усаглашености са другим додацима
2.4.1: 15. јануар 2026.
- Исправка: исправљена грешка због које метода get_settings() може да не успе под посебним условима
2.4.0: 8. јануар 2026.
- Исправка: исправке грешака
2.3.9: 30. децембар 2025.
- Исправка: исправке грешака
2.3.8: 26. децембар 2025.
- Исправка: исправке грешака
2.3.7: 25. децембар 2025.
- Исправка: исправке грешака
2.3.6: 24. децембар 2025.
- Исправка: исправке грешака
2.3.5: 24. децембар 2025.
- Исправка: исправљен проблем са додавањем JS и CSS датотека на неким подешавањима сервера
- Дотеривање: мања побољшања
2.3.4: 23. децембар 2025.
- Исправка: исправљен проблем у 2.3.0 који је спречавао исправан рад додатка
- Измена: најмање подржано је PHP 7.4
- Дотеривање: разна мала дотеривања, исправке грешака и побољшања
- Дотеривање: побољшана усаглашеност са старим PHP 7.4
2.3.3: 23. децембар 2025.
- Исправка: привремено постављено 2.2.5 као враћање уназад ради исправке грешке у најновијем издању
2.3.0: 22. децембар 2025.
- Исправка: безбедносна закрпа (XSS)
- Дотеривање: измењена структура датотека, модернизован кôд за будуће надоградње, уназадно усаглашено
2.2.5: 11. новембар 2025.
- Исправка: исправљена грешка са прављењем слика
2.2.4: 28. октобар 2025.
- Дотеривање: усаглашеност са додатком HivePress
2.2.3: 16. октобар 2025.
- Исправка: исправљена нека PHP 8.4+ обавештења
- Исправка: правовремено учитавање превода
- Дотеривање: усаглашеност са WP 6.8.3
2.2.1: 11. фебруар 2024.
- Дотеривање: безбедносна закрпа
- Дотеривање: обезбеђена усаглашеност ако GD библиотека није укључена
- Дотеривање: усаглашеност са WP 6.4.3
- Исправка: исправљена нека PHP 8.2+ обавештења
- Исправка: исправљени аутоматски преводи за WPML: https://wpml.org/errata/email-encoder-protect-email-addresses-and-phone-numbers-there-is-a-problem-connecting-to-automatic-translation/
2.2.2: 15. јун 2024.
- Дотеривање: мања безбедносна закрпа (више сајтова)
- Дотеривање: додате ознаке
у дозвољени HTML за кратке кодове - Дотеривање: примена филтрирања садржаја пре извршавања кратких кодова за [eeb_protect_content]
2.2.1: 11. фебруар 2024.
- Дотеривање: безбедносна закрпа
- Дотеривање: обезбеђена усаглашеност ако GD библиотека није укључена
- Дотеривање: усаглашеност са WP 6.4.3
- Исправка: исправљена нека PHP 8.2+ обавештења
- Исправка: исправљени аутоматски преводи за WPML: https://wpml.org/errata/email-encoder-protect-email-addresses-and-phone-numbers-there-is-a-problem-connecting-to-automatic-translation/
2.2.0: 11. јануар 2024.
- Могућност: изузимање страница са параметрима упита из заштите (напредно подешавање: Exclude URL parameters from protection)
- Дотеривање: оптимизован учинак стављања JavaScript-а и стилова у ред
- Развој: додата нова кука филтера „eeb/frontend/apply_protection“ за ручно спречавање заштите одређених страница
- Развој: додата нова кука филтера „eeb/validate/is_query_parameter_excluded“ за филтрирање изузетака параметара упита
2.1.10: 9. јануар 2024.
- Оптимизоване датотеке помоћи
- PHP 8.x побољшања
- Безбедносна закрпа
2.1.9: 11. новембар 2023.
- Оптимизоване wp.org везе
- Безбедносна закрпа
2.1.8: 27. август 2023.
- Безбедносна закрпа за XSS рањивост у кратком коду [eeb_mailto] при коришћењу ознаке „email“ (захваљујући Wordfence-у)
2.1.7: 23. јун 2023.
- Дотеривање: обезбеђена усаглашеност са Avada Builder-ом
2.1.6: 10. мај 2023.
- Дотеривање: обезбеђена усаглашеност са Bricks Builder-ом
- Дотеривање: оптимизован учинак интеграција
2.1.5: 10. мај 2023.
- Могућност: нова напредна подешавања за заштиту администраторских и AJAX захтева
- Могућност: ново напредно подешавање за укључивање обрасца Email Encoder у јавном делу
- Дотеривање: боља провера script ознака
- Дотеривање: старе везе са ironikus.com замењене са wpemailencoder.com
- Дотеривање: оптимизована логика обрасца за кодирање ради бољег учинка
- Дотеривање: разне оптимизације учинка
- Дотеривање: подешавање „Activate the encoder form“ проглашено застарелим
- Исправка: у неким приликама позадински сајтови нису исправно радили са баферисаним садржајем
2.1.4: 6. април 2023.
- Обезбеђена усаглашеност за HTML атрибуте који почињу знаком @ ()
- Додатне врсте датотека изузете из аутоматског кодирања слика које садрже знак @: webp, bmp, tiff, avif
- Филтер виџета проглашен је застарелим јер више није био од користи
- Исправка поруке о застарелости preg_split у вези са $limit постављеним на null
2.1.3: 4. фебруар 2021.
- Дотеривање: Email Encoder сада има сопствени веб сајт: https://wpemailencoder.com/
- Дотеривање: функција eeb_mailto сада подржава подразумеване начине кодирања ако није наведен посебан начин
- Дотеривање: оптимизовани текстови и описи
- Исправка: спречена грешка са недефинисаним својством $id_base
2.1.2: 30. јул 2021.
- Исправка: спречено обавештење о недефинисаном чланку у глобалном објекту
- Исправка: поновна провера текста за приказ у обрасцу за кодирање у јавном делу (преко [eeb_form] или eeb_form();) ради спречавања cross site scripting-а од стране корисника
- Исправка: кобна грешка ако садржај није дат
- Дотеривање: централизована иконица кодирања ради боље употребљивости
- Развој: нови филтер eeb/validate/get_encoded_email_icon за прилагођавање иконице кодирања
2.1.1: 7. април 2021.
- Дотеривање: SVG слике додате у списак изузетих слика
- Развој: нови филтер eeb/validate/excluded_image_urls за филтрирање списка изузетих слика
2.1.0
- Могућност: ново напредно подешавање за аутоматску заштиту произвољних атрибута веза као што су tel:, file:, ftp:, skype: итд. (Protect custom href attributes)
- Дотеривање: прилагођена JS документација
- Дотеривање: прилагођена readme датотека
2.0.9
- Исправка: проблем са неисправно провереним благо кодираним ознакама атрибута на DOM атрибутима
- Исправка: проблем са неисправно провереним благо кодираним атрибутима на посебним благо кодираним ознакама за филтер садржаја
- Дотеривање: оптимизован учинак благог филтрирања атрибута
- Развој: додат нови филтер за прилагођавање mailto текста: https://wpemailencoder.com/filter-email-encoder-mailto-text/
2.0.8
- Могућност: кратки кôд [eeb_protect_content] сада подржава нови атрибут do_shortcode=“yes“ који омогућава извршавање свих кратких кодова у датој области садржаја
- Дотеривање: додата нова веза за Email Checker (омогућава вам да проверите да ли се све ваше е-адресе кодирају)
- Дотеривање: оптимизован распоред и текстови
- Исправка: веза ка документацији на страници подешавања није радила
- Развој: филтер eeb/frontend/shortcode/eeb_protect_content сада садржи нову променљиву $original_content (https://wpemailencoder.com/filter-eeb_protect_content-shortcode/)
2.0.7
- Могућност: подвлачење е-адреса претворених у слику (прилагодљиво)
- Могућност: интеграција са додатком Google Site Kit – https://wordpress.org/plugins/google-site-kit/
- Могућност: интеграција са додатком The Events Calendar – https://de.wordpress.org/plugins/the-events-calendar/
- Дотеривање: ублажен регуларни израз ради препознавања размака пре затварајућих ознака
2.0.6
- Могућност: потпуно смо уклонили све спољне маркетиншке огласе! Уживајте у нашем додатку без ометања! 🙂
- Могућност: пуна подршка за Oxygen builder
- Дотеривање: оптимизовани PHPDocs и коментари
- Дотеривање: оптимизована функционалност is_post_excluded
- Развој: нови филтер: eeb/validate/filter_page_content – https://wpemailencoder.com/filter-to-manipulate-raw-page-content/
- Развој: нови филтер: eeb/validate/filter_content_content – https://wpemailencoder.com/filter-to-manipulate-raw-hook-content/
- Развој: нови филтер: eeb/validate/is_post_excluded – https://wpemailencoder.com/filter-excluded-posts-list/
- Развој: нови филтер: eeb/settings/pre_filter_fields – https://wpemailencoder.com/pre-filter-email-encoder-settings/
2.0.5
- Могућност: благо кодирање свих HTML ознака + нова ставка подешавања (ово ће спречити да се сложени додаци покваре)
- Развој: нови филтер за насумичан избор JavaScript escape метода
2.0.4
- Могућност: изузимање script ознака из кодирања
- Исправка: поновна провера и уклањање escape низова за функцију encode_escape
- Исправка: садржај кратког кода eeb_mailto се враћа уместо да се исписује
2.0.3
- Могућност: укључена интеграција за тему Divi
- Дотеривање: оптимизована Jetpack интеграција тако да филтрира и ознаке описа атрибута слика
- Дотеривање: благо филтрирање HTML ознака чувара места
- Дотеривање: омогућено да ознаке шаблона раде и када су подешавања додатка постављена на „Do nothing“
- Исправка: само једно поклапање благих атрибута исправно је благо кодирано
- Исправка: JS функција escape уклањала је све нуле из е-адреса
2.0.2
- Могућност: нова ставка подешавања за укључивање произвољних скрипти у подножју, а не у заглављу
- Могућност: подршка за додатак „Maintenance“ од WP Maintenance
- Дотеривање: уклоњен наш главни руковалац преводима да би преводи додатка на WordPress.org поново били доступни.
- Дотеривање: PHP кôд оптимизован према Вордпрес стандардима
- Дотеривање: dashicons се стављају у ред и када је штиклирано само „show_encoded_check“ и заштита постављена на „Do nothing“
- Дотеривање: eeb_mailto веза доступна је и када је заштита постављена на „Do nothing“
- Исправка: WP CLI није радио са овим додатком док је укључен (због активног бафер филтера)
- Исправка: е-адресе нису исправно кодиране ако је као подешавање изабрано „Do nothing“ и коришћен кратки кôд eeb_mailto
2.0.1
- Исправка: укључен недостајући захтев за функције шаблона
- Дотеривање: очишћени језици
2.0.0
- ПРОЧИТАЈТЕ ПРЕ АЖУРИРАЊА
- ОВО ЈЕ ПОТПУНО ПРЕУРЕЂЕНО ИЗДАЊЕ ДОДАТКА. ИАКО СМО УЛОЖИЛИ МНОГО ВРЕМЕНА ДА ДОДАТАК БУДЕ ШТО ВИШЕ УНАЗАДНО УСАГЛАШЕН, ИПАК БИСМО ВОЛЕЛИ ДА ИСПРОБАТЕ ОВО ИЗДАЊЕ ПРЕ АЖУРИРАЊА.
- ДОДАТАК ЈЕ ПОТПУНО ОБНОВЉЕН И САДА НУДИ ОПТИМИЗОВАНИЈЕ МОГУЋНОСТИ И ВРЛО ЈЕДНОСТАВНО КОРИСНИЧКО СУЧЕЉЕ. СВЕ ИЗМЕНЕ ПОГЛЕДАЈТЕ ИСПОД.
- Могућност: потпуно изнова написано издање вашег омиљеног додатка
- Могућност: уведена ПОТПУНА ЗАШТИТА САЈТА (аутоматски штити СВЕ е-адресе на вашој страници)
- Могућност: поједностављена подешавања (доста смо очистили подешавања, али део старе странице подешавања можете вратити штиклирањем поља за напредна подешавања 🙂 )
- Могућност: аутоматско откривање најбољег начина заштите
- Могућност: избор јачине заштите међу четири нова подешавања
- Могућност: додата администраторска иконица безбедносне провере кодираним пољима за унос и кодираним обичним е-адресама/текстовима, као и свим кратким кодовима
- Могућност: заштита садржаја сваког појединачног кратког кода
- Могућност: прављење слика од е-адреса
- Могућност: аутоматска заштита одељка заглавља
- Могућност: додати и преуређени кратки кодови. За потпун списак кратких кодова погледајте овај чланак: https://wpemailencoder.com/available-shortcodes/
- Могућност: подешавање за потпуно искључивање обрасца за кодирање
- Могућност: избор претварања обичних е-адреса у mailto везе као додатна могућност
- Могућност: промена примене филтера са „wp“ на „init“ (ово вам омогућава да ухватите и неке AJAX вредности и директно их обрадите кодиране)
- Могућност: провера веб сајта која претражује ваш сајт на незаштићене е-адресе. Посетите овај URL за више података: https://wpemailencoder.com/email-protection-checker/
- Дотеривање: уназадна усаглашеност са новим подешавањима додатка
- Дотеривање: потпуно оптимизован учинак (уклонили смо све што није потребно, укључили боље кеширање објеката и много више)
- Дотеривање: оптимизоване комбинације филтера
- Исправка: стара логика је кварила нека кодирања е-адреса, посебно са произвољним ознакама. Све смо их исправили
- Исправка: исправили смо гомилу грешака из претходног издања
- Развој: кôд поново написан према најновијим Вордпрес стандардима
- Развој: гомила нових Вордпрес филтера и радњи. За потпун списак погледајте https://wpemailencoder.com/
- Застарело: уклонили смо застареле функције. Обавезно ажурирајте своју произвољну логику према најновијим стандардима.
1.53
- ПРОЧИТАЈТЕ ПРЕ АЖУРИРАЊА
- ОВАЈ ДОДАТАК ЋЕ БИТИ ПРЕУРЕЂЕН СЛЕДЕЋИМ АЖУРИРАЊЕМ
- ДА БИСТЕ СЕ ПРИПРЕМИЛИ, ИСПОД ЋЕТЕ ПРОНАЋИ СПИСАК ИЗМЕНА КОЈЕ ВАС ОЧЕКУЈУ
-
- Додатак ће бити поједностављен аутоматским коришћењем најбоље заштите за ваш сајт
-
- Додатак ће штитити ваш сајт одмах по постављању
-
- Уводимо заштиту на целом сајту, не само засновану на Вордпрес кратким кодовима (ово укључује заштиту ЦЕЛОГ сајта)
-
- Моћи ћете да изаберете врсту заштите. Биће доступно: аутоматски (уз JavaScript), аутоматски (без JavaScript-а), текст заштите, кодирање ентитета
-
- Структура додатка биће оптимизована према тренутним Вордпрес стандардима
-
- Пребацивање између потпуне заштите сајта и само Вордпрес филтера
-
- (Необавезно) заштита е-адреса претварањем у PNG слике (где је применљиво)
-
- Кружни начин за заштиту засновану на JavaScript-у (аутоматски бира најбољи начин међу сличним начинима заштите)
-
- Гомила исправки грешака
-
- Сва подешавања биће потпуно усаглашена у било којој комбинацији
-
- Образац за кодирање ће и даље постојати
-
- Сва подешавања која су била доступна у старом издању и биће доступна у новом уназадно су усаглашена
-
- Приказ администраторског обавештења уз све кодиране е-адресе (где је применљиво)
- ###################
- АЖУРИРАЊЕ ЋЕ БИТИ ОБЈАВЉЕНО ТОКОМ ОКТОБРА
- Дотеривање: представљамо нашег новог партнера MailOptin
1.5.2
- Дотеривање: додат искачући прозор за администраторску поруку о успеху скривене е-адресе
- Исправка: исправљена грешка за недоступну функцију antispambot()
- WP Webhooks преузима развој (https://wp-webhooks.com)
1.51
- 25. март 2019.
- мање исправке грешака
- 161.000 преузимања; 30.000 поставки
1.4.6
- Исправљена грешка са retina PNG и GIF сликама
1.4.5
- Исправљена грешка са ? параметрима
1.4.4
- Исправљено прескакање прилагодљивих слика које садрже @
1.4.3
- Измењен садржај
1.4.2
- Исправљена могућа XSS рањивост
1.4.1
- Исправљено задржавање класа на mailto везама
1.4.0
- Исправљена грешка са унапред попуњеном е-адресом у пољима за унос
- Додата могућност текста заштите за кодирани садржај (осим е-адреса)
1.3.0
- Подржани и посебни знакови за JavaScript методе, као што су é, â, ö, кинески знакови итд.
- Исправљена грешка при искључивању могућности „use shortcode“ и „use deprecated“
1.2.1
- Исправљена PHP грешка у index
1.2.0
- Додат филтер за садржај обрасца за кодирање (eeb_form_content)
1.1.0
- Додати филтери за измену регуларног израза за mailto везе и е-адресе
- Исправљена грешка – без кодирања при учитавању администраторског панела
1.0.2
- Исправљена грешка погрешне везе „settings“
- Исправљена грешка при уклањању кратких кодова из RSS довода
1.0.1
- Исправљена PHP подршка (иста као Вордпрес)
1.0.0
- САДА ПОДРШКА САМО ЗА WP 3.4.0+
- Исправљена грешка брисања вредности подешавања при одјављивању (сада ће бити избрисане при уклањању)
- Исправљена грешка – могуће је подесити текст заштите и када је RSS искључен
- Исправљена грешка при чувању подешавања мета кутија
- Додата могућност подршке кратким кодовима у виџетима
- Додата могућност уклањања кратких кодова за RSS довод
- Уклоњена могућност „random“ методе
- Измењени називи радње и кратког кода (са префиксом eeb_), по избору ће стари називи и даље бити подржани
- Додата функција шаблона за прављење обрасца за кодирање
- Измењени називи класа и ИБ-ова обрасца за кодирање
0.80
- Додата подешавања екрана
- Регистроване мета кутије
- Исправљена грешка насумичне методе
- Заобилазно решење за приказ са посебним знаковима (као што је кинески), ради само са enc_html
0.71
- Могућност прављења сопствене ставке изборника (у администраторском панелу) за овај додатак
- Могућност приказа провере „successfully encoded“
- Исправљена грешка са приказом грешака због позивања погрешне функције превода
- Исправљена грешка због које се провера кодирања увек приказивала на сајту (за HTML методу кодирања)
- Додато заобилазно решење за чување искључених поља за потврду у табели могућности
- Исправљена грешка због које је провера кодирања примењивана и на испис обрасца за кодирање
0.70
- Исправљена грешка са додатним параметрима
- Измењени текстови и додати језичци помоћи на администраторској страници могућности
- Измењена визуелна провера кодираних е-адреса/садржаја приказивањем иконице и поруке о успеху
- Решено да сви атрибути mailto веза остају при кодирању
0.60
- Додата кука „init_email_encoder_form“ за додавање произвољних филтера (других додатака)
- Додато енкапсулирање JavaScript кода за ASCII методу
- Решена грешка при поновном постављању за подешавање исправне методе кодирања
- Исправљена грешка са кратким кодовима кодираним HTML методом
0.50
- Додата метода кодирања за све врсте садржаја (функција шаблона и кратки кôд „encode_content“)
- Додат додатни параметар за додатне HTML атрибуте (нпр. target=“_blank“)
- Додата могућност прескакања одређених чланака при аутоматском кодирању
- Додата могућност произвољног текста заштите
- Уклоњена фасцикла „method“. Више није могуће додавати сопствене методе.
- Остале мале измене и нешто преуређења
0.42
- Грешка у могућностима Widget Logic
0.41
- Исправљена грешка побољшањем регуларног израза за mailto везе
- Атрибут скрипте
languageпромењен уtype - Скрипта се учитава само на страници могућности (надамо се да ово решава проблем са прекидачем контролне табле који неки људи имају)
- Додата подршка за филтер widget_content додатка Logic Widget
0.40
- Додата могућност подешавања CSS класа
- Побољшана RSS заштита
- Уклоњена класа Lim_Email_Encoder (сада све обрађује главна класа)
- Укључено поље за потврду за филтрирање чланака
- Исправљена PHP / WP обавештења
- Додат параметар за методе кодирања: $obj
0.32
- Исправка грешке у IE
- Грешка са обичним е-адресама
- Необавезни параметар „method“ за ознаку и функцију шаблона, нпр. [encode_email email=“test@domain.com“ method=“ascii“]
- Мала прилагођавања
0.31
- Исправљена ситна грешка (погрешан назив променљиве $priority у реду 100 датотеке email-encoder-bundle.php)
0.30
- Додата заштита за е-адресе у RSS доводима
- Побољшано филтрирање ознака [encode_email … ]
- Побољшане методе ASCII и Escape и додата noscript порука
- Решена грешка могућности (кодирање mailto веза НАСПРАМ кодирања обичних е-адреса)
- Нека козметичка прилагођавања на страници могућности
- Преуређење кода
0.22
- Прво се декодирају ентитети пре кодирања е-адресе
- Додато још WP филтера за кодирање
0.21
- Измењен образац за кодирање: HTML ознаке и JavaScript
- Нека мања прилагођавања и исправке ситних грешака
0.20
- Уведена интернационализација (укључујући превод за nl_NL)
- Побољшано корисничко сучеље администраторске странице подешавања и обрасца за кодирање
- Додата функција шаблона: encode_email_filter()
- Задржане и додате само квалитетне методе кодирања
- Преуређен кôд и измењени називи метода и променљивих у класама
- Уклоњен трећи параметар $encode_display из метода кодирања, приказ увек треба да буде кодиран
- Додат префикс ‘lim_email_’ методама кодирања
0.12
- Ништа није измењено, али 0.11 је имао грешке јер је фасцикла /methods недостајала у складишту.
0.11
- ознака за кодирање може да се користи и у виџетима укључивањем могућности „filter widget“
0.10
- Ради са PHP4 и PHP5
- Методе: default_encode, wp_antispambot, anti_email_spam, email_escape, hide_email
- Користите ознаке:
[email_encode email=".." display=".."],[email_encoder_form] - Функција шаблона:
email_encode()