
Опис
Смањите ризик свог Вордпрес веб сајта скоро на нулу уз Kadence Security
Раније iThemes Security. Тражите iThemes? Сазнајте више овде.
У просеку, 30.000 веб сајтова се хакује сваког дана.* Сајбер напади у САД повећали су се за 57% у 2022.** Злонамерни актери који желе да хакују ваш сајт, украду ваше податке и осакате ваше пословање представљају претњу 24/7/365.
Потребан вам је проактиван, стратешки приступ безбедности Вордпрес веб сајта који штити ваш сајт од напада грубом силом, заразе злонамерним софтвером и других сајбер претњи.
Kadence Security штити ваш сајт од сајбер напада и спречава безбедносне рањивости. Аутоматски закључава лоше кориснике које препозна наша мрежа за заштиту од грубе силе са скоро милион сајтова и користи ваш сопствени списак блокираних. Обезбеђује и штити најчешће нападани део вашег Вордпрес веб сајта – потврду идентитета при пријави корисника.
Уз Patchstack интеграцију (Pro), ваш сајт је заштићен пре него што уопште имате прилику да решите рањивости и пре него што продавац или градитељ додатка или теме уопште може да изда закрпу.
То је Kadence Security који је заиста увек укључен, 24/7/365.
🌐 Заштитите свој веб сајт за неколико минута
Искуство подешавања и увођења Kadence Security омогућава свакоме да заштити свој Вордпрес веб сајт за мање од 10 минута, без обзира на техничко знање. Сазнање да сте укључили сва права безбедносна подешавања за свој веб сајт даће вам осећај да ваш сајт никада није био безбеднији.
📚 Безбедносни шаблони сајта прилагођени вашој врсти сајта
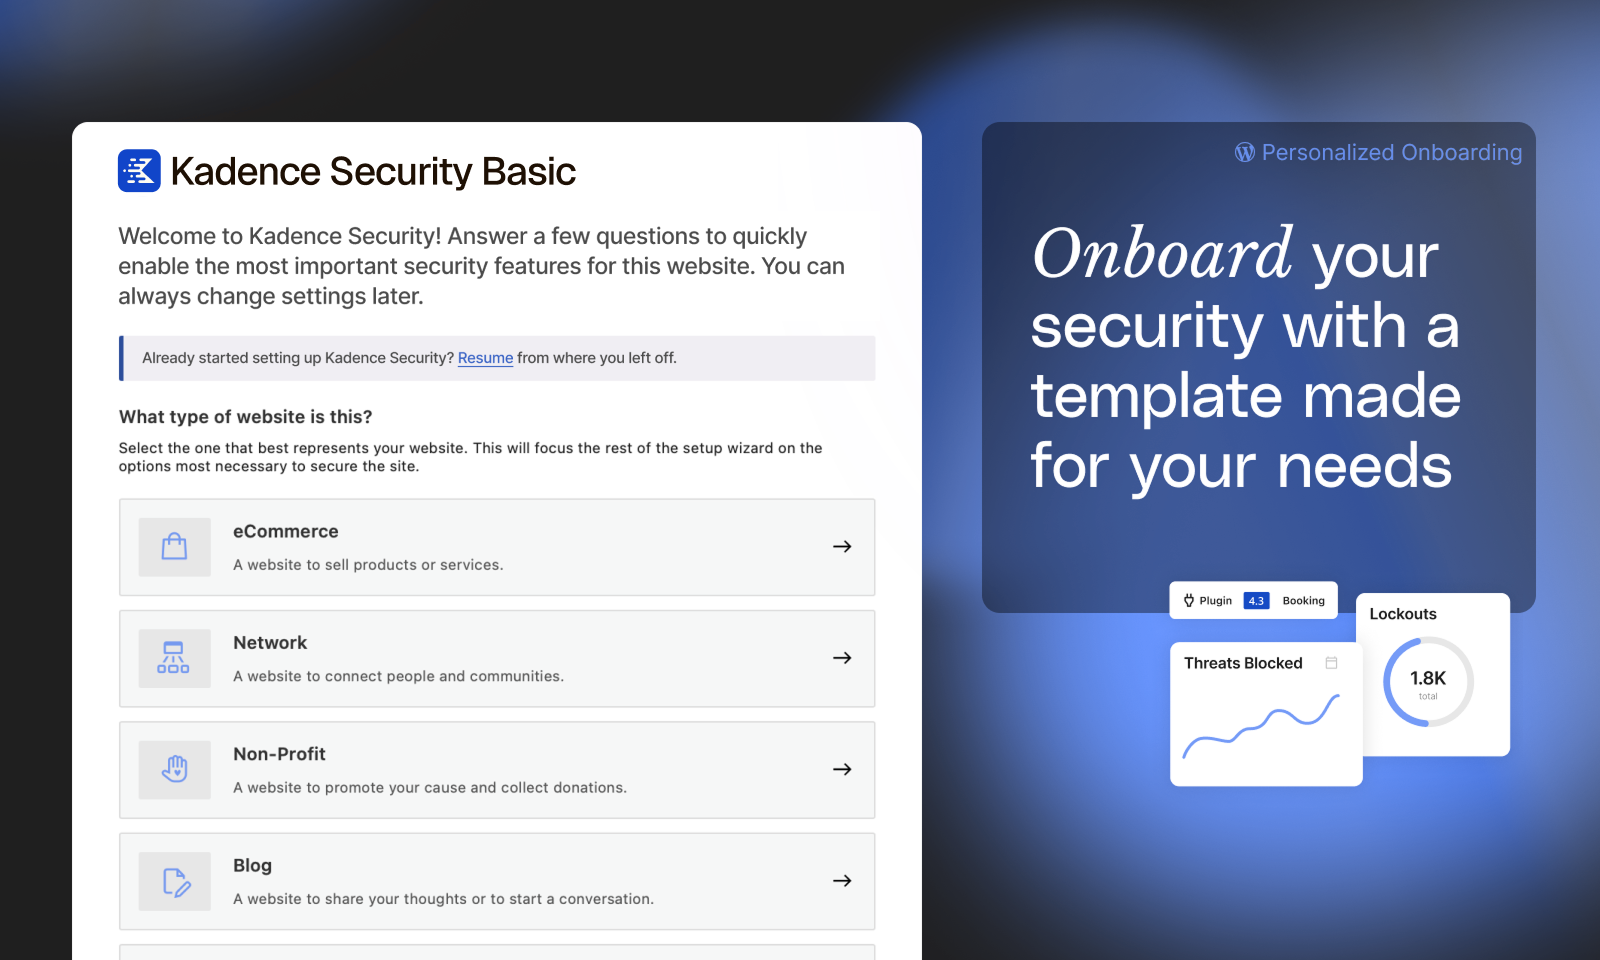
Укључивање исправних безбедносних подешавања на основу врсте веб сајта који градите или одржавате кључно је за исправну безбедност. Сајт за е-трговину захтева другачији ниво безбедности од основног блога. Kadence Security шаблони сајта чине примену правих безбедносних подешавања за ваш веб сајт брзом и лаком.
Изаберите између шест различитих шаблона сајта да бисте применили врсту безбедности која је потребна вашем сајту:
- Е-трговина – веб сајтови који продају производе или услуге
- Мрежа – веб сајтови који повезују људе или заједнице
- Непрофитни – веб сајтови који промовишу ваш циљ и прикупљају донације
- Блог – веб сајтови који деле ваше мисли или започињу разговор
- Портфолио – веб сајтови који представљају ваш рад
- Презентациони – једноставни веб сајтови који промовишу ваше пословање
⌚ Безбедносна контролна табла веб сајта у стварном времену
Свакодневно се на вашем веб сајту одвија много активности које не можете да видите. Многе од ових активности могу бити повезане са безбедношћу вашег сајта, па је праћење ових догађаја кључно за одржавање безбедности сајта.
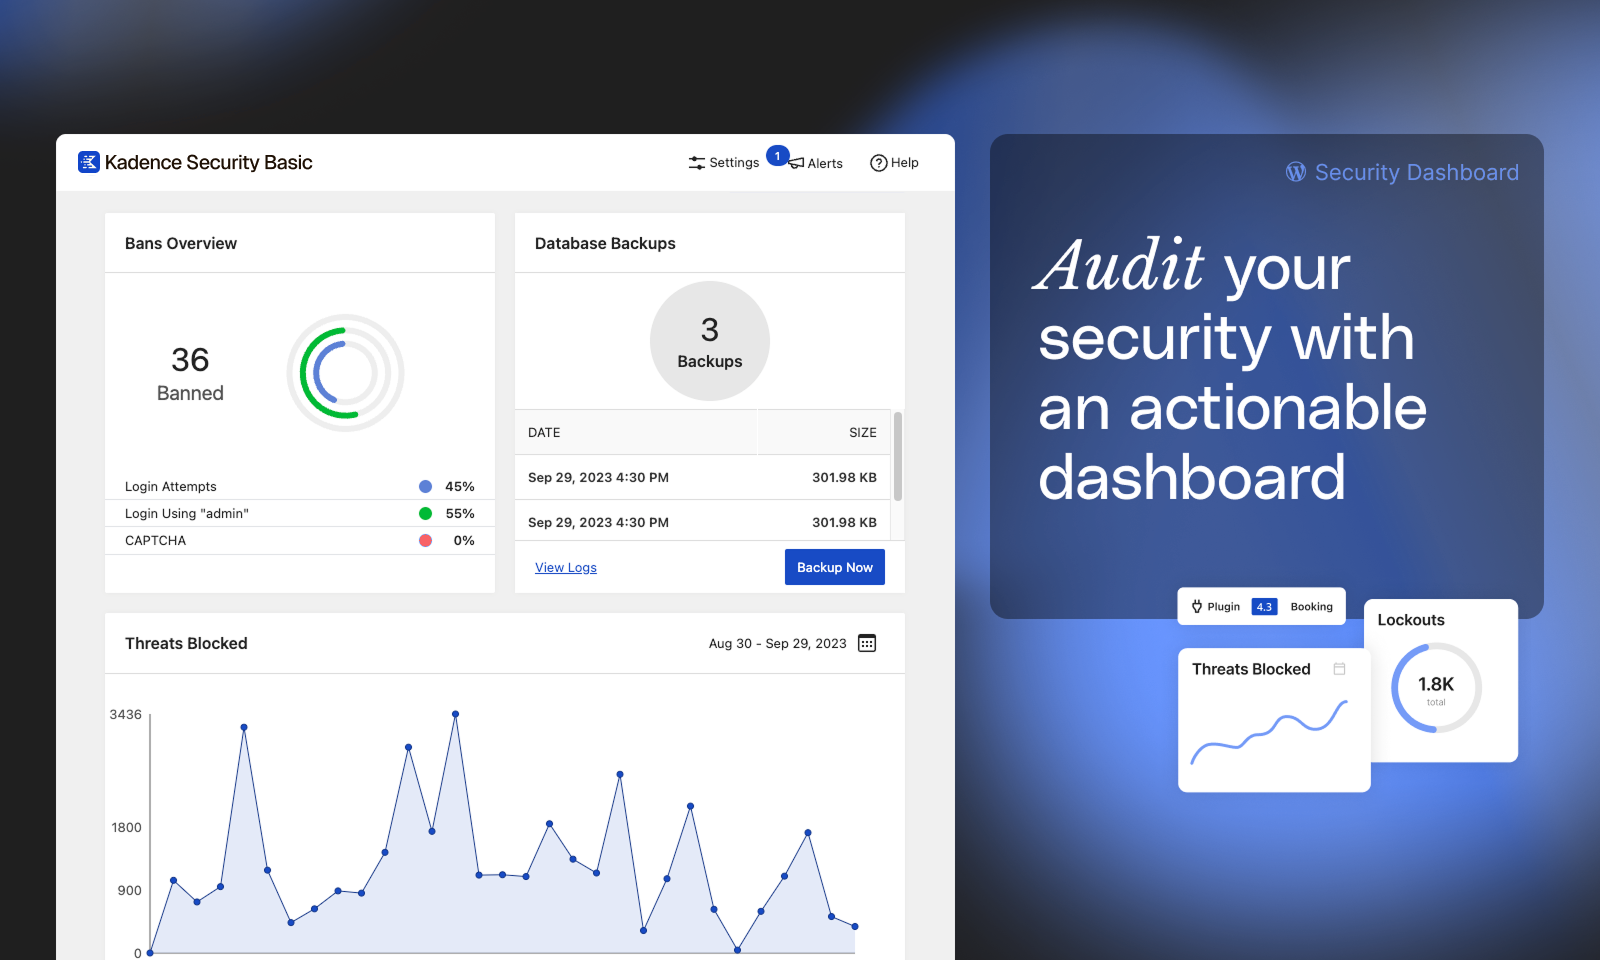
Додатак Kadence Security Pro пружа безбедносну контролну таблу за Вордпрес у стварном времену која непрекидно прати безбедносне догађаје на вашем сајту. Kadence Security контролна табла је динамичка контролна табла са свом статистиком безбедносне активности вашег Вордпрес веб сајта на једном месту, укључујући нападе грубом силом, забрањене кориснике, активна закључавања, резултате скенирања сајта и безбедносну статистику корисника (Pro).
🗝️ Безбедност пријаве на Вордпрес
Подешавање и одржавање исправних Вордпрес подешавања и управљање приступом корисничким налозима кључни су аспекти јачања вашег сајта против претњи и рањивости. Basic и Pro укључују функције које се баве оба ова фактора.
-
Двофакторска потврда идентитета (2FA) – учините своју Вордпрес пријаву скоро непробојном за нападе захтевајући од корисника да уз лозинку унесу безбедносни кôд за пријаву. Додатак Kadence Security вам омогућава да додате двофакторску потврду идентитета на своју Вордпрес пријаву уз више начина потврде, укључујући мобилне апликације као што су Authy и Google Authenticator, е-пошту и резервне кодове.
-
Захтеви за лозинку – направите и спроводите политику лозинки за своје кориснике за мање од минута.
-
reCAPTCHA (Pro) – зауставите лоше ботове у злоупотребама на вашем веб сајту, као што су покушаји провале помоћу угрожених лозинки, објављивање непожељних порука или чак преузимање вашег садржаја.
-
Пријаве без лозинке (Pro) – безбедност Вордпреса учињена лаком. Заштитите корисничке налоге помоћу 2fa и јаких лозинки, а стварним корисницима омогућите пријаву једним притиском миша.
-
Поуздани уређаји (Pro) – утврдите уређаје које ви и други корисници користите ради блокирања напада отмице сесије и ограничите администраторска овлашћења на поуздане уређаје.
-
Аутоматизовано закрпљивање рањивости (Pro) – Kadence Security Pro укључује Patchstack, који закрпљује рањивости пре него што ви имате прилику и примењује исправке чак и пре него што градитељ или продавац додатка изда закрпу.
Сазнајте више о томе како је пријава без лозинке будућност и како вам Kadence Security може помоћи да је примените још данас.
👨👩👧👦 Права количина безбедности за сваки кориснички ниво
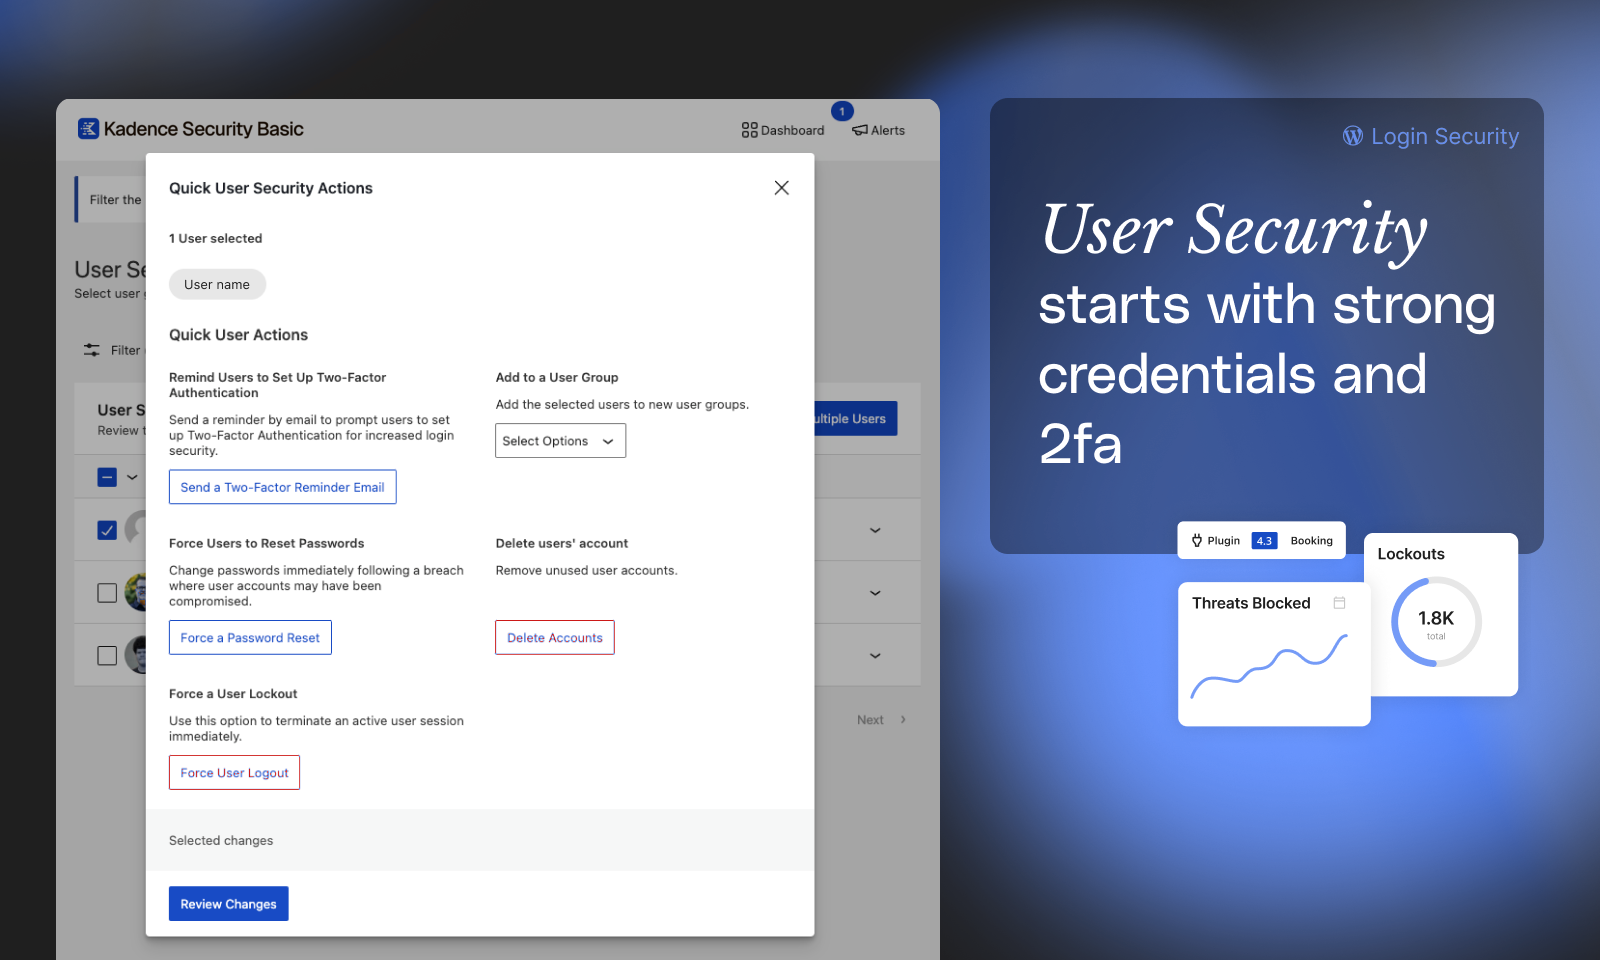
Различите врсте корисничких нивоа захтевају различите нивое безбедности. Током процеса подешавања Kadence Security можете утврдити кључне корисничке групе свог веб сајта. Када се утврде различите врсте корисника, можете применити ниво безбедности који је баш прави за сваку корисничку групу.
Ево неколико примера како су корисничке групе корисне за заштиту вашег сајта:
-
За клијенте – рецимо да подешавате Kadence Security на веб сајту клијента. Одлучићете да ли морају да користе двофакторску потврду идентитета и да ли треба да имају приступ Kadence Security подешавањима.
-
За купце – ако имате веб сајт за е-трговину, одлучићете да ли желите да заштитите налоге купаца политиком лозинки.
Повећање овлашћења (Pro) додаје и безбедан начин за давање привременог приступа на нивоу администратора вашем веб сајту.
🤖 Блокирајте лоше ботове и забраните корисничке агенте уз закључавања
-
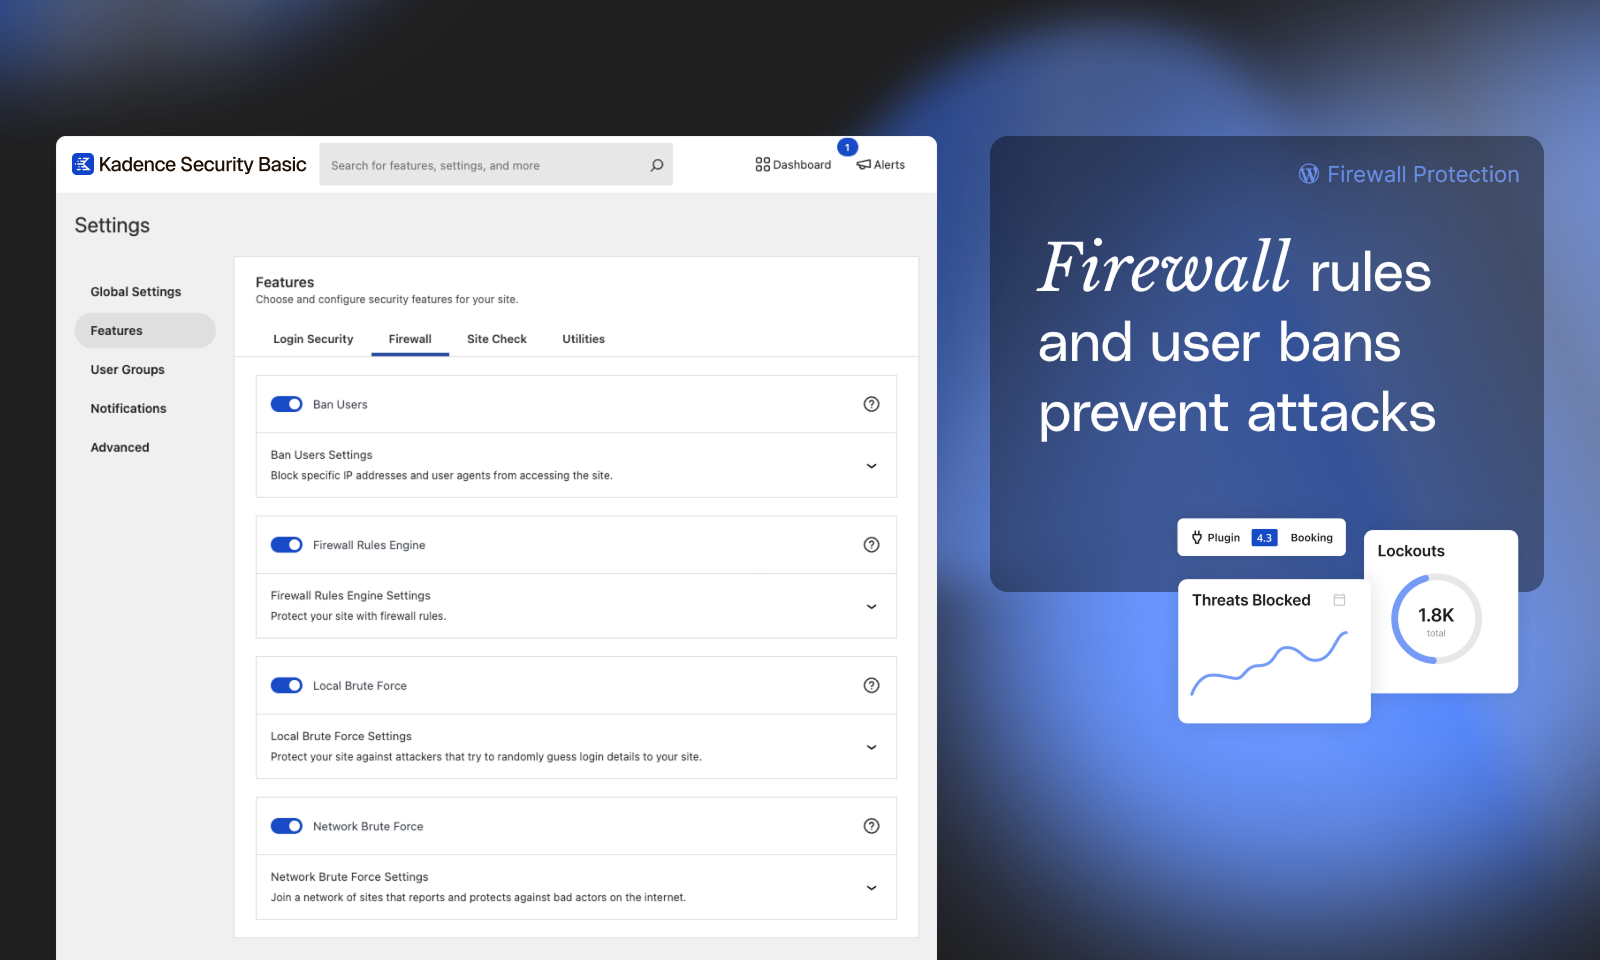
Забрани кориснике (Basic и Pro) – трајно блокирајте поновљене прекршиоце да приступају вашем сајту.
Локална заштита од грубе силе – аутоматски препознаје и зауставља најчешћи начин напада на Вордпрес сајтове. -
Локална заштита од грубе силе (Basic и Pro) – аутоматски препознаје и зауставља најчешћи начин напада на Вордпрес сајтове.
-
Мрежна заштита од грубе силе (Basic и Pro) – мрежа је Kadence Security заједница и броји скоро милион веб сајтова. Ако неко покуша да провали у веб сајтове у Kadence Security заједници, Kadence Security ће га блокирати у целој мрежи.
-
Магичне везе (Pro) – безбедност не треба да вам стоји на путу. Магичне везе вам омогућавају да се пријавите на свој Вордпрес сајт док је ваше корисничко име закључано функцијом локалне заштите од грубе силе Kadence Security.
🔍 Пратите безбедносно здравље свог сајта
-
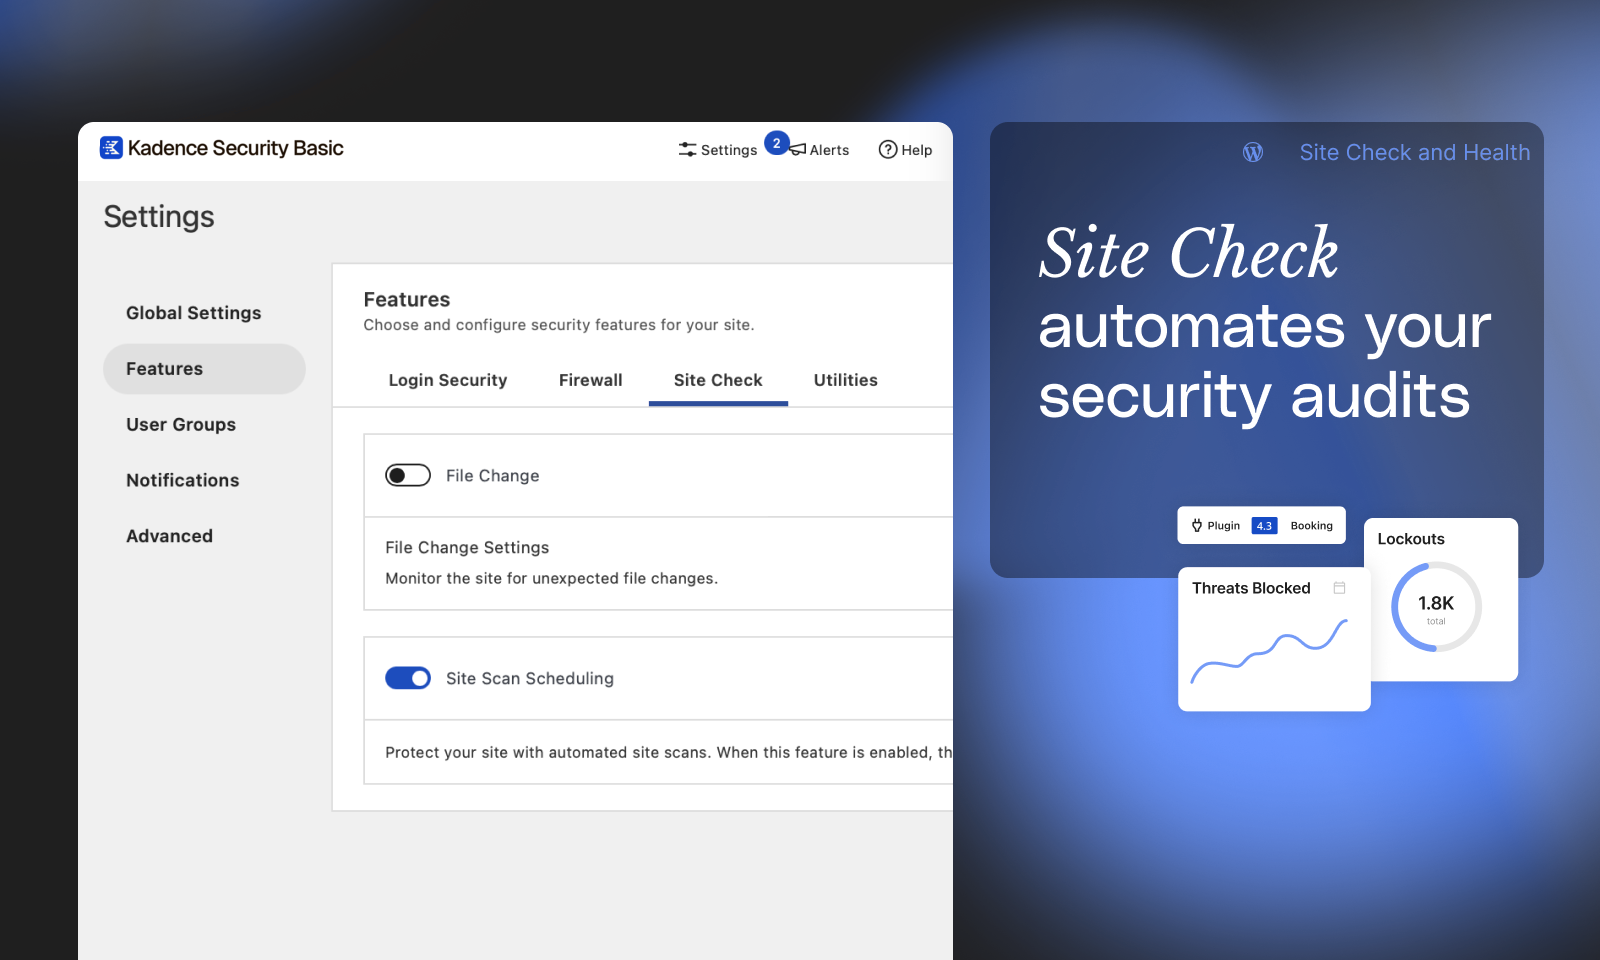
Откривање измена датотека (Basic и Pro) – Kadence Security бележи измене направљене на вашем веб сајту, што може помоћи у откривању злонамерне активности на њему.
-
Скенер сајта (Basic и Pro) – закажите провере да се покрећу четири пута дневно (Basic) или сваког сата (Pro) због познатих рањивости датотека језгра Вордпреса, додатака и тема. Помоћу Google Safe Browsing API-ја, скенирање сајта проверава и ваше стање на Google-овом списку блокираних и упозориће вас ако је Google пронашао злонамерни софтвер на вашем веб сајту.
-
Patchstack интеграција (Pro) – аутоматизовано виртуелно закрпљивање неких рањивости пре него што уопште имате прилику да их сами решите и пре него што продавац или градитељ додатка или теме уопште може да изда закрпу.
-
Скенер сајта (Pro) – откључајте управљање издањима да бисте аутоматски применили закрпу на рањиви софтвер који открије скенирање сајта када је доступна.
-
Бележење корисника (Pro) – водите евиденцију активности корисника у својим Вордпрес безбедносним дневницима, укључујући пријаву/одјаву, регистрацију корисника, додавање/уклањање додатака, промену тема, измене чланака и страница и још много тога.
-
Управљање издањима (Pro) – функција управљања издањима у Kadence Security Pro омогућава вам аутоматско ажурирање Вордпреса, додатака и тема. Поред тога, управљање издањима има и могућности за јачање вашег веб сајта када користите застарели софтвер и скенирање старих веб сајтова.
🧠 Паметније и применљивије одређивање приоритета рањивости
Не представљају све рањивости исти ниво ризика, а традиционална оцена Common Vulnerability Scoring System (CVSS) не одражава увек стварност вођења Вордпрес сајта.
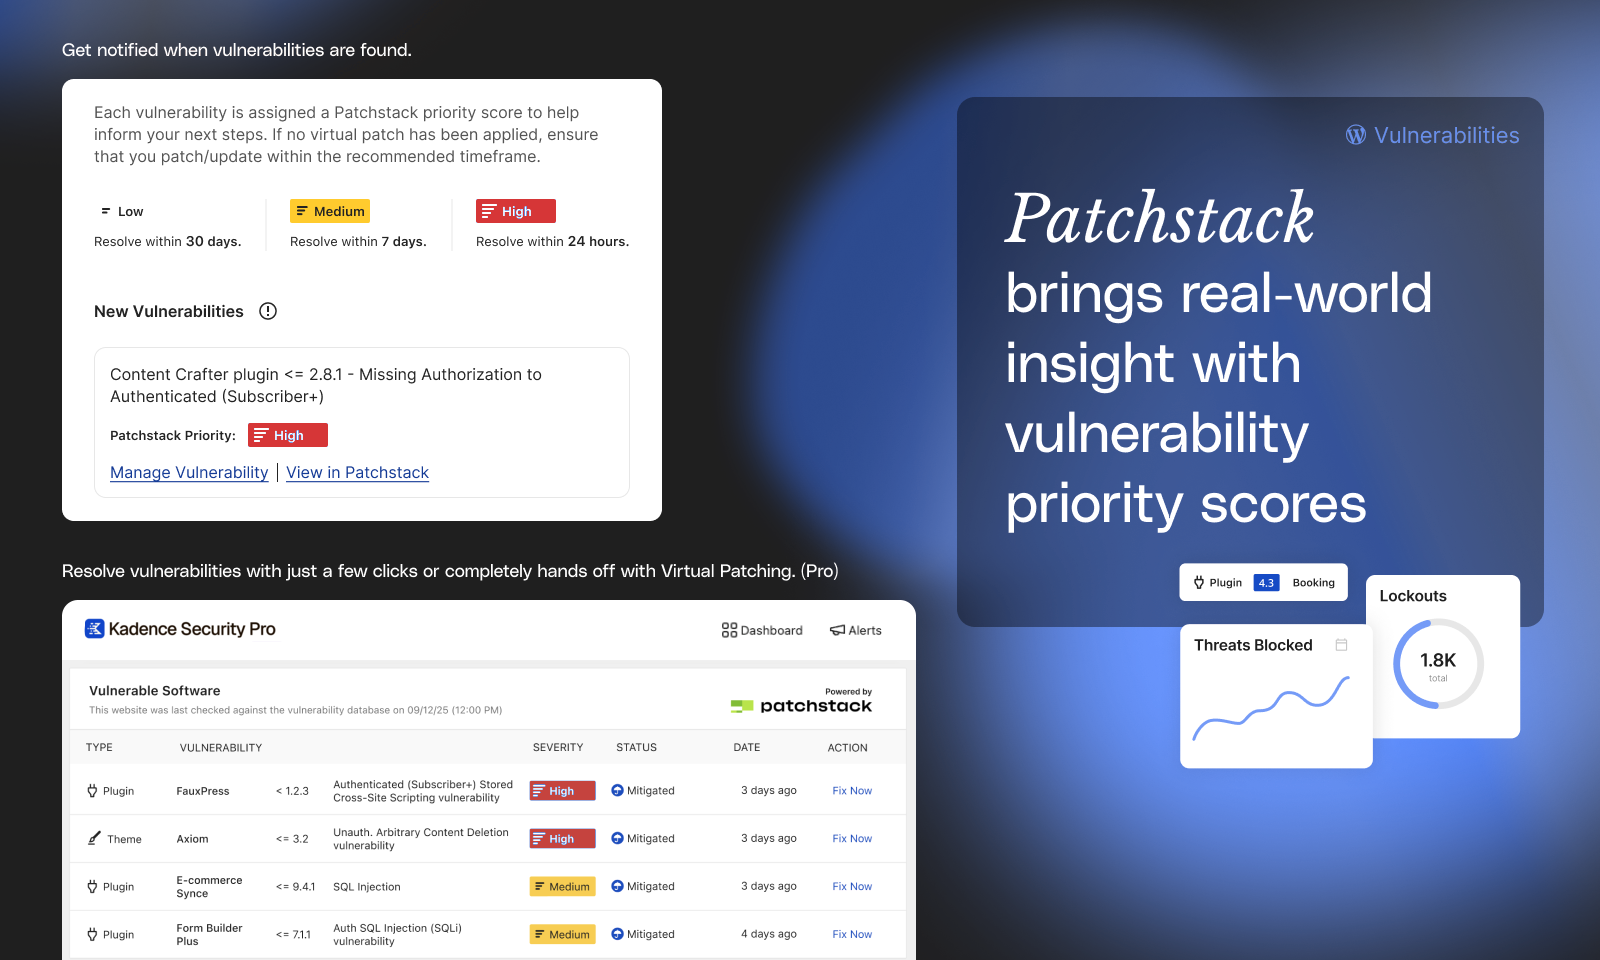
Kadence Security сада користи Patchstack Priority оцену, која иде даље од CVSS-а и пружа процену стварног ризика прилагођену Вордпресу. Узима у обзир колико је вероватно да ће рањивост бити искоришћена и њен стварни утицај на ваш сајт.
Уз Patchstack Priority добијате јаснију слику онога што је заиста важно, што вам помаже да се усредсредите на рањивости које представљају највећи ризик и да мање бринете о шуму проблема малог утицаја.
🛠️ Безбедносне алатке за веб сајт
-
Наметни SSL – приморајте да се све везе са веб сајтом успостављају преко SSL/TLS.
-
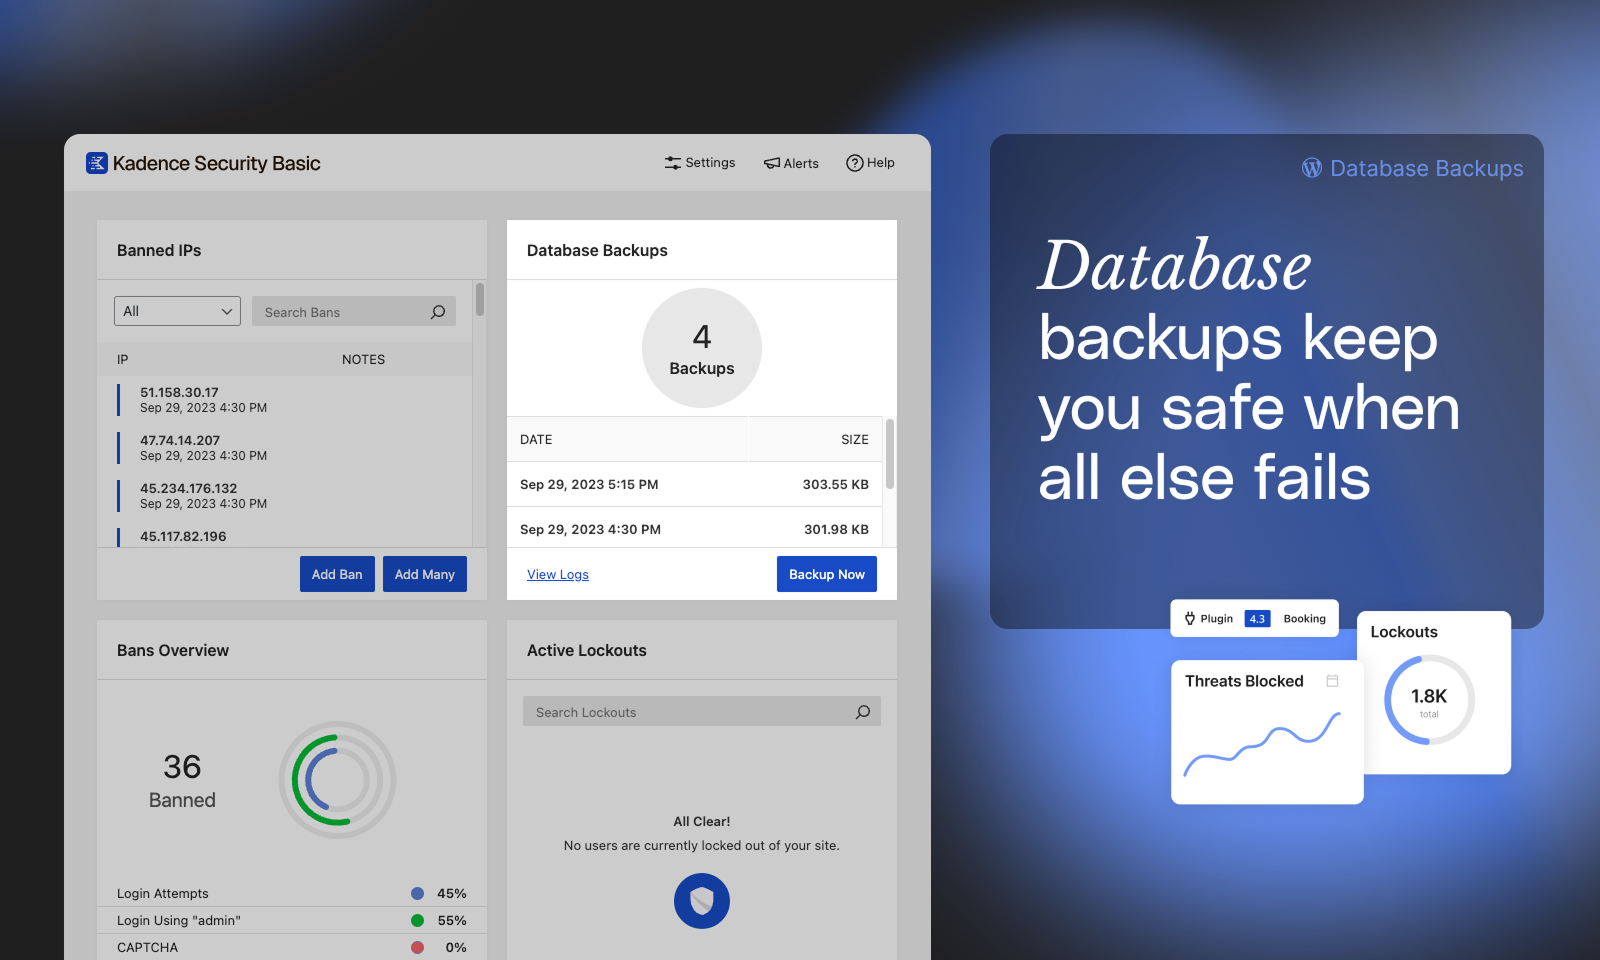
Резервне копије базе података – правите резервне копије своје Вордпрес базе података. (Није потпуна резервна копија.)
-
Геолокација (Pro) – побољшајте поуздане уређаје повезивањем са спољашњим API-јем за локацију или мапе.
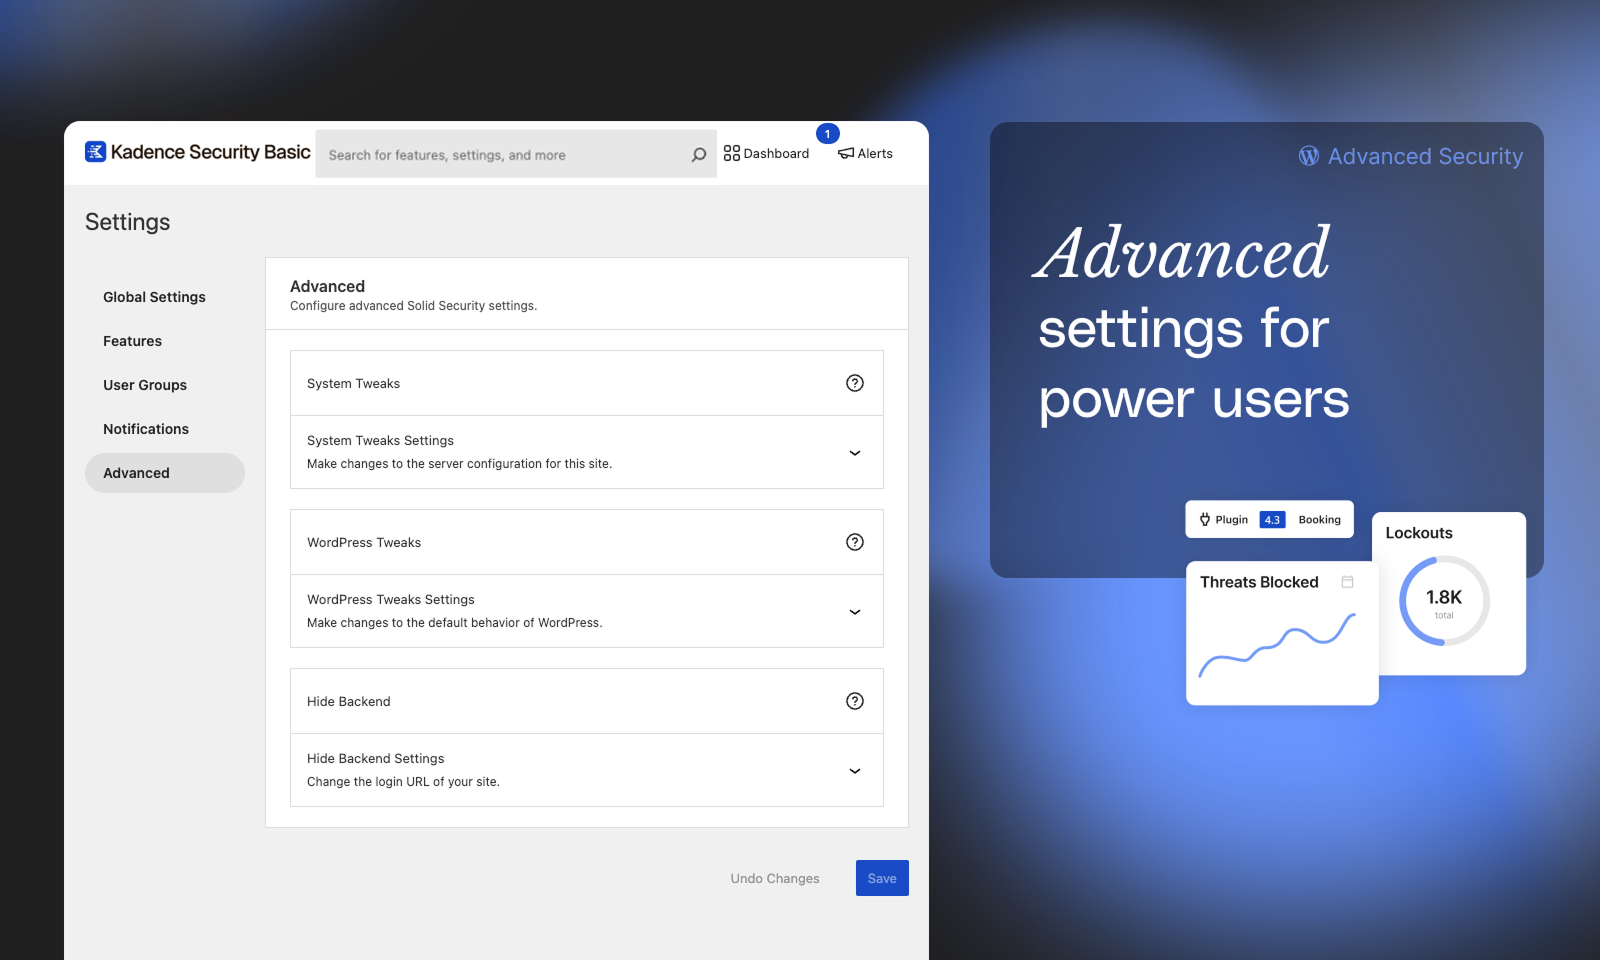
🚀 Напредни безбедносни алати
- Утврди IP адресе сервера – спречите проблеме изазване ненамерним закључавањем IP адреса вашег сервера.
- Промени кориснички ИБ 1 – промените кориснички ИБ првог Вордпрес корисника, потенцијално спречавајући нападе који претпостављају да корисник са ИБ-ом 1 постоји и да је администратор.
- Промени префикс базе података – промените префикс базе података који користи Вордпрес, потенцијално спречавајући нападе који претпостављају да је префикс базе података „wp_“.
- Провери дозволе датотека – погледајте дозволе датотека и фасцикли кључних делова свог сајта.
- Правила подешавања сервера – погледајте или очистите безбедносна правила сервера која је направио Kadence Security.
- wp-config.php правила – погледајте или очистите безбедносна правила за wp-config.php која је направио Kadence Security.
- Промени Вордпресове соли – заштитите свој сајт после успешног напада променом Вордпресових соли које се користе за заштиту колачића и безбедносних жетона.
- Сакриј адресу за пријаву – промените адресу за пријаву на свом сајту, чиме ботовима отежавате проналажење ваше странице за пријаву и напад на њу.
🛟 Потребна вам је помоћ?
Бесплатна подршка може бити доступна уз помоћ заједнице на WordPress.org форумима подршке. Наш тим за подршку Kadence Security тамо пружа врхунску техничку подршку свим корисницима Kadence Security Basic.
Наш центар за помоћ ће вам помоћи да постанете стручњак за iThemes Security.
Добијте додатни мир уз професионалну подршку нашег стручног тима и Pro функције које подижу безбедност вашег сајта на виши ниво уз Kadence Security Pro.
Опоравак од хакованог сајта
Kadence Security прави редовне резервне копије ваше Вордпрес базе података, што вам омогућава да се брзо вратите на мрежу у случају хаковања или безбедносног пробоја. Користите Kadence Security да правите и шаљете е-поштом резервне копије базе података по прилагодљивом распореду.
За потпуне резервне копије сајта и могућност враћања или пресељења Вордпреса на нови хостинг или домен, погледајте Solid Backups.
Solid Central интеграција
Управљате са више Вордпрес сајтова? Ослобађајте закључавања и одржавајте своје теме, додатке и језгро Вордпреса ажурним са једне контролне табле помоћу Solid Central.
*Zippia. „30 Crucial Cybersecurity Statistics [2023]: Data, Trends And More“ Zippia.com. 15. јун 2023, https://www.zippia.com/advice/cybersecurity-statistics/
**https://blog.checkpoint.com/2023/01/05/38-increase-in-2022-global-cyberattacks/
Лиценца
Објављено под условима GNU General Public License.
Снимци екрана
Блокови
Овај додатак пружа 1 блок.
- Kadence Security User Security Settings
ЧПП
Зашто Kadence Security захтева најновије издање Вордпреса? Зар не могу да користим мало старије издање?
- Једна од најбољих безбедносних пракси за власника Вордпрес сајта је одржавање софтвера ажурним. Због тога овај додатак испробавамо само на најновијем стабилном издању Вордпреса и гарантујемо само да ради у најновијем издању.
Да ли ће овај додатак потпуно зауставити све нападе на мој сајт?
- Не. Kadence Security је осмишљен да помогне у побољшању безбедности ваше Вордпрес поставе од многих уобичајених начина напада, али не може да спречи сваки могући напад. Ништа не замењује пажњу и добру праксу. Овај додатак вам мало олакшава да примените и једно и друго.
Да ли је овај додатак само за нове Вордпрес поставе или могу да га користим и на постојећим сајтовима?
- Иако се Kadence Security може поставити на нови или постојећи сајт, топло препоручујемо да направите потпуну резервну копију постојећег сајта пре примене било које функције укључене у овај додатак.
Да ли ће овај додатак радити на свим серверима и хостинзима?
- Kadence Security за рад захтева Apache или LiteSpeed и mod_rewrite или NGINX.
Које измене овај додатак прави а које могу покварити мој сајт?
- Kadence Security прави значајне измене у вашој бази података и другим датотекама сајта, што може бити проблематично за постојеће Вордпрес сајтове. Поново, топло препоручујемо да направите потпуну резервну копију сајта пре коришћења овог додатка. Иако су проблеми ретки, већина захтева за подршку укључује пропуст да се направи исправна резервна копија пре постављања. ОДРИЦАЊЕ ОД ОДГОВОРНОСТИ: ни под којим околностима не објављујемо овај додатак уз било какву гаранцију, подразумевану или другачију. Не можемо бити одговорни за било какву штету која може настати коришћењем овог додатка.
Рецензије


Сарадници и градитељи
„Kadence Security – лозинка, двофакторска потврда идентитета и заштита од напада грубом силом“ је софтвер отвореног кода. Следећи људи су допринели овом додатку.
Сарадници


„Kadence Security – лозинка, двофакторска потврда идентитета и заштита од напада грубом силом“ је преведен на 27 језика. Хвала преводиоцима на њиховим доприносима.
Заинтересовани сте за развој?
Прегледајте кôд, погледајте SVN складиште или се претплатите на дневник развоја преко RSS-а.
Дневник измена
10.0.2
- Исправка грешке: обрада WP_Error при прављењу сесије међукорака пријаве ради спречавања фаталних грешака.
10.0.1
- Исправка грешке: стање трке при уписивању датотека могло је да испразни датотеке wp-config.php/.htaccess.
10.0.0
- Дотеривање: ажурирано брендирање са SolidWP на Kadence.
- Ново: QR кôд за 2FA се подразумевано прави локално (потребно је PHP проширење GD), уз решење које хостује Kadence Security као резерву.
9.4.7
- Исправка грешке: спречене петље поновног слања е-поште обезбеђивањем да се својства заказаног обавештења сачувају.
9.4.6
- Побољшање: ажурирани Patchstack детаљи за постојеће рањивости.
9.4.5
- Дотеривање: обезбеђено да направљена Nginx правила подешавања буду исправна за прилагођене структуре фасцикли.
9.4.4
- Дотеривање: додаци Solid Security Basic и Solid Security Pro више не могу бити активни истовремено.
- Дотеривање: датотеке подешавања сада приказују „Solid Security“ уместо „iThemes Security“.
- Дотеривање: побољшан виџет контролне табле резервних копија базе података када је функција искључена.
- Дотеривање: појашњена порука потврде е-поштом при увођењу 2FA.
- Дотеривање: сви Gutenberg блокови користе API издање 3.
- Безбедност: ажуриран npm пакет „tmp“.
- Исправка грешке: картица контролне табле „Рањив софтвер“ није се исправно приказивала.
- Исправка грешке: правила заштитног зида која зависе од HTTP заглавља нису исправно радила у свим случајевима.
- Исправка грешке: PHP упозорење: Undefined array key 1 core/admin-pages/logs-list-table.php.
- Исправка грешке: дневници ће се појављивати исправним редоследом без обзира на издање базе података.
- Исправка грешке: PHP упозорење: Array offset on value of type null core/modules/security-check-pro/class-itsec-security-check-pro.php.
9.4.3
- Побољшање: слање обавештења о новим рањивостима пронађеним током ручног скенирања.
- Дотеривање: приказ ублажених рањивости и обезбеђивање да све нерешене рањивости буду видљиве на страници скенирања сајта.
9.4.2
- Исправка грешке: PHP обавештење о раном учитавању превода на екрану подешавања.
9.4.1
- Исправка грешке: недостајући ресурси у издању 9.4.0.
9.4.0
- Важно: Solid Security сада захтева PHP 7.4 или новији.
- Ново: Patchstack Priority вам говори колико брзо треба да решите рањивост како бисте се усредсредили на најкритичније проблеме.
- Ново: е-порука безбедносног сажетка укључује потпун списак рањивости које утичу на ваш сајт.
- Побољшање: е-порука о скенирању сајта сада укључује само новопронађене рањивости ради спречавања замора од обавештења.
- Побољшање: скенирања сајта сада се покрећу четири пута дневно ради откривања нових рањивости.
- Дотеривање: JS кôд предњег дела учињен је сагласним са React 18.
9.3.10
- Дотеривање: ажуриран SolidWP лого
9.3.9
- Дотеривање: смањен број корака у редоследу увођења.
- Исправка грешке: подешавања центра за обавештења нису могла исправно да се сачувају.
9.3.8
- Дотеривање: избрисане старије JS датотеке које су изазивале лажне позитивне резултате при скенирању. Не користе се од када је корисничко сучеље преписано у React-у.
- Безбедност: ажурирана библиотека StellarWP Telemetry ради побољшања провера овлашћења.
9.3.7
- Побољшање: коришћење блок API издања 3 за блок безбедносног профила.
- Исправка грешке: PHP упозорење када HTTP_HOST није подешен.
9.3.6
- Побољшање: боље истицање функција безбедности пријаве током увођења.
9.3.5
- Исправка грешке: PHP упозорење о прераном учитавању превода.
9.3.4
- Важно: Solid Security сада захтева Вордпрес 6.5 или новији.
- Дотеривање: додат нови филтер
solid_security_mail_site_logoза мењање логоа сајта који се користи у обавештењима е-поштом. - Исправка грешке: фатална PHP грешка при гашењу због недостајуће класе Event на неким сајтовима.
- Исправка грешке: PHP упозорење на страници Site Health.
- Исправка грешке: PHP упозорење у SSL модулу на неким подешавањима сервера.
9.3.3
- Побољшање: побољшано истицање резултата претраге подешавања.
- Исправка грешке: пад током процеса увођења при почињању изнова на неким путањама.
- Исправка грешке: проблем са стилом поља за штиклирање на Вордпресу 6.6.
- Исправка грешке: покретање радње када рањивост остане нерешена због укључивања додатка.
9.3.2
- Важно: уклоњено је откривање IP адресе „Automatic (Insecure)“. Прочитајте више: https://go.solidwp.com/firewall-features-not-available
- Побољшање: дозвољено прављење нове TOTP тајне двофакторске потврде из корисничког сучеља WP-Login.
- Исправка грешке: SolidWP лого се приказивао превелик у неким клијентима е-поште.
- Исправка грешке: дошло би до грешке ако нисмо могли да утврдимо дужину колона базе података при чувању ставки дневника.
9.3.1
- Дотеривање: додато обавештење када се улога корисника снизи са странице скенирања сајта.
- Дотеривање: ажуриран текст генератора политике приватности.
- Исправка грешке: није било могуће проћи кроз увођење када је BuddyPress или BuddyBoss био активан.
- Исправка грешке: нека правила заштитног зида нису могла да се искључе.
- Исправка грешке: дозвољено давање пристанка на Telemetry преко странице подешавања.
- Исправка грешке: PHP 8.2 упозорења о застаревању.
9.3.0
- Ново: страница заштитног зида има нови језичак „Управљање IP адресама“ за лак приступ блокирању или овлашћивању IP адреса.
- Ново: дељење података о коришћењу (само уз пристанак) омогућава корисницима да деле неличне и неосетљиве информације са StellarWP ради доношења одлука о будућем побољшању Solid Security.
- Побољшање: додато кратко обавештење при прављењу измена на страници подешавања заштитног зида.
- Дотеривање: уклоњене неке преостале референце и везе ка iThemes.
- Дотеривање: доследно називање 2FA двофакторском потврдом идентитета на страници профила.
- Дотеривање: дозвољено извршавање више радњи скенирања сајта када је проблем утишан.
- Исправка грешке: скраћивање предугачких колона ставки дневника пре уметања у базу података.
- Исправка грешке: доследан редослед језичака безбедносног профила.
- Исправка грешке: додат недостајући текстуални домен новим ставкама административног изборника Solid Security.
- Исправка грешке: поништавање филтера на страници рањивости при покретању скенирања сајта.
- Исправка грешке: PHP упозорење на страници дневника када модул измена датотека бележи неочекиване податке.
9.2.0
- Ново: освежено корисничко сучеље за управљање безбедносним подешавањима по кориснику као што је двофакторска потврда. Претходно корисничко сучеље двофакторске потврде може се укључити помоћу константе SOLID_SECURITY_LEGACY_2FA_UI.
- Ново: нови блок „Solid Security User Security Settings“ омогућава вам да прикажете ово корисничко сучеље на предњем делу свог веб сајта. Кратки кôд [solid_security_user_profile_settings] може се користити ако још не користите уређивач блокова.
- Важно: Solid Security сада захтева Вордпрес 6.3 или новији.
- Побољшање: приказ кратког обавештења при слању подсетника за 2FA са странице скенирања сајта.
- Побољшање: укључена директна веза ка Patchstack бази података у е-поруци упозорења скенера сајта.
- Дотеривање: уклоњене траке „iThemes Security је сада Solid Security“ из административног дела.
- Исправка грешке: покушај укључивања Network Brute Force из центра безбедносних порука водио је на погрешно место.
- Исправка грешке: током увођења приказивала се двострука трака за померање на неким величинама екрана.
9.1.0
- Ново: додата подршка за прављење произвољних правила заштитног зида.
- Побољшање: додата подршка за подешавање заштитног зида са странице заштитног зида.
- Исправка грешке: страница заштитног зида изгледала би празно када геолокација није могла да дохвати кôд државе.
9.0.3
- Исправка грешке: уклоњена додатна фасцикла са дуплираним датотекама додатка
9.0.2
- Исправка грешке: додате недостајуће dist датотеке у SVN
9.0.1
- Безбедност: адреса за пријаву се не открива при коришћењу функције „Сакриј административни део“ на сајту са укљученим коментарима и обавезном регистрацијом за коментаре. Хвала Naveen Muthusamy на откривању овог проблема.
- Ојачавање: провера способности promote_user при коришћењу повећања овлашћења, поред edit_user.
- Дотеривање: уклоњена трака „iThemes Security је сада Solid Security“ из обавештења е-поштом намењених администраторима.
- Исправка грешке: спречен пад странице безбедности корисника када је „Прикажи аватаре“ искључено у Вордпресовим подешавањима расправе.
- Исправка грешке: исправљени неки филтери на страници безбедности корисника који нису радили како се очекује.
- Исправка грешке: исправљени размаци у обрасцу двофакторске потврде када су укључени резервни начини.
- Исправка грешке: исправљена фатална грешка када дође до грешке при дохватању информација о Patchstack лиценци.
- Исправка грешке: проблеми са стилом на Вордпресу 6.4.
9.0.0
- Ново: iThemes Security је сада Solid Security! Сазнајте више: https://go.solidwp.com/security-welcome-to-solidwp
- Важно: Solid Security сада захтева Вордпрес 6.2 или новији.
- Ново: екран заштитног зида окупља функционалност заштитног зида коју пружа Solid Security на једном екрану лаком за коришћење. Још функција заштитног зида стиже ускоро!
- Ново: екран рањивости утврђује који рањиви софтвер имате на сајту и води вас кроз следеће кораке.
- Ново: утврдите ризике у безбедности свог сајта помоћу проширене функционалности скенирања сајта.
- Ново: екран безбедности корисника обавештава вас о безбедносним праксама које корисници вашег сајта прате. Лако примените радње на више корисника једним притиском, као што су поништавање лозинки или одјављивање активних сесија.
- Побољшање: екрани контролне табле и подешавања су преуређени да бисте лакше пронашли оно што тражите.
- Побољшање: картица контролне табле „Безбедносни сажетак“ даје вам брз преглед најважнијих безбедносних проблема на вашем сајту.
- Побољшање: додата подршка за учитавање Solid Security преко MU додатка ради бољих перформанси при блокирању нападача.
- Дотеривање: уклоњена веза IP Tracker Online са странице дневника.
- Исправка грешке: сагласност са PHP 8.2.
- Исправка грешке: решена PHP упозорења када се током ажурирања софтвера наиђе на неочекиване податке.
8.1.8
- Вести: iThemes Security ускоро постаје Solid Security. Сазнајте више: https://go.solidwp.com/security-free-notice-ithemes-becoming-solidwp
8.1.7
- Важно: наметнуто шифровање двофакторских тајни.
- Дотеривање: додате Stellar и Solid траке.
- Исправка грешке: није потребно да „Уписивање у датотеке“ буде укључено за коришћење алатке „Замени кључ за шифровање“.
8.1.6
- Исправка грешке: враћање на почетну страницу када Enforce SSL наиђе на одредиште преусмеравања које није на списку безбедних.
- Исправка грешке: откривање IP адресе на сајтовима иза уравнотеживача оптерећења који су додавали своју IP адресу у X-Forwarded-For и нису пружали заглавље Real IP.
8.1.5
- Безбедносно ојачавање: спречени напади отвореним преусмеравањем на модул Enforce SSL. Овај напад захтева лажирање заглавља Host, што захтева додатне услове за искоришћавање. Хвала nlpro на пријави проблема. Прочитајте више: https://ithemes.com/?p=84309
- Исправка грешке: ажурирана библиотека за јачину лозинке на најновије издање. Ово исправља неслагања између процене јачине лозинке у стварном времену и наметнуте јачине лозинке.
8.1.4
- Дотеривање: додат језичак „Све“ на страницу функција.
- Дотеривање: дугмад „Забрани“ не приказују се на безбедносној контролној табли ако корисник неће моћи да направи забрану.
- Исправка грешке: спречено упозорење Headers Already Sent када до закључавања дође током WP Cron захтева на неким подешавањима сервера.
- Исправка грешке: ручно учитавање Sodium Polyfill за сервере са старијим издањем постављене библиотеке libsodium.
- Исправка грешке: грешка при чувању подешавања измена датотека када је било подешено „notify_admin“.
- Исправка грешке: спречена петља преусмеравања при пријави на сајтовима којима је потребно више од 5 секунди да учитају контролну таблу.
8.1.3
- Важно: iThemes Security сада захтева PHP 7.3 и Вордпрес 5.9 или новији.
- Безбедност: додата подршка за шифровање тајни мобилне апликације за двофакторску потврду. Укључите преко Алатке -> Подеси кључ за шифровање.
- Безбедност: застарело аутоматско откривање посредника. Уместо тога, ручно подесите откривање посредника или користите Security Check. Исправљени напади лажирања IP адресе.
- Побољшање: додато дугме „Забрани закључавање“ на картицу активних закључавања.
- Исправка грешке: дневници у датотекама се нису ротирали.
- Исправка грешке: PHP упозорење при учитавању словних ликова иконица у одређеним подешавањима.
- Исправка грешке: не покушава се скривање административног дела када се обрађује Cron захтев.
- Исправка грешке: спречен унос неисправних вредности датума при избору произвољног опсега датума на безбедносној контролној табли.
- Исправка грешке: прелиминарна сагласност са PHP 8.1.
- Исправка грешке: грешка провере подешавања „notify_admin“ за измене датотека.
- Хвала Calvin Alkan на пријави безбедносних проблема исправљених у овом издању.
8.1.2
- Дотеривање: захтева се наслов при прављењу нове контролне табле.
- Исправка грешке: не покушава се слање обавештења о скенирању сајта за чиста скенирања, чиме се спречава фатална грешка после заказаних скенирања.
8.1.1
- Исправка грешке: грешка при посети страници обавештења након првог укључивања модула са обавештењима.
- Исправка грешке: ажурирана застарела коришћења withState у useState.
8.1.0
- Важно: iThemes Security сада захтева Вордпрес 5.8 или новији.
- Нова функција: пун iThemes Security Site Scanner укључен у iThemes Security Free. Заказана скенирања су подразумевано искључена.
- Дотеривање: додата нова страница „Go Pro“ која садржи преглед функција у iThemes Security Pro.
- Исправка грешке: померање на врх прозора при кретању.
- Исправка грешке: дозвољена претрага захтева за лозинку.
- Исправка грешке: модули Вордпрес и системских дотеривања не учитавају се када је константа
ITSEC_DISABLE_MODULESукључена. - Исправка грешке: спречено случајно учитавање модула двофакторске потврде када није регистрован.
- Исправка грешке: условни приказ подешавања путање NGINX датотеке.
- Исправка грешке: дозвољено чување обавештења када постоји грешка „default recipients must contain at least 1 item“.
- Исправка грешке: стил помоћи на Вордпресу 5.9.
- Исправка грешке: сагласност са додацима који су очекивали пријављеног корисника током закључавања.
8.0.2
- Побољшање: поново уведено корисничко сучеље за управљање ознакама функција.
- Дотеривање: ставке изборника „Напредно“ и „Алатке“ премештене су ради бољег читања на дугачким екранима.
- Исправка грешке: када се покрене алатка „Промени администраторског корисника“, ажурирају се све корисничке групе које упућују на стари кориснички ИБ.
- Исправка грешке: подножје Вордпреса се појављивало у средини странице дневника.
- Исправка грешке: додата недостајућа датотека ниски за превод.
8.0.1
- Исправка грешке: сајтови који нису подржавали HTTPS, али су имали активан, а неподешен SSL модул, при надоградњи би били преусмерени на HTTPS издање сајта.
- Исправка грешке: одјављивање модула двофакторске потврде iThemes Security када је укључен додатак Two-Factor Feature Plugin.
- Исправка грешке: дозвољено укључивање на Вордпресу 5.7.0.
- Исправка грешке: додати недостајући текстуални домени.
8.0.0
- Важно: iThemes Security сада захтева Вордпрес 5.7 и PHP 7.0 или новији.
- Ново: iThemes Security добија преуређено сучеље усредсређено на лакше подешавање и проналажење онога што тражите. Прочитајте више: https://ithemes.com/?p=65086.
- Ново: тренутно претражите све у iThemes Security помоћу нове функције тренутне претраге.
- Ново: безбедносне алатке су груписане на сопственој страници. „Утврди IP адресе сервера“ и „Security Check Pro“ могу се покренути ручно без режима отклањања грешака.
- Ново: релевантан садржај из центра за помоћ, iThemes блога и iThemes YouTube канала приказује се у новој области помоћи на основу тренутне странице. Притисните дугме „Помоћ“ на траци алата или иконицу „Информације“ поред наслова странице да бисте јој приступили.
- Ново: корисничко сучеље подешавања је сада потпуно прилагодљиво и одлично ради на мобилним уређајима, таблетима и рачунарима.
- Ново: двофакторска потврда је сада део основног додатка iThemes Security.
- Побољшање: побољшана подршка за тастатуру и читаче екрана.
- Побољшање: картица забрањених корисника може да дода више забрана одједном.
- Дотеривање: додато ново опште подешавање за контролу „Аутоматски привремено овласти домаћине“.
- Дотеривање: када је укључено опште подешавање „Сакриј безбедносни изборник на административној траци“, обавештења се више неће исписивати на страницама које нису iThemes Security. Уместо тога, центру порука можете приступити са трака алата подешавања или контролне табле.
- Дотеривање: модул резервних копија базе података више није доступан ако имате постављен BackupBuddy. Ако ово понашање није пожељно, укључите константу „ITSEC_ENABLE_BACKUPS“.
- Дотеривање: подешавање Geolocation API-ја које користе поуздани уређаји премештено је у сопствени посебан модул „Geolocation“.
- Дотеривање: интеграција „Have I Been Pwned“ премештена је у основни додатак.
- Дотеривање: смањена дужина и сложеност назива датотека за изграђене CSS и JS датотеке.
- Уклоњено: уклоњени су следећи модули: 404 Detection, Away Mode, Change Content Directory и Multisite Tweaks.
- Уклоњено: уклоњена су следећа Вордпрес и системска дотеривања: Remove Windows Live Writer Header, EditURI Header, Comment Spam, Mitigate Attachment File Traversal Attack, Protect Against Tabnapping, Filter Long URL Strings, Filter Non-English Characters, Filter Request Methods, Remove File Writing Permissions.
- Уклоњено: подешавање „Backup Full Database“ уклоњено је из модула резервних копија.
- Уклоњено: подешавања „Захтевај SSL“, „SSL режим предњег дела“ и „SSL за контролну таблу“ уклоњена су из SSL модула.
- Исправка грешке: исправљене фаталне грешке при коришћењу PHP 8.
- Исправка грешке: исправљена бесконачна петља при ограничавању ко може да користи лозинке апликација на мрежним поставама.
- Исправка грешке: обезбеђено да класа ITSEC_Setup не постоји пре покушаја учитавања. Приказ грешака шеме на мрежи у Network Admin.
- Исправка грешке: ознаке за искључивање извршавања PHP-а у додацима и темама биле су замењене.
- Исправка грешке: додате недостајуће константе на страницу за отклањање грешака.
- Исправка грешке: уклањање избрисаних прималаца при чувању обавештења.
- Исправка грешке: исправљена стања скенирања сајта за скенирања без проблема.
- Напомена за градитеље: модули се сада заснивају на датотеци подешавања module.json. Ако региструјете произвољан iThemes Security модул, треба да га ажурирате тако да укључује датотеку module.json која се придржава JSON шеме core/module-schema.json.
- Напомена за градитеље: фасцикла модула Network Brute Force ажурирана је са „ipcheck“ на „network-brute-force“.
- Напомена за градитеље: нови објектно оријентисан API за прављење захтева за лозинку.
- Напомена за градитеље: нове REST API крајње тачке за подешавања и модуле.
- Напомена за градитеље: нови RPC REST API именски простор. Нема обећања уназадне сагласности за ове API крајње тачке.