Опис
НАЈБОЉЕ ОЦЕЊЕНИ ВОРДПРЕС ДОДАТАК ЗА БЕЗБЕДНОСТ И ЗАШТИТНИ ЗИД
All-in-One Security (AIOS) је безбедносни додатак за Вордпрес од истог, поузданог тима који вам је донео UpdraftPlus.
Зове се ‘All-In-One’ јер је препун начина да ваш Вордпрес веб сајт (или сајтови) остане безбедан.
Укључује:
Функције безбедности пријаве држе ботове подаље. Закључајте кориснике на основу подесивог броја покушаја пријаве, добијте двофакторску проверу идентитета и још много тога.
Безбедност датотека и базе података. Добијајте обавештења о изменама датотека које се догоде ван уобичајеног рада. Блокирајте приступ кључним датотекама и претражујте датотеке и фасцикле да бисте пронашли небезбедне дозволе.
Заштитни зид. Добијте PHP, .htaccess и 6G правила заштитног зида захваљујући Perishable Press. Препознајте и блокирајте лажне Google ботове и још много тога!
Спречавање нежељених порука. Спречите досадне нежељене коментаре и смањите непотребно оптерећење сервера. Самостално и трајно блокирајте IP адресе које премаше подешени број нежељених коментара.
Дневник провере. Прегледајте догађаје на свом Вордпрес веб сајту. Сазнајте да ли је додатак или тема додата, уклоњена, ажурирана и још много тога.
ЗАШТО ALL-IN-ONE SECURITY?
AIOS има скоро савршену оцену корисника 4,7 / 5 звездица на више од милион инсталација.
Одлично и за почетнике и за стручњаке. AIOS вас логично и јасно води кроз сваку своју функцију, а све су јасно објашњене. Безбедносне функције су означене као основне, средње и напредне. Сваки корак повећава ваш безбедносни резултат. Укључите их и гледајте како ваша заштита расте!
Имамо велики тим подршке састављен од градитеља софтвера. То значи да имамо доступност и вештине да вам помогнемо и са најтежим упитима.
Сваког дана прегледамо захтеве за подршку у Вордпресовом складишту додатака – на већину упита одговара се у року од 24 сата.
Одличан додатак са бројним добро осмишљеним могућностима за повећање безбедности веб сајта. Користим га годинама и веома ми се допада. Недавно ми се појавио мали проблем при подешавању веб сајта и – чак и као кориснику без премијума – подршка је стигла веома брзо. Топло препоручујем!
За још више начина да останете безбедни, надоградите на AIOS Premium – веома је моћан по питању безбедности, а истовремено изузетно повољан.
БЕЗБЕДНОСТ ПРИЈАВЕ
Двофакторска провера идентитета (TFA) – Захтевајте TFA за одређене корисничке улоге. Подржава Google Authenticator, Microsoft Authenticator, Authy и многе друге.
Откријте и управљајте корисничким именима ‘admin’ – Препознајте подразумевана корисничка имена ‘admin’ и усмерите кориснике да их промене ради заштите од напада грубом силом.
Препознајте и исправите истоветне називе за пријаву и јавна имена – Откријте случајеве у којима се јавно име подудара са корисничким именом и добијте смернице за побољшање безбедности пријаве.
Спречите набрајање корисника – Блокирајте неовлашћени приступ адресама које могу открити осетљиве податке као што су корисничка имена или други детаљи.
Контролишите покушаје пријаве – Спречите нападе грубом силом ограничавањем броја неуспешних покушаја пријаве. Изаберите колико покушаја пријаве је дозвољено, поставите трајање закључавања и још много тога.
Присилна одјава корисника – Самостално одјављујте кориснике након одређеног временског периода. Остављене сесије се затварају, што смањује ризик од неовлашћеног приступа.
Ручно одобравајте нове регистрације – Прегледајте и одобравајте нове регистрације корисника да бисте спречили нежељене и лажне пријаве.
Побољшајте безбедност Вордпресових соли – Додаје 64 додатна знака Вордпресовим солима и мења их сваке недеље. Разбијање лозинки постаје практично немогуће, чак и ако ваша база података буде украдена.
Подршка за додатак
- Ако имате питање или проблем са додатком All-In-One Security, поставите га на форуму за подршку и помоћи ћемо вам. Премијум купци могу да шаљу упите директно тиму преко https://teamupdraft.com/all-in-one-security/
Пратите и управљајте активним сесијама – Ако је пријављен корисник који не би требало да буде, одјавите га или га додајте на црну листу.
СПРЕЧАВАЊЕ НЕЖЕЉЕНИХ ПОРУКА
Блокирајте нежељене поруке од ботова – Смањите оптерећење сервера и побољшајте корисничко искуство самосталним блокирањем нежељених коментара од ботова.
Пратите IP адресе нежељених порука – Пратите IP адресе људи или ботова који остављају нежељене коментаре. Изаберите које ћете блокирати на основу подесивог броја остављених коментара.
Безбедност ДАТОТЕКА / БАЗЕ ПОДАТАКА
Претражите и исправите дозволе датотека – Претражите небезбедне дозволе датотека. Притисните једном да бисте исправили проблеме и заштитили кључне датотеке и фасцикле.
Искључите уређивање PHP датотека – Искључите уређивање PHP датотека (као што су додаци и теме) преко контролне табле. То је често прва алатка коју нападачи користе јер омогућава извршавање кода.
Заштитите осетљиве датотеке – Спречите приступ датотекама као што је readme.html које могу открити податке о вашој Вордпрес инсталацији.
Претраживач измена датотека – Добијајте обавештења о свим изменама датотека на свом систему. Изузмите датотеке и фасцикле које се мењају у оквиру уобичајеног рада.
Спречите директно повезивање слика – Спречите друге веб сајтове да приказују ваше слике директним повезивањем и заштитите проток сервера.
Безбедне резерве базе података – Направите резерву базе података преко UpdraftPlus-а из AIOS-а. Промените подразумевани префикс ‘wp_’ да бисте сакрили своју Вордпресову базу података од хакера.
ЗАШТИТНИ ЗИД
Добијте .htaccess правила заштитног зида – Забраните приступ датотекама .htaccess и wp-config.php. Искључите потпис сервера и ограничите отпремање датотека на подесиву величину.**
Блокирајте приступ датотеци debug.log и спречите Apache сервере да приказују садржај директоријума када датотека index.php не постоји
Добијте правила PHP заштитног зида – Правила PHP заштитног зида спречавају злонамерне кориснике да искористе добро познате рањивости у XML-RPC-у. Заштитите свој садржај искључивањем RSS и Atom довода и избегните cross-site scripting (XSS) нападе.
Блокирајте лажне Google ботове и POST захтеве ботова – блокирајте лажне Google ботове и спречите ботове да шаљу POST захтеве блокирањем IP адреса код којих су поља user-agent и referrer празна.
Користите правила 6G заштитног зида – Користите прилагодљива правила црне листе да бисте смањили број злонамерних захтева за адресе који стижу на ваш веб сајт (захваљујући Perishable Press).
И још – Ставите IP опсеге и корисничке агенте на црну (и белу) листу и блокирајте неовлашћени приступ подацима искључивањем REST API приступа за захтеве непријављених корисника.
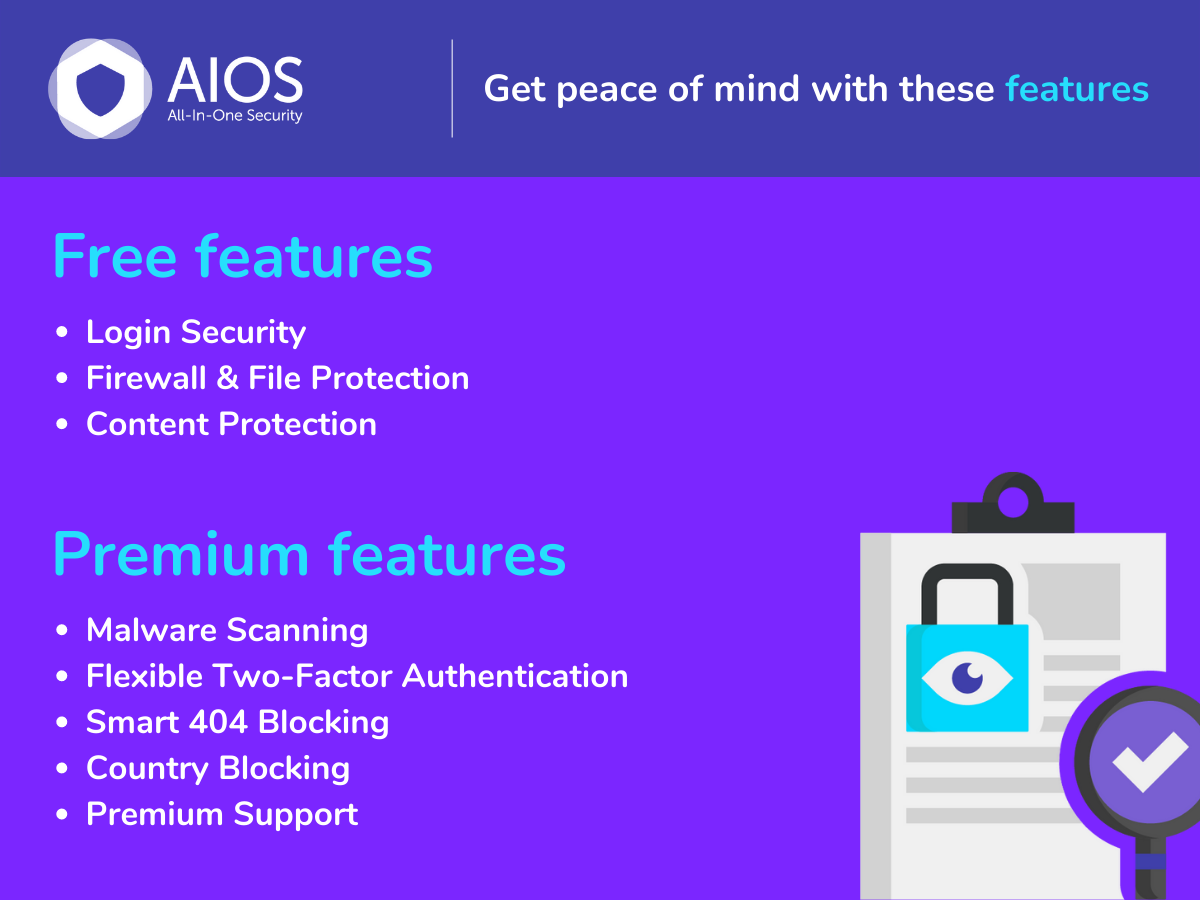
ПОБОЉШАНА ДВОФАКТОРСКА ПРОВЕРА ИДЕНТИТЕТА [Premium]
Двофакторска провера идентитета је укључена у бесплатан додатак. Надоградите на Premium ако желите да:
захтевате TFA након подешеног временског периода – наметните TFA за све администраторе или друге улоге када њихови налози достигну одређену старост.
Одредите колико често је TFA потребан – Подесите да TFA буде потребан на поузданим уређајима након одређеног броја дана уместо при свакој пријави.
Прилагодите изглед дизајна – Подесите дизајн TFA-а тако да одговара постојећем изгледу и бренду вашег веб сајта.
Хитни кодови – направите хитне кодове за једнократну употребу да бисте повратили приступ ако изгубите TFA уређај.
Сагласно са Вордпресовом мрежом сајтова – Осигурајте сагласност са Вордпресовим мрежама сајтова и њиховим подсајтовима ради доследне примене TFA-а.
Повезивање са обрасцима за пријаву – Повежите TFA са разним обрасцима за пријаву, укључујући WooCommerce, Affiliates-WP, Elementor Pro, bbPress и ‘Theme My Login’ без додатног кодирања.
ПАМЕТНО 404 БЛОКИРАЊЕ [Premium]
Блокирајте IP адресе на основу 404 грешака – Откријте хакере који испитују ваше адресе помоћу скрипти и ботова на основу 404 грешака које остављају за собом.
Паметно 404 подешавање – Поставите највећи дозвољени број 404 догађаја пре блокирања IP адресе. Изаберите временски период у ком 404 догађаји морају да се догоде (нпр. 10 грешака у 10 минута).
Паметно 404 блокирање по низу адресе – Одмах блокирајте IP адресу ако 404 догађај садржи одређени низ адресе.
Паметна 404 бела листа – Спречите да одређене IP адресе буду трајно блокиране због 404 догађаја.
БЛОКИРАЊЕ ПО ЗЕМЉАМА [Premium]
Блокирајте саобраћај ка целом сајту или ка одређеним страницама или чланцима – Корисно ако сте сајт за електронску трговину и желите да блокирате продају у неке земље због доставе или пореза.
Бела листа за неке кориснике из блокираних земаља – Ставите IP адресе или IP опсеге на белу листу чак и ако су део блокиране земље.
ПРЕТРАГА ЗЛОНАМЕРНОГ СОФТВЕРА [Premium]
Самостална претрага злонамерног софтвера – Откријте и заштитите се од најновијег злонамерног софтвера, тројанаца и шпијунског софтвера.
Упозорава вас на стављање на црну листу од стране претраживача – пратите да ли је ваш сајт стављен на црну листу претраживача због злонамерног кода.
Праћење времена одзива – Пратите време одзива свог веб сајта да бисте препознали и решили проблеме са перформансама.
Праћење доступности – Проверава доступност вашег веб сајта на сваких 5 минута и одмах вас упозорава ако сајт или сервер престане да ради.
Савети и уклањање злонамерног софтвера – Потребни су вам лични савети и подршка за уклањање злонамерног софтвера? Наш тим правих стручњака за сајбер безбедност је ту да помогне.
Обавештење ако нешто није у реду – Примајте обавештења о свим проблемима са сајтом да бисте их решили пре него што се погоршају.
Подршка за додатак
Ако имате питање или проблем са додатком All-In-One Security, поставите га на форуму за подршку и помоћи ћемо вам. Премијум купци могу да шаљу упите директно тиму преко https://teamupdraft.com/all-in-one-security
Програмери
- Ако сте градитељ и потребне су вам неке додатне куке или филтери за овај додатак, јавите нам.
Преводи
- Додатак All-In-One Security може да се преведе на било који језик.
Тренутно доступни преводи:
- Енглески
- Немачки
- Шпански
- Француски
- Мађарски
- Италијански
- Шведски
- Руски
- Кинески
- Португалски (Бразил)
- Персијски
Политика приватности
Овај додатак може да прикупља IP адресе из безбедносних разлога, као што је ублажавање претњи пријаве грубом силом и злонамерних радњи.
Прикупљени подаци се чувају на вашем серверу. Никакви подаци се не преносе трећим странама нити на удаљене серверске локације.
Коришћење
Након укључивања додатка идите на изборник подешавања и пратите упутства.
Коришћење
Након укључивања додатка идите на изборник подешавања и пратите упутства.
Снимци екрана
Блокови
Овај додатак пружа 1 блок.
- Twofactor User Settings
Постављање
Да бисте почели да свој Вордпрес сајт чините безбеднијим:
- Отпремите датотеку ‘all-in-one-wp-security.zip’ са странице Plugins->Add New у панелу Вордпресове администрације.
- Укључите додатак преко изборника ‘Додаци’ у Вордпресу
- Идите на изборник подешавања под ‘AIOS’ и почните да укључујете безбедносне функције додатка.
ЧПП
-
Како се пружа подршка за All-In-One Security (AIOS)?
-
Купци ‘бесплатног’ AIOS-а могу добити подршку управо са ове веб странице. Изаберите ‘Подршка’ са језичака изнад и објавите тему. Трудимо се да на све захтеве за подршку одговоримо у року од 24 сата током радне недеље.
-
Да ли је All-In-One Security сагласан са другим додацима?
-
Да. AIOS глатко ради са већином популарних Вордпрес додатака.
-
Да ли се All-in-One-Security редовно ажурира?
-
Да. Безбедност Вордпреса је нешто што се развија током времена. Редовно ажурирамо AIOS новим безбедносним функцијама (и исправкама по потреби), тако да можете бити сигурни да ће ваш сајт наставити да има користи од нових техника безбедносне заштите докле год су вам потребне.
-
Да ли ће All-In-One Security успорити мој веб сајт?
-
Не.
-
Одлука је ваша. ‘Бесплатан’ AIOS укључује заштитни зид веб апликације, свеобухватне алатке за безбедност пријаве, укључујући двофакторску проверу идентитета, и све најновије препоручене безбедносне праксе и технике за Вордпрес.
Али ако је ваш Вордпрес сајт пословни веб сајт, ако приказује чиме се бавите или ко сте, углавном препоручујемо AIOS Premium. Цене почињу од само $70 годишње. -
AIOS Premium претражује ваш Вордпрес веб сајт ради злонамерног софтвера, истовремено пратећи време одзива и доступност сајта и обавештавајући вас о свим проблемима у року од 24 сата, а AIOS Premium купци добијају и личну подршку преко захтева путем е-поште (уместо преко WP форума за подршку).
Додатне безбедносне алатке укључују блокирање по земљама, паметно блокирање 404 грешака и напредну двофакторску проверу идентитета.
Више података је доступно на нашем All-In-One Security веб сајту
Више података је доступно на нашем All-In-One Security веб сајту -
У веб продавници купите жељену претплату. Након завршетка куповине, добићете е-поруку са везом за преузимање додатка. Везу можете пронаћи и на својој страници „Мој налог“.
Након преузимања zip датотеке, поставите и укључите додатак преко WP Admin->Plugins->Add New->Upload Plugin.
Премијум издање проширује бесплатно издање. Зато треба да задржите бесплатно издање постављено и укључено. Такође ће од вас бити затражено да унесете своје AIOS корисничко име и лозинку да бисте повезали сајт са лиценцама. То ће омогућити додатку да прима ажурирања. -
Да, морате имати постављено и укључено бесплатно издање додатка пре постављања премијум издања. Премијум додатак је проширење које захтева присуство бесплатног издања.
-
Да ли All-In-One Security ради са инсталацијама мреже сајтова?
-
Да, AIOS Premium је сагласан са Вордпресовим мрежама сајтова. За мреже сајтова, заштита ће се примењивати на мрежу у целини, а контролна табла и могућности биће доступни на главном сајту Вордпресове мреже сајтова.
-
Да ли безбедносни додатак за Вордпрес може да заустави све нападе на мој сајт?
-
Не постоји 100% гаранција да ће безбедносни додатак моћи да заштити од свих напада, јер увек постоји могућност непознатих Вордпресових рањивости или других неочекиваних фактора, а нападачи увек траже нове начине да заобиђу заштиту. Међутим, All-In-One Security пружа добру заштиту од познатих метода напада и стално се развија ради праћења и побољшања заштите.
-
Да ли All-In-One Security ради на свим серверима и код свих домаћина?
-
AIOS би требало да буде сагласан са већином домаћина, осим ако домаћин није посебно ограничио коришћење безбедносних додатака. Слично томе, одређене функције можда неће радити на неким серверима, посебно на Windows/IIS платформама. Функције које користе датотеку ‘.htaccess’ неће се примењивати на Windows IIS серверу или NGINX серверу (али развој преноса тих заштита на све сервере је у току).
-
Развојним и пробним сајтовима потребна је сопствена лиценца ако су потребна ажурирања додатка.
Међутим, ови сајтови могу да се одвоје од лиценце када испуне своју сврху. Лиценцу можете одвојити преко странице WP Admin->Plugins на сајту и она ће бити доступна за поновно додељивање другом сајту. -
Да ли је додатак All In One Security & Firewall усклађен са GDPR-ом и другим законима о приватности?
-
Прочитајте више о усклађености са GDPR-ом овде: https://teamupdraft.com/privacy/ .
Прочитајте више о усклађености са GDPR-ом овде: https://www.teamupdraft.com/privacy?utm_source=aios-wp-dir&utm_medium=referral&utm_campaign=plugin-dir&utm_content=gdpr&utm_creative_format=faq.
Рецензије


Сарадници и градитељи
„All-In-One Security (AIOS) – безбедност и заштитни зид“ је софтвер отвореног кода. Следећи људи су допринели овом додатку.
Сарадници


„All-In-One Security (AIOS) – безбедност и заштитни зид“ је преведен на 22 језика. Хвала преводиоцима на њиховим доприносима.
Преведите „All-In-One Security (AIOS) – безбедност и заштитни зид“ на свој језик.
Заинтересовани сте за развој?
Прегледајте кôд, погледајте SVN складиште или се претплатите на дневник развоја преко RSS-а.
Дневник измена
5.4.10 – 16. септембар 2026.
- БЕЗБЕДНОСТ: Захтеви за откључавање закључане пријаве омогућавали су корисницима да откључају закључавање другог налога јер су проверавани само на основу IP адресе, без провере корисничког налога. Хвала Ananda Dhakal што је открио овај недостатак. (Ово би омогућило нападачу који дели исту IP адресу са корисником са активним закључавањем да уклони закључавање тог корисника.)
5.4.9 – 5. јун 2026.
- ДОРАДА: Додат филтер који проверава POST захтеве који садрже UDRPC поруке
- ДОРАДА: Ажуриран интерни пакет заједничких библиотека на најновије издање
5.4.8 – 2. јун 2026.
- БЕЗБЕДНОСТ: Поруке дневника отклањања грешака сада се обрађују пре приказивања у области администрације ради спречавања сачуване XSS рањивости. Хвала Dmitrii Ignatyev што је открио овај недостатак. (Овај проблем је захтевао да буду укључени и функција уписивања дневника отклањања грешака и подешавање „Забрани неовлашћене REST API захтеве“. Под тим условима, нападач је могао да убаци злонамерне скрипте у дневнике отклањања грешака помоћу посебно направљених захтева, које би се извршиле када их администратор прегледа на страници AIOS дневника отклањања грешака).
- ФУНКЦИЈА: Додат начин обавештавања у класу извештавања за руковање е-порукама
- ФУНКЦИЈА: Додате скупне радње у табелу дневника провере за стављање IP адреса на црну листу
- ИСПРАВКА: Исправљена мања грешка при подешавању TFA-а помоћу чаробњака за почетак где се исправни кодови одбијају ако се унесу више пута.
- ИСПРАВКА: Дугме/веза за одјаву не ради одмах након укључивања функције преименовања пријаве
- ИСПРАВКА: На страници контролне табле, сажетак пријава за подсајт у мрежи сајтова погрешно приказује детаље са главног сајта.
- ИСПРАВКА: PHP Warning: Undefined global variable $hook_suffix in class-wp-screen.php при обављању ajax радњи табеле.
- ИСПРАВКА: Исправно декодирање URI-ја за ‘напредни филтер знакова’ ради руковања URI-јима кодираним у UTF-8.
- ИСПРАВКА: Решен проблем са нерадом скупне радње блокирања IP адреса пошиљалаца нежељених порука.
- ДОРАДА: Уведено праћење издања .htaccess-а ради ажурирања само када је потребно током AIOS надоградњи.
- ДОРАДА: Спречено преузимање празног CSV-а када нема доступних дневника провере за извоз.
- ДОРАДА: Уклоњена зависност од jQuery-ја на предњем делу када је укључено „Наметни јаку лозинку“
- ДОРАДА: Списак дневника провере сада укључује извршену 2FA WP-CLI наредбу.
- ДОРАДА: Ажурирана табела 404 дневника да ради са AJAX-ом
- ДОРАДА: Ажурирана табела трајно блокираних IP адреса да ради са AJAX-ом
- ДОРАДА: Спречено је да клијенти е-поште самостално претварају у везе корисничка имена која садрже адресе у е-порукама са обавештењем о закључавању сајта.
5.4.7 – 27. април 2026.
- ФУНКЦИЈА: Додат виџет контролне табле за 5 највећих неуспешних покушаја пријаве по IP адреси и корисничком имену и графикон броја неуспешних пријава у последњих 7 дана.
- ИСПРАВКА: Решени проблеми сагласности са администраторским сучељем Вордпреса 7.0.
- ИСПРАВКА: Заштитни зидови црне листе IP адреса и корисничких агената могли су да остану укључени када су искључени.
- ИСПРАВКА: Показатељи поређања табела се не приказују на Вордпресу 6.3 и новијем.
- ИСПРАВКА: Дугме „Подеси подешавања откривања IP адресе“ не ради у обавештењу о подешавању.
- ИСПРАВКА: Скупне радње и филтер недостају у табелама при мобилним резолуцијама.
- ИСПРАВКА: Решен проблем где су се HTML ознаке појављивале у опису „Преименуј страницу за пријаву“.
- ИСПРАВКА: 404 догађаји се више не уписују за праве ботове претраживача (нпр. Google/Bing/Yahoo).
- ИСПРАВКА: Коришћено esc_url_raw() уместо sanitize_url() ради решавања обавештења о застаревању у Вордпресу 5.0.
- ИСПРАВКА: Исправљено обавештење „ReflectionMethod::setAccessible is deprecated as of PHP 8.5“.
- ИСПРАВКА: PHP обавештење на WP < 5.5.0 при постављању из zip датотеке. Undefined property: Plugin_Upgrader::$new_plugin_data
- ИСПРАВКА: Решено PHP упозорење – WPCF7_TagGenerator::add(): Use of tag generator instances older than version 2 is deprecated.
- ДОРАДА: Побољшана читљивост алатке за јачину лозинке коришћењем библиотеке zxcvbn укључене у Вордпрес.
- ДОРАДА: Разна побољшања/ажурирања текста ради веће јасноће и бољег објашњења функција.
- ДОРАДА: Ажурирана адреса API-ја за IP опсеге Googlebot-а.
- ДОРАДА: Ажурирано сучеље виџета расподеле безбедносних бодова
- ДОРАДА: Хеширање лозинке за HTTP проверу идентитета.
- ДОРАДА: Додато обавештење о окончању подршке за PHP 7.3 и старије.
5.4.6 – 27. јануар 2026.
- ИСПРАВКА: PHP Fatal error: Uncaught Error: Call to a member function get_user_otp_algorithm() on null.
- ИСПРАВКА: Спречено преусмеравање на подешавања када се AIOS постави преко чаробњака за почетак другог додатка.
5.4.5 – 5. јануар 2026.
- ФУНКЦИЈА: Додат чаробњак за почетак при укључивању додатка.
- ФУНКЦИЈА: Додата функција извештаја за UDC.
- ФУНКЦИЈА: Додате додатне наредбе за сарадњу са UDC
- ИСПРАВКА: Табела пријављених корисника не прати исправно више сесија.
- ИСПРАВКА: Уклоњено померање са језичка PHP правила тако да су подешавања интернет ботова, WP REST API и друге могућности видљиви.
- ИСПРАВКА: UDC наредбе изузете из спречавања грубе силе.
- ИСПРАВКА: Наредба чувања закључавања пријаве за UDC.
- ИСПРАВКА: Потребно ажурирање наредбе заштите од нежељених порука за UDC.
- ИСПРАВКА: Решено нетачно приказивање неких овлашћења у извештају за отклањање грешака за податке о бази података.
- ДОРАДА: Ажуриран рашчлањивач адресе преименоване странице за пријаву ради спречавања грешке о застаревању изазване прослеђивањем null функцији rtrim().
- ДОРАДА: Ажурирана наредба претраживача да на крају претраге исписује време последње претраге за UDC.
5.4.4 – 5. новембар 2025.
- ФУНКЦИЈА: Додати нови и побољшани постојећи модули за UpdraftCentral.
- ИСПРАВКА: Произвољна 404 страница теме се не обрађује и уместо тога приказује кратке кодове за wp-login.php, јер је страница за пријаву преименована.
- ИСПРАВКА: Откривање 404 није радило при коришћењу произвољне странице шаблона за 404.
- ИСПРАВКА: PHP Strict Standards упозорење за AIOWPSecurity_Base_Tasks::run_for_a_site()
- ИСПРАВКА: Назив класе контроле клизача промењен из
sliderуaiowps_sliderи ажуриран CSS ради спречавања сукоба са другим додацима. - ИСПРАВКА: Решена грешка о застаревању у fputcsv() навођењем потребног параметра $escape при извозу CSV датотека.
5.4.3 – 8. септембар 2025.
- ФУНКЦИЈА: Додата функција за наметање коришћења јаких лозинки корисницима
- ИСПРАВКА: Заобилажење спречавања грубе силе заснованог на колачићима помоћу AJAX захтева.
- ИСПРАВКА: PHP обавештење – учитавање домена текста превода позвано је нетачно.
- ИСПРАВКА: Решен позив недефинисане функције disk_total_space у wp-security-debug.php када је пружалац хостинга искључио ову PHP функцију.
- ИСПРАВКА: Кобна грешка при приступању параметру упита низа када је страница за пријаву преименована.
- ИСПРАВКА: Грешка у Chrome конзоли где математичка captcha упућује на недостајући ‘id’ поља за унос, што изазива проблеме са самосталним попуњавањем и приступачношћу.
- ИСПРАВКА: AIOS .pot датотека превода не укључује TFA натписе.
- ИСПРАВКА: Када се кориснички профил ажурира, HIBP подешавање ‘Наметни при ажурирању профила’ погрешно изазива грешку ако лозинка није промењена.
- ДОРАДА: Додат филтер ‘aios_blocked_request_redirect_url’ који омогућава да се трајно блокиране IP адресе преусмере на произвољну адресу уместо на 127.0.0.1.
- ДОРАДА: Прављење нових AIOS табела и ажурирање постојећих AIOS табела да користе InnoDB механизам.
- ДОРАДА: Функција ‘Правила 6G заштитног зида’ премештена у језичак PHP правила
- ДОРАДА: Језичак ‘Интернет ботови’ премештен у језичак PHP правила
- ДОРАДА: Решен проблем где је стање откривања IP адресе увек било искључено на језичку за отклањање грешака.
- ДОРАДА: Списак за ручно одобравање регистрованих корисника треба да приказује поруку о грешци „Не можете блокирати сопствену IP адресу“.
5.4.2 – 15. јул 2025.
- ФУНКЦИЈА: Могућност наметања провере лозинки помоћу HIBP API-ја при ажурирању корисничких профила и враћању лозинки.
- ФУНКЦИЈА: Додата могућност надоградње свих небезбедних http позива на сајту.
- ИСПРАВКА: Веза искључене лозинке апликације не води назад на исправно место.
- ИСПРАВКА: Кобна грешка у складишту порука заштитног зида.
- ИСПРАВКА: Неисправне адресе на језичку Кориснички налози.
- ИСПРАВКА: Корисници бивају одјављени при слању Contact Form 7 ако је укључено додавање соли на крај
- ИСПРАВКА: Страница ‘Постави лозинку’ се не учитава за корисника када је укључена заштита од грубе силе заснована на колачићима.
- ИСПРАВКА: Забрана неовлашћених REST захтева је укључена, али /wp-json/ приказује REST путање и детаље REST API-ја
- ДОРАДА: Додат помоћник за складиште AJAX порука
- ДОРАДА: Грешка искључивања набрајања корисника; aios_user_lists_forbidden треба да враћа код одговора 403 уместо 500.
- ДОРАДА: Ставка изборника WP Admin преименована из ‘WP Security’ у ‘AIOS’ и иконица ажурирана на тренутно издање.
- ДОРАДА: Приказ одговора AJAX радње табеле у искачућем прозорчићу
- ДОРАДА: Додатак је више усклађен са PCP-ом
- ДОРАДА: Додато обавештење о окончању подршке за PHP 5.6.
- ДОРАДА: Адреса промењена са twitter.com на x.com
- ДОРАДА: Измене веза реклама у обавештењу захвалности на контролној табли.
5.4.1 – 21. мај 2025.
- ИСПРАВКА: Решена кобна грешка Call to undefined function AIOWPS\Firewall\sanitize_text_field().
- ИСПРАВКА: Решен проблем где су неки подаци у е-поруци са извештајем за отклањање грешака били неусклађени са подацима приказаним на Контролна табла > Отклањање грешака
- ИСПРАВКА: Исправљена грешка „call to undefined function wp_strip_tags“ у wp-security-user-login.php
- ИСПРАВКА: Решен проблем где се сирови HTML приказивао у пољу са подацима под Безбедност корисника > Кориснички налози > Јавно име корисника
- ИСПРАВКА: Преименована страница за пријаву када су је други додаци откривали преко auth_redirect (нпр. преглед у Gravity Forms)
- ИСПРАВКА: Исправљен проблем где функција враћања лозинке није радила са функцијом преименоване странице за пријаву
- ИСПРАВКА: Решени недостајући преводи на страници за пријаву након укључивања функције „Преименуј страницу за пријаву“
- ИСПРАВКА: Ажуриран распоред произвољне странице за пријаву да одговара новом дизајну подразумеване Вордпресове странице за пријаву
- ИСПРАВКА: Исправљен проблем са преусмеравањем након поновног укључивања додатка када су могућности грубе силе засноване на колачићима сачуване у бази података
- ИСПРАВКА: Исправљена недефинисана променљива $error у wp-security-user-security-commands.php
- ИСПРАВКА: Исправљен проблем са захтевом за закључавање пријаве
- ИСПРАВКА: Скупна радња „Избриши изабране“ на списку дневника провере није радила
- ИСПРАВКА: Исправљени префикси AIOWSPEC у AIOWPSEC
- ИСПРАВКА: Прекидач 5G заштитног зида ради обрнуто, укључивање уклања .htaccess правила, а искључивање их додаје.
- ИСПРАВКА: Исправљен HTML кôд који се нетачно приказивао на језичку .htaccess
- ДОРАДА: Ажуриране везе да упућују на наш нови веб сајт
5.4.0 – 27. март 2025.
- ИСПРАВКА: Рашчлањивачи URI-ја заштитног зида замењени методама које нису Вордпресове
- ИСПРАВКА: Решен проблем сагласности са PHP 5.6 изазван оператором ?? у 5.3.10
5.3.10 – 26. март 2025.
- ФУНКЦИЈА: Додата могућност коментарисања у белим листама IP адреса
- ФУНКЦИЈА: Додато дијагностичко извештавање
- ФУНКЦИЈА: Додата бела листа и ограничење приступа на основу корисничке улоге у REST API заштитни зид
- ИСПРАВКА: Грешка „Undefined index: path“ када је укључена HTTP провера идентитета на предњем делу.
- ИСПРАВКА: Решен проблем превода на контролној табли где је тексту недостајао размак и није био исправно преведен
- ДОРАДА: Уклоњена коришћења unserialize без ограничења allowed_classes
- ДОРАДА: Преуређена класа IP наредби да користи помоћника за одговоре
- ДОРАДА: Уклоњен језичак WP REST API
- ДОРАДА: Дугмад за пребацивање „Стање кључних функција“ на контролној табли замењена системом светала стања
- ДОРАДА: Ажуриран мерач безбедносне снаге на контролној табли
- ДОРАДА: Побољшан виџет контролне табле да приказује графикон броја пријава у последњих 7 дана
- ДОРАДА: Побољшан прекидач режима одржавања на контролној табли ради доследности са остатком додатка
- ДОРАДА: Радње изборника Груба сила претворене да користе AJAX
- ДОРАДА: Ажурирана сезонска обавештења
5.3.8 – 16. децембар 2024.
- ИСПРАВКА: Ажурирана обавештења додатка ради исправке кобних грешака у вези са преводом.
5.3.7 – 5. децембар 2024.
- ДОРАДА: Код одговора за блокиране неовлашћене REST захтеве промењен у 403.
- ДОРАДА: Привремено уклоњено уписивање дневника заштитног зида
5.3.6 – 3. децембар 2024.
- ИСПРАВКА: Решен проблем са класом AIOS_Firewall_Resource
5.3.5 – 24. новембар 2024.
- ИСПРАВКА: Произвољна .htaccess правила се сада исправно обрађују, уз уклањање обрнутих косих црта.
- ИСПРАВКА: Увоз подешавања није успевао када су поруке о закључавању посетилаца имале поравнање текста или друго обликовање
- ИСПРАВКА: Филтер дневника провере за врсту догађаја сада исправно ради, чак и када је врста догађаја преведена на језике осим енглеског
- ИСПРАВКА: Решено прелевање текста у плавом пољу на страници Подешавања > Подаци о WP издању
- ИСПРАВКА: Неки кључеви корисничких мета података нису уклањани након уклањања додатка
- ИСПРАВКА: Подсајтови више погрешно не откривају функцију префикса базе података као укључену
- ИСПРАВКА: Спречене кобне грешке због недостајућих ресурса заштитног зида, које су замењене уносима у дневник отклањања грешака
- ИСПРАВКА: Грешка Вордпресове базе података: BLOB, TEXT, GEOMETRY, or JSON columns cannot have a default value set
- ИСПРАВКА: Функција load_plugin_textdomain се позива током радње init, а преводи се примењују након тога
- ИСПРАВКА: Преименована страница за пријаву сада користи Вордпресове преводе
- ДОРАДА: Додат филтер за шаблоне правила PHP заштитног зида
- ДОРАДА: Ажурирано поље кода земље за дневнике провере да се заснива на IP адреси (Premium)
- ДОРАДА: Побољшан текст на језичку откривања 404
- ДОРАДА: Листа дозвољених премештена у језичак црне листе и преименована у „Листе блокираних и дозвољених“
- ДОРАДА: Функција WP REST API премештена у језичак PHP правила
- ДОРАДА: Преуређено више класа наредби да користе нову помоћну методу за AJAX одговоре: класе наредби Алатке, Претрага датотека, Датотеке, Подешавања и Дневник
- ДОРАДА: Ажурирано сучеље језичака .htaccess правила, Captcha подешавања и заштите датотека
- ДОРАДА: Додата напомена на језичку Подешавања > Брисање подешавања додатка
- ДОРАДА: Рани позиви get_plugin_data() више не захтевају преводе
- ДОРАДА: Преуређена класа наредби заштитног зида да користи помоћну методу за одговоре
- ДОРАДА: Додата константа AIOS_DISABLE_HTTP_AUTHENTICATION. Дефинишите је у свом wp-config.php да бисте искључили HTTP проверу идентитета
5.3.4 – 21. октобар 2024.
- ФУНКЦИЈА: Додата функција HTTP провере идентитета која омогућава заштиту сајта пријавом корисничким именом/лозинком.
- ИСПРАВКА: Додата нова метода за поништавање правила заштитног зида у општим подешавањима
- ИСПРАВКА: Решен проблем са кешом чланака који је изазивао проблем са спречавањем нежељених коментара
- ДОРАДА: Додата помоћна класа за API захтеве
- ДОРАДА: Уклоњени размаци на крају реченица
5.3.3 – 16. септембар 2024.
- ФУНКЦИЈА: Додата captcha могућност за класичну WooCommerce страницу плаћања за госте.
- ИСПРАВКА: Исправљени проблеми прилагодљивог распореда са логотипом обавештења на контролној табли на мобилним уређајима.
- ИСПРАВКА: Turnstile captcha виџет се приказује више пута
- ИСПРАВКА: Решен проблем са меморијом при читању веће системске датотеке дневника домаћина
- ИСПРАВКА: Уклоњене .htaccess могућности из изборника Подешавања на Nginx, IIS и неподржаним веб серверима
- ИСПРАВКА: Решен проблем са искачућим прозором корисничког искуства и чишћење листе дозвољених заштитног зида
- ИСПРАВКА: Решен проблем где су се скупне радње табеле и даље извршавале чак и ако је прозор за потврду отказан.
- ИСПРАВКА: Додата null провера ради спречавања PHP упозорења у правилима заштитног зида
- ДОРАДА: Радње у изборницима подешавања, безбедности система датотека, спречавања нежељених порука и безбедности корисника пребачене на Ajax
- ДОРАДА: Додата Ajax подршка у табеле спискова и дневник провере
- ДОРАДА: Додато CAPTCHA поље у MemberPress обрасце за заборављену лозинку и регистрацију
- ДОРАДА: Језичци .htaccess искључени из подешавања ако сервер није подржан
- ДОРАДА: Ажурирано сучеље правила заштитног зида и опис претраживача злонамерног софтвера
- ДОРАДА: Дорађена метода прављења резерве htaccess-а да прави насумичан назив датотеке
- ДОРАДА: Уклоњено ‘спречи приступ подразумеваним WP датотекама’ из .htaccess-а и додат ‘license.txt’ на списак за брисање.
5.3.2 – 6. август 2024.
- ИСПРАВКА: Грешка која је омогућавала администраторима подсајтова да бришу дневнике провере других подсајтова
- ИСПРАВКА: Искључено стављање на црну листу на подсајтовима јер се заштитни зид заснован на PHP-у тренутно примењује на целу мрежу сајтова
- ИСПРАВКА: Проблем са добављањем IP опсега Google бота
- ДОРАДА: Додате додатне заштите пре измене .htaccess датотеке
- ДОРАДА: Радње у изборницима алатки, заштитног зида и претраживача сада се обрађују преко AJAX-а
- ДОРАДА: Уклоњени размаци на почетку и крају уноса на језичку WHOIS претраге
- ДОРАДА: Додат искачући прозор за потврду када корисници бришу записе у табели дневника отклањања грешака
- ДОРАДА: Додата captcha подршка за додатак MemberPress
- ДОРАДА: Побољшано корисничко искуство WP REST API могућности
- ДОРАДА: Унутрашња побољшања кода ради лакшег одржавања
- ДОРАДА: Ажуриран управљач функцијама ради побољшања перформанси
- ДОРАДА: Исправљен проблем празних табела у мобилном приказу
5.3.1 – 26. јун 2024.
- ФУНКЦИЈА: Додата CAPTCHA на странице/чланке заштићене лозинком
- ИСПРАВКА: Captcha се не приказује на BuddyPress страници за регистрацију
- ИСПРАВКА: Проблем са WooCommerce одјавом када су укључене и функција преименоване странице за пријаву и функција беле листе за пријаву
- ИСПРАВКА: Недостајуће CAPTCHA-е када се више WooCommerce образаца за пријаву и регистрацију налази на истој страници
- ИСПРАВКА: Исправљен проблем са радњама откривања 404
- ИСПРАВКА: Проблем сучеља са сликом 2FA QR кода
- ДОРАДА: Додат атрибут data-cfasync=“false“ подразумеваној captcha адреси ради учитавања уз Cloudflare Rocket Loader
- ДОРАДА: Чишћење записа табеле закључавања пријаве након 90 дана ради ограничења величине. Додата је константа AIOS_PURGE_LOGIN_LOCKOUT_RECORDS_AFTER_DAYS за промену подразумеване вредности.
- ДОРАДА: Ажуриран текст учесталости претраживача злонамерног софтвера са дневне на недељну
- ДОРАДА: Ажурирано сучеље мерача јачине лозинке за алатку за лозинке
- ДОРАДА: Додате везе ‘Закључај IP’ и ‘Стави IP на црну листу’ у колону IP дневника провере.
- ДОРАДА: Побољшано откривање лажних Googlebot-ова. У случају да gethostbyaddr не успе, заштитни зид ће прећи на проверу према познатим IP опсезима Googlebot-а
- ДОРАДА: Ажурирано заглавље колоне табеле „Трајно блокиране IP адресе“ ради доследности са другим табелама
- ДОРАДА: Спречено упозорење када је DISALLOW_FILE_EDIT већ дефинисано
- ДОРАДА: Исправљени случајеви где се једна функција превода користила за више реченица
- ДОРАДА: Побољшано корисничко искуство током AJAX позива
- ДОРАДА: Уклоњен удвостручени опис за нежељене коментаре на отпад
5.3.0 – 1. мај 2024.
- ФУНКЦИЈА: Додате функције скупне присилне одјаве за пријављене кориснике
- ИСПРАВКА: Проблем са функцијом одјаве на WooCommerce страници мог налога када је укључена функција грубе силе засноване на колачићима
- ИСПРАВКА: Упозорење undefined array key SCRIPT_FILENAME
- ИСПРАВКА: Произвољно преусмеравање након пријаве не ради ако адреса садржи параметар redirect_to
- ИСПРАВКА: Списак администраторских налога се не приказује на страници безбедности корисника
- ИСПРАВКА: Решен проблем са спречавањем грубе силе заснованим на колачићима ако је укључена функција додавања соли на крај.
- ИСПРАВКА: Исправљено поље земље које се није приказивало у дневницима 404 догађаја (Premium)
- ИСПРАВКА: Исправљено поље земље које се није приказивало у дневнику IP адреса блокираних паметним 404 (Premium)
- ДОРАДА: Исправљен проблем са преводом који се није приказивао према језику који је поставио администратор, већ према подешавањима сајта
- ДОРАДА: Измене надоградње заштитног зида примењују се без приступа администраторском сучељу
- ДОРАДА: Натписи прекидача промењени у прикладније изразе
- ДОРАДА: Резултати претраживача датотека приказују величине датотека у облику читљивом за људе
- ДОРАДА: Ажурирана подразумевана порука за покушаје приступа wp-admin
- ДОРАДА: Унутрашње преуређење кода за ажурирање ради веће јасноће кода.
- ДОРАДА: Функција ‘Блокирај лажне Googlebot-ове’ пренета у заштитни зид заснован на PHP-у
- ДОРАДА: Уклоњен захтев за бар једном IP адресом да би ‘Црна листа’, ‘Бела листа за пријаву’ и ‘Бела листа IP адреса за закључавање пријаве’ биле укључене.
- ДОРАДА: Додата порука о грешци када корисник покуша да блокира сопствену IP адресу при одобравању регистрације
- ДОРАДА: Додата метода за ажурирање значке при AJAX позиву
- ДОРАДА: унутрашње преуређење класе AIOWPSecurity_Utility_File ради веће јасноће кода
- ДОРАДА: Ажуриран садржај сезонског обавештења за 2024.
5.2.9 – 6. март 2024.
- ИСПРАВКА: Уклоњен позив update_event_table_column_to_timestamp у поступку ажурирања
- ИСПРАВКА: Уклоњен позив wp_timezone() који је доступан само у WP 5.3+
5.2.8 – 5. март 2024.
- ИСПРАВКА: Провера корисника која утиче на додатак за Duo проверу идентитета
- ИСПРАВКА: Поступак ажурирања базе података сада се покреће без потребе за посетом администраторском сучељу или сваком појединачном сајту у мрежи сајтова
- ИСПРАВКА: Нека подешавања у изборнику заштитног зида се не поништавају након искључивања и поновног укључивања додатка.
- ДОРАДА: Колона датума и времена у CSV датотеци извоза дневника провере и 404 догађаја сада је у облику читљивом за људе, а не као unix timestamp
- ДОРАДА: Постојеће datetime поље табеле дневника отклањања грешака претворено у timestamp ради независности од временске зоне
- ДОРАДА: Постојеће datetime поље глобалне мета табеле претворено у timestamp ради независности од временске зоне
- ДОРАДА: Постојеће datetime поље табеле трајних блокада претворено у timestamp ради независности од временске зоне
- ДОРАДА: Преуређене радње ставки списка ради додатног побољшања јасноће кода
- ДОРАДА: Уклоњен изборник Црна листа у администрацији, како је раније најављено
- ДОРАДА: Уклоњен изборник Разно у администрацији, како је раније најављено
- ДОРАДА: Уклоњени разни језичци изборника администрације, како је раније најављено
- ДОРАДА: Чување резултата IP претраге за друге врсте уноса у табели закључавања пријаве
- ДОРАДА: Ажуриран позив за рецензију у подножју
- ДОРАДА: Уклоњено ограничење највеће величине отпремања датотека од 250 MB преко филтера aiowps_max_allowed_upload_config
- ДОРАДА: Побољшано откривање нежељених коментара да не омета друге обрасце
5.2.7 – 6. фебруар 2024.
- БЕЗБЕДНОСТ: Додате nonce провере разним радњама табела спискова ради спречавања CSRF рањивости. Хвала dhakal_ananda што је открио овај недостатак. Ово би омогућило нападачу који убеди пријављеног администратора да посети посебно направљену везу да обавља радње над записима 404 догађаја.
5.2.6 – 6. фебруар 2024.
- БЕЗБЕДНОСТ: Уклоњено непотребно коришћење параметра упита „tab“ на разним страницама изборника администрације ради спречавања непостојане XSS рањивости. Хвала Matthew Rollings што је открио овај недостатак. (Ово би омогућило нападачу који вас намерно циља док сте пријављени као администратор и убеди вас да посетите везу коју контролише да убаци нежељене скрипте при једној посети вашој AIOS страници администрације).
- ФУНКЦИЈА: Додат догађај одјаве у дневнике провере
- ФУНКЦИЈА: Додата могућност брисања подразумеване датотеке readme.html и датотеке wp-config-sample.php
- ИСПРАВКА: Исправљени неки позиви превода који су користили погрешан домен текста
- ИСПРАВКА: PHP обавештење изазвано тиме што претраживач датотека не може да прочита своју датотеку података
- ИСПРАВКА: Дугме за захтев за откључавање се није приказивало и преусмеравало је на 127.0.0.1
- ИСПРАВКА: Грешке базе података за табелу aiowps_login_lockdown током постављања додатка
- ДОРАДА: Преуређено 6G сучеље
- ДОРАДА: Додата могућност постављања теме Cloudflare Turnstile CAPTCHA-е
- ДОРАДА: Додато CSS стилизовање за колону детаља дневника провере
- ДОРАДА: Исправљене везе стања кључних функција на контролној табли и приказују се само функције које могу да се укључе на подсајту мреже сајтова
- ДОРАДА: Искључивање додатка сада уклања сачуване податке о пријави тако да корисници при следећем укључивању не буду присилно одјављени
- ДОРАДА: Приказ json низа уместо null ако json_decode не ради за детаље дневника провере
- ДОРАДА: Постојеће datetime поље табеле догађаја претворено у timestamp ради независности од временске зоне
- ДОРАДА: Разне дораде ради усклађивања кода са стандардима кодирања
- ДОРАДА: Разне дораде да се више реченица не би прослеђивало једној функцији превода
- ДОРАДА: Исправљено покварено сучеље подешавања заштитног зида за RSS и Atom и додато поље са више података
- ДОРАДА: Исправљен проблем јединственог ИБ-а у DOM-у
- ДОРАДА: Спојени језичци Корисничко име и Јавно име у подешавањима безбедности корисника
- ДОРАДА: Језичак ‘Откривање 404’ премештен у изборник ‘Груба сила’ у администрацији
- ДОРАДА: Језичак ‘Уређивање PHP датотека’ премештен у језичак ‘Заштита датотека’
- ДОРАДА: Језичак ‘Набрајање корисника’ премештен у језичак ‘Кориснички налози’ у изборнику Безбедност корисника
- ДОРАДА: Језичак ‘WP Rest API’ премештен у изборник Заштитни зид
- ДОРАДА: Језичци ‘Заштита од умножавања’ и ‘Оквири’ премештени у изборник Безбедност система датотека
- ДОРАДА: Језичак ‘Со’ премештен у изборник Безбедност корисника
- ДОРАДА: Језичак ‘Управљач црном листом’ премештен у изборник Заштитни зид.
- ДОРАДА: Враћања лозинки, уклоњени и избрисани корисници сада се бележе у дневнику провере
- ДОРАДА: Спречено закључавање 404 IP адресе ако та IP адреса већ има тренутно закључавање
- ДОРАДА: Уједначено претварање датума и времена уз подршку за временску зону корисника
- ДОРАДА: Промењен начин чувања празних података у резултату IP претраге у бази података
- ДОРАДА: Преуређена страница изборника Заштитни зид тако да има два језичка за PHP и .htaccess правила
- ДОРАДА: Додата captcha подршка за Contact Form 7
- ДОРАДА: Додата функција AJAX чувања подешавања и значке детаља функција као део текућег рада на додавању AJAX подршке подешавањима додатка
- ДОРАДА: Побољшана е-порука за враћање лозинке додавањем података о IP адреси
- ДОРАДА: Уклоњена застарела imagetoolbar мета ознака
- ДОРАДА: Постојеће datetime поље табела закључавања пријаве претворено у timestamp ради независности од временске зоне
- ДОРАДА: Побољшања кода – коришћење WP_Error објеката уместо низова
5.2.5 – 25. октобар 2023.
- БЕЗБЕДНОСТ: На инсталацији мреже сајтова, ако се користи AIOS функција за преименовање и скривање странице за пријаву, постојала је путања којом је нападач могао да открије скривену страницу за пријаву, чиме се поништава корисност функције. Хвала Naveen Muthusamy што је открио овај недостатак.
- ФУНКЦИЈА: Блокирање POST захтева који имају празан user-agent и referer
- ФУНКЦИЈА: Додати подаци обрнуте IP претраге у е-поруку са обавештењем о закључавању пријаве
- ИСПРАВКА: Спречена кобна грешка при подешавању заштитног зида ако је домаћин искључио функцију parse_ini_file
- ИСПРАВКА: Спречено пуњење складишта порука заштитног зида некоришћеним уносима
- ИСПРАВКА: Спречено блокирање правог Googlebot саобраћаја на сајтовима где функција gethostbyaddr не успева или је искључена
- ИСПРАВКА: Проблем који је спречавао исправно обављање MainWP ажурирања
- ИСПРАВКА: Спречено набрајање корисника преко REST API-ја и oEmbed протокола
- ИСПРАВКА: Црна листа корисничких агената не подудара исправно све низове
- ИСПРАВКА: Табела пријављених корисника не приказује исправне податке
- ДОРАДА: Побољшано откривање нежељених коментара коришћењем скривених поља и колачића
- ДОРАДА: Бела листа за пријаву предлаже и IPv4 и IPv6 адресе за стављање на белу листу
- ДОРАДА: Радње изборника на контролној табли администрације сада се обрађују преко AJAX-а
- ДОРАДА: Поља за потврду на страницама изборника администрације претворена у прекидаче
- ДОРАДА: Додате колоне network_id и site_id у табелу дневника отклањања грешака ради разликовања дневника између сајтова у мрежи сајтова
- ДОРАДА: Разни кориснички изборници администрације спојени у нови изборник ‘Безбедност корисника’
- ДОРАДА: Назив датотеке извоза подешавања сада одражава локалну временску зону.
- ДОРАДА: Побољшано сучеље/корисничко искуство претраживача датотека, чиме се отвара пут будућим побољшањима
- ДОРАДА: Поново дизајниране значке управљача функцијама
- ДОРАДА: Уклоњени разни језичци изборника администрације, како је раније најављено
- ДОРАДА: Функције које зависе од других додатака условно се додају у управљач функцијама
- ДОРАДА: Додата null провера функцији која уклања wp мета податке из src атрибута скрипти и стилова ради спречавања PHP упозорења о застаревању
- ДОРАДА: Датум и време дневника провере сада се приказују у временској зони сајта
- ДОРАДА: PHP упозорење undefined array key REQUEST_METHOD у rule-proxy-comment-posting.php
- ДОРАДА: Када је TranslatePress укључен, одјава преко WooCommerce-а не би требало да приказује 404 страницу ако је укључено подешавање „преименуј страницу за пријаву“.
5.2.4 – 16. август 2023.
- ИСПРАВКА: Пренета подешавања заштитног зида се више не искључују при надоградњи
5.2.3 – 9. август 2023.
- ИСПРАВКА: Кобна грешка „set_value() on null“ када недостају подешавања заштитног зида
- ИСПРАВКА: PHP обавештења при покретању преко cron-а
- ИСПРАВКА: Поништена измена због које је бела листа за пријаву за грубу силу приказивала IP адресе сервера, а не корисника
- ДОРАДА: Додат механизам комуникације тако да заштитни зид може да шаље податке Вордпресу
- ДОРАДА: Уклоњена нетачна помињања .htaccess датотеке у правилима PHP заштитног зида
5.2.2 – 4. август 2023.
- ФУНКЦИЈА: Листа дозвољених IP адреса које заобилазе правила заштитног зида
- ИСПРАВКА: Исправљена кобна грешка get_class() on null при ажурирању преко ManageWP-а
- ИСПРАВКА: Обавештење No such file or directory које прави датотека подешавања заштитног зида
- ИСПРАВКА: Е-порука о надоградњи се шаље само ако је једно или више пренетих правила било укључено
- ИСПРАВКА: Лажни Google ботови се сада блокирају ако се IP адреса сервера бота не разрешава у назив домаћина
- ИСПРАВКА: Google reCaptcha се сада исправно појављује на WooCommerce страници за плаћање
- ИСПРАВКА: Спречена самостална пријава у WooCommerce ако је укључено ручно одобравање регистрације
- ИСПРАВКА: Проблем преклапања сучеља на језичку премијум надоградње.
- ИСПРАВКА: Омогућено управљање режимом одржавања преко WP-CLI-ја (Premium)
- ИСПРАВКА: Коришћење исправног ИБ-а сајта за догађаје успешне пријаве додате у табелу дневника провере у мрежи сајтова
- ИСПРАВКА: Додате недостајуће функције на списак управљача функцијама
- ИСПРАВКА: Упозорење при коришћењу наредбе update all преко WP-CLI-ја
- ДОРАДА: За обавештење о више погрешних 2FA кодова сада се користи IP адреса заснована на AIOS подешавањима уместо серверске променљиве REMOTE_ADDR
- ДОРАДА: Додат филтер ‘aios_audit_log_record_event’ који омогућава да се догађаји не бележе
- ДОРАДА: Побољшана структура кода управљача ставкама функција, чиме се отвара пут будућим побољшањима
- ДОРАДА: Бела листа за пријаву предлаже и IPv4 и IPv6 адресе за стављање на белу листу.
- ДОРАДА: Језичак ‘Произвољна правила’ премештен из одељка ‘Заштитни зид’ у сопствени језичак у одељку ‘Алатке’
- ДОРАДА: Језичак ‘Спречи директно повезивање’ премештен у језичак ‘Заштита датотека’ у изборнику ‘Безбедност система датотека’
- ДОРАДА: Сва CAPTCHA подешавања премештена у језичак ‘CAPTCHA подешавања’ у изборнику ‘Груба сила’
- ДОРАДА: Језичак ‘Алатка за лозинке’ премештен у изборник ‘Алатке’ у администрацији
- ДОРАДА: Језичак ‘Закључавање за посетиоце’ премештен у изборник ‘Алатке’ у администрацији
- ДОРАДА: Језичак ‘Honeypot за регистрацију корисника’ премештен у изборник ‘Груба сила’ у администрацији
- ДОРАДА: Уклоњена ‘Табела активности налога’ јер се ти уноси бележе и у дневнику провере
- ДОРАДА: Уклоњен језичак ‘Записи неуспешних пријава’, како је раније најављено; они се сада бележе у дневнику провере
- ДОРАДА: Побољшане перформансе кода табела спискова
- ДОРАДА: Уклоњено коришћење $_GET, $_POST, $_REQUEST из свих датотека шаблона, чиме се отвара пут будућим побољшањима
5.2.1 – 12. јул 2023.
- ИСПРАВКА: Укључивање датотеке помоћне класе из учитавача
- ДОРАДА: Условно учитавање JavaScript-а TFA блока
5.2.0 – 10. јул 2023.
- БЕЗБЕДНОСТ: Уклоњени подаци за проверу идентитета из трага стека пре чувања у базу података. Овај недостатак је значио да је администратор сајта, између издања 5.1.9 и 5.2.0 (које чисти постојеће податке), имао могућност да сазна лозинке корисника сајта. Ови подаци имају ограничену вредност (администратор већ може да поништи било чију лозинку), осим у мери у којој корисници можда поново користе лозинке на другим сајтовима. У том сценарију „непријатељског администратора“, ваш сајт има и друге проблеме (пошто непријатељски администратор има читав низ једнаких начина да нанесе штету корисницима, посебно ако није у питању мрежа сајтова, где администратор сајта потенцијално није супер администратор и можда не може да поставља или подешава додатке). Овај дневник измена је проширен као одговор на нетачне извештаје који су сугерисали шири проблем (на пример, нису помињали да нападач већ мора да буде пријављен као администратор да би прочитао дневник, нити да надоградња на 5.2.0 брише погођене податке).
- БЕЗБЕДНОСТ: Постављена строжа ограничења за оно што администратори подсајтова могу да раде у мрежи сајтова.
- ИСПРАВКА: Након уређивања …